



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 9, 2026

Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Le BYOK (Bring Your Own Key) signifie que vous conservez vos propres comptes auprès des fournisseurs de modèles comme OpenAI, Anthropic et AWS Bedrock, et que vous intégrez ces clés de fournisseur dans la passerelle une seule fois. Vos applications n'ont plus jamais accès aux clés brutes des fournisseurs. Elles communiquent avec un AI Gateway de TrueFoundry point de terminaison en utilisant une clé de passerelle unique, et la passerelle transmet chaque appel au bon fournisseur avec vos identifiants.
C'est l'opposé d'un modèle de revendeur où vous achetez des jetons auprès d'un intermédiaire. Avec le BYOK, vous conservez vos propres contrats, tarifs et limites de débit auprès des fournisseurs, tout en ajoutant une gouvernance centralisée.
Distribuer les clés brutes des fournisseurs à chaque application et notebook est la source de la prolifération incontrôlée des clés. Les clés fuitent dans le code, sont copiées dans les environnements et deviennent impossibles à renouveler sans tout casser.
Dans TrueFoundry, une clé de fournisseur est intégrée à un compte de modèle. Le documentation de démarrage rapide un compte de modèle désigne un compte auprès d'un fournisseur de modèles, comme OpenAI, Anthropic ou AWS Bedrock. Vous pouvez ajouter plusieurs comptes par fournisseur, chacun avec ses propres clés API, et chaque compte peut contenir plusieurs modèles.
Pour en ajouter un, sélectionnez le fournisseur souhaité, puis ajoutez des modèles après avoir fourni la clé API. Vous pouvez ajouter plusieurs clés d'un même fournisseur en créant des comptes de modèles distincts, ce qui est utile pour séparer les dépenses ou les limites de débit par environnement ou par équipe.
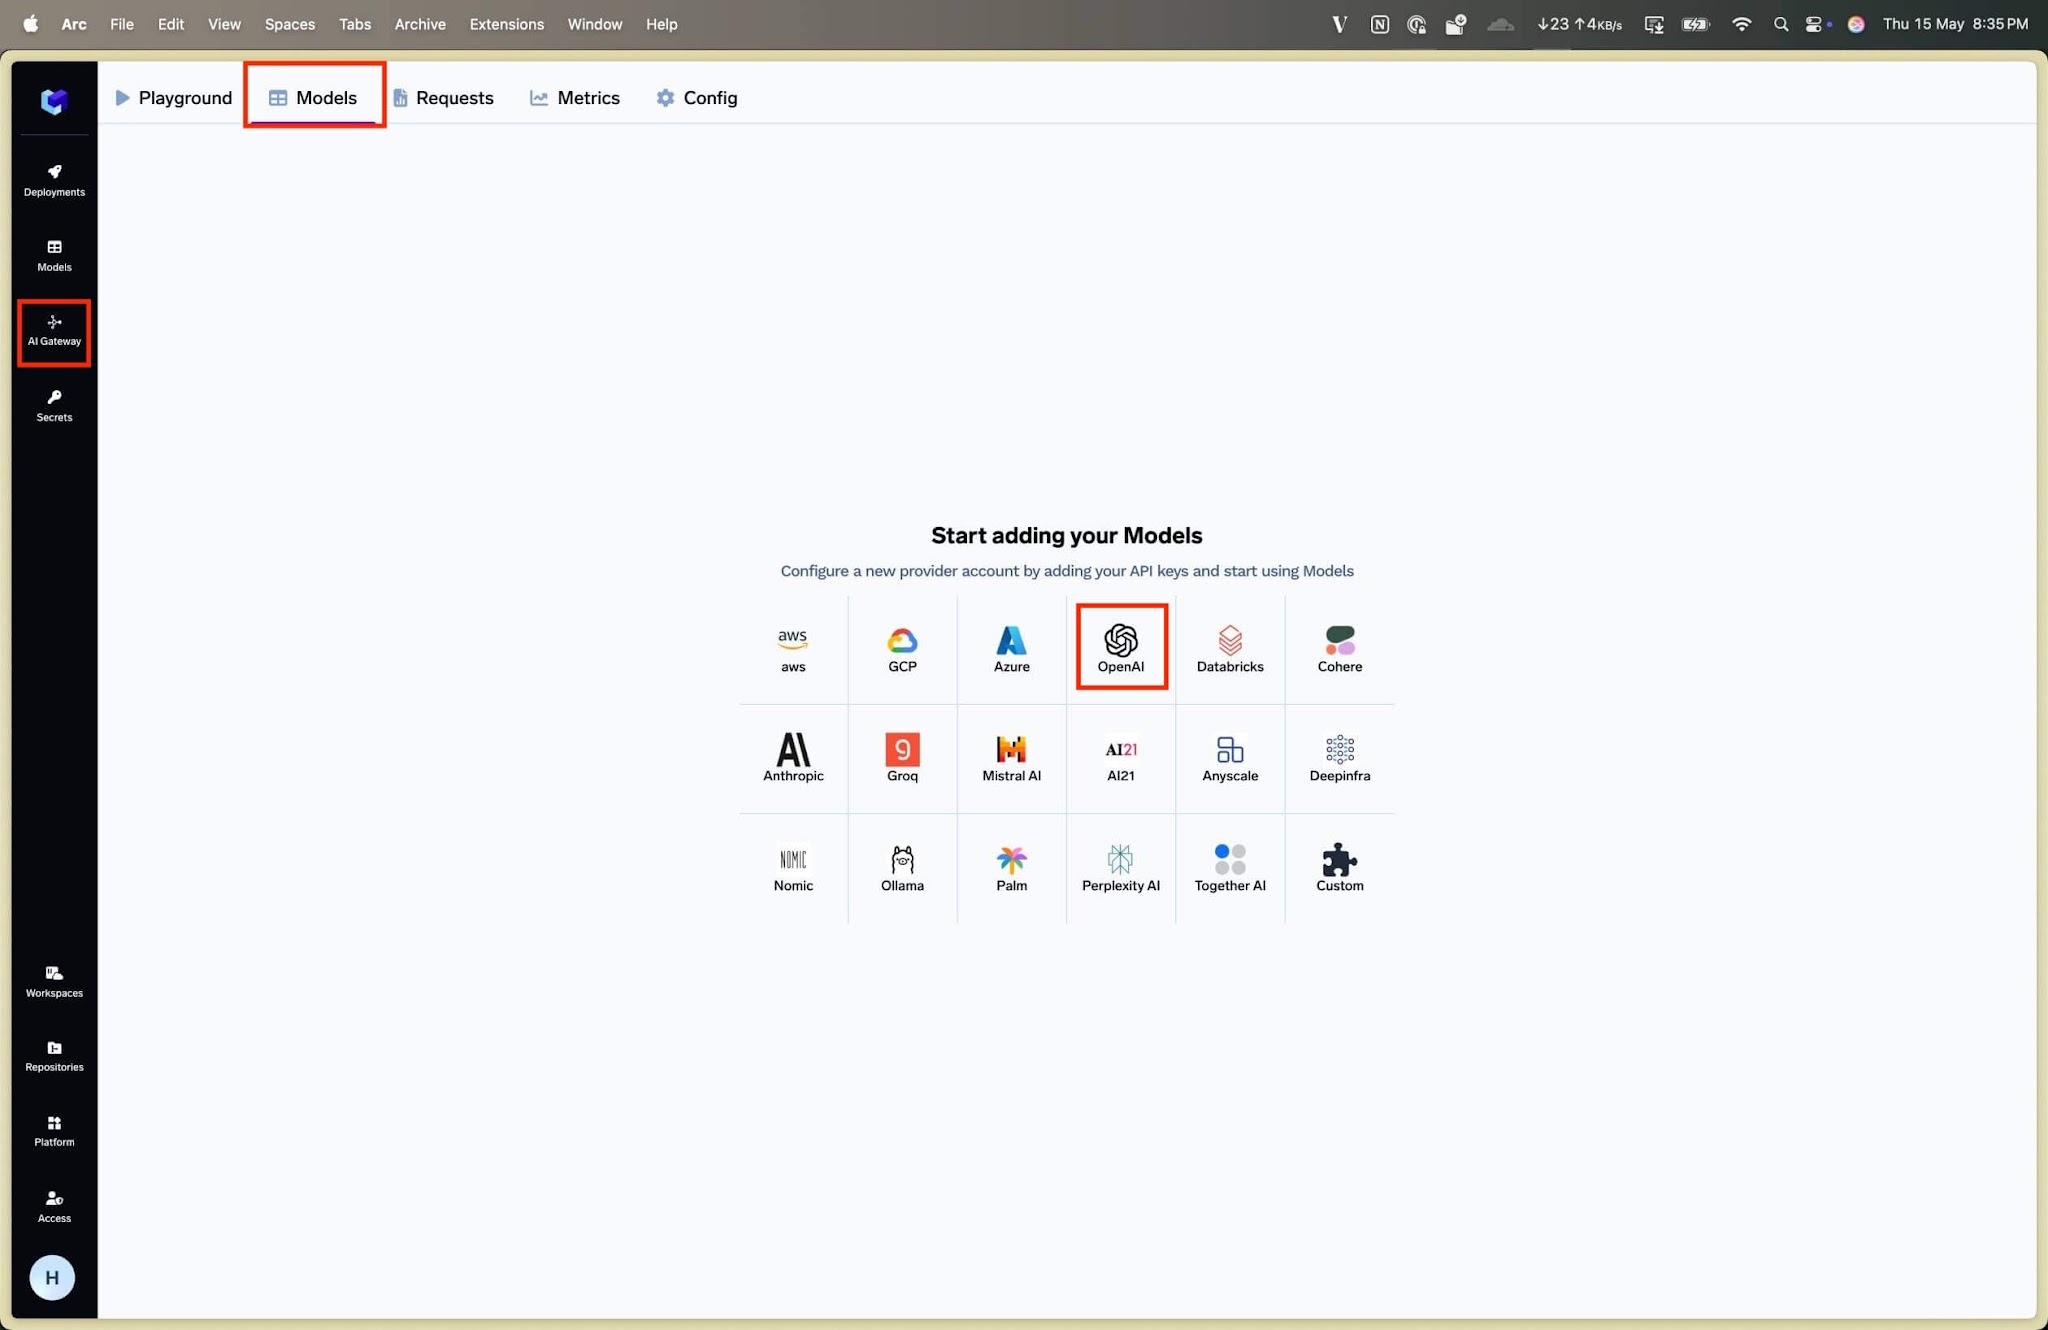
Une fois soumis, vos comptes de modèles et vos modèles apparaissent sous l'onglet Modèles. Pour en ajouter d'autres ultérieurement, accédez à AI Gateway, puis à Modèles, sélectionnez un compte de modèle sur la gauche et cliquez sur Ajouter un modèle en haut à droite.
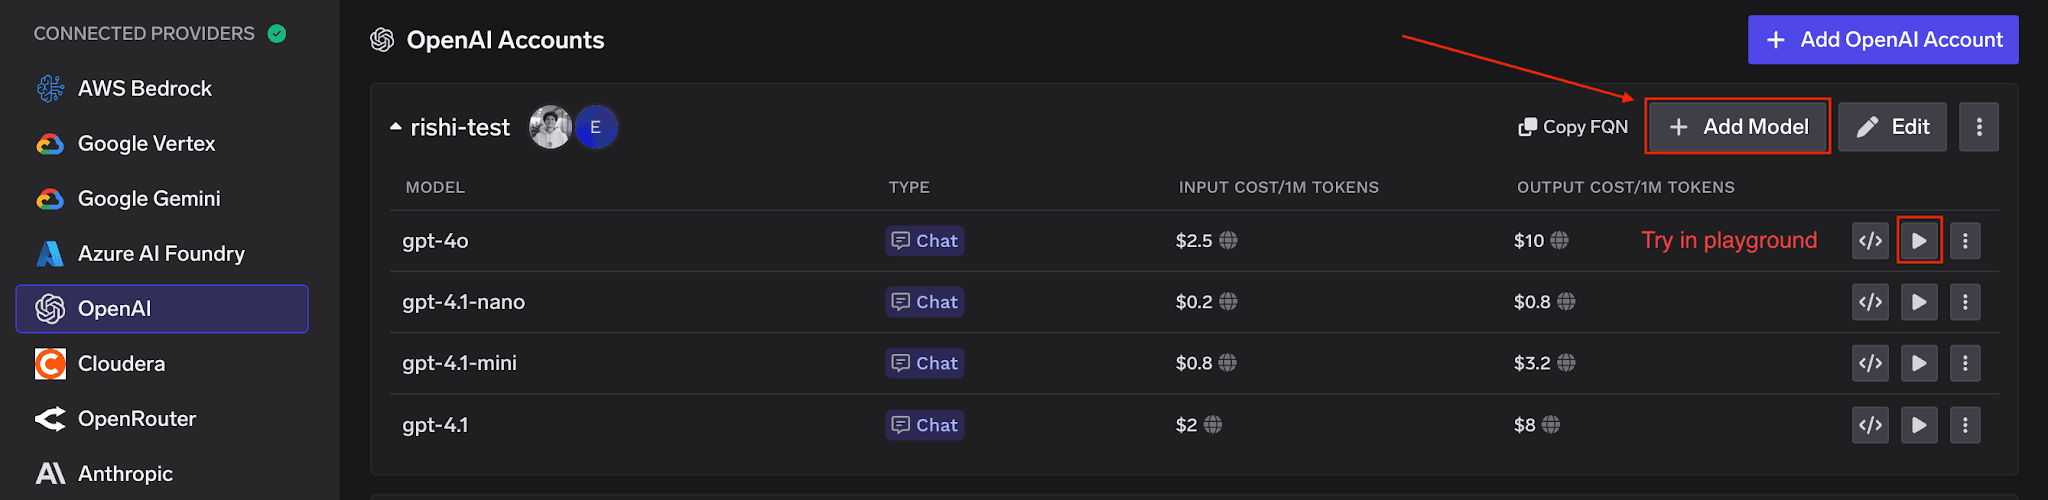
Ajout de modèles à un compte de modèle après l'enregistrement de la clé du fournisseur.
Une fois vos clés de fournisseur enregistrées, les applications ne les voient jamais. La documentation sur le contrôle d'accès à la passerelle décrit deux types de jetons que les appelants utilisent à la place.
L'accès est configuré au niveau du compte de modèle avec deux rôles. Un gestionnaire de compte de modèle peut modifier les paramètres, ajouter ou supprimer des modèles et gérer les autorisations d'accès. Un utilisateur de compte de modèle peut utiliser tous les modèles du compte mais ne peut pas modifier les paramètres ou les autorisations. Les administrateurs de locataire ont automatiquement accès à tous les modèles sur l'ensemble de la plateforme.
Pour appeler la passerelle, vous avez besoin de trois éléments provenant de l'onglet Extrait de code du Playground : l'URL de base de la passerelle, une clé API et un identifiant de modèle. Les utilisateurs SaaS pointent vers l'URL de base de la passerelle, s'authentifient avec un PAT ou un VAT et utilisent le client OpenAI standard.
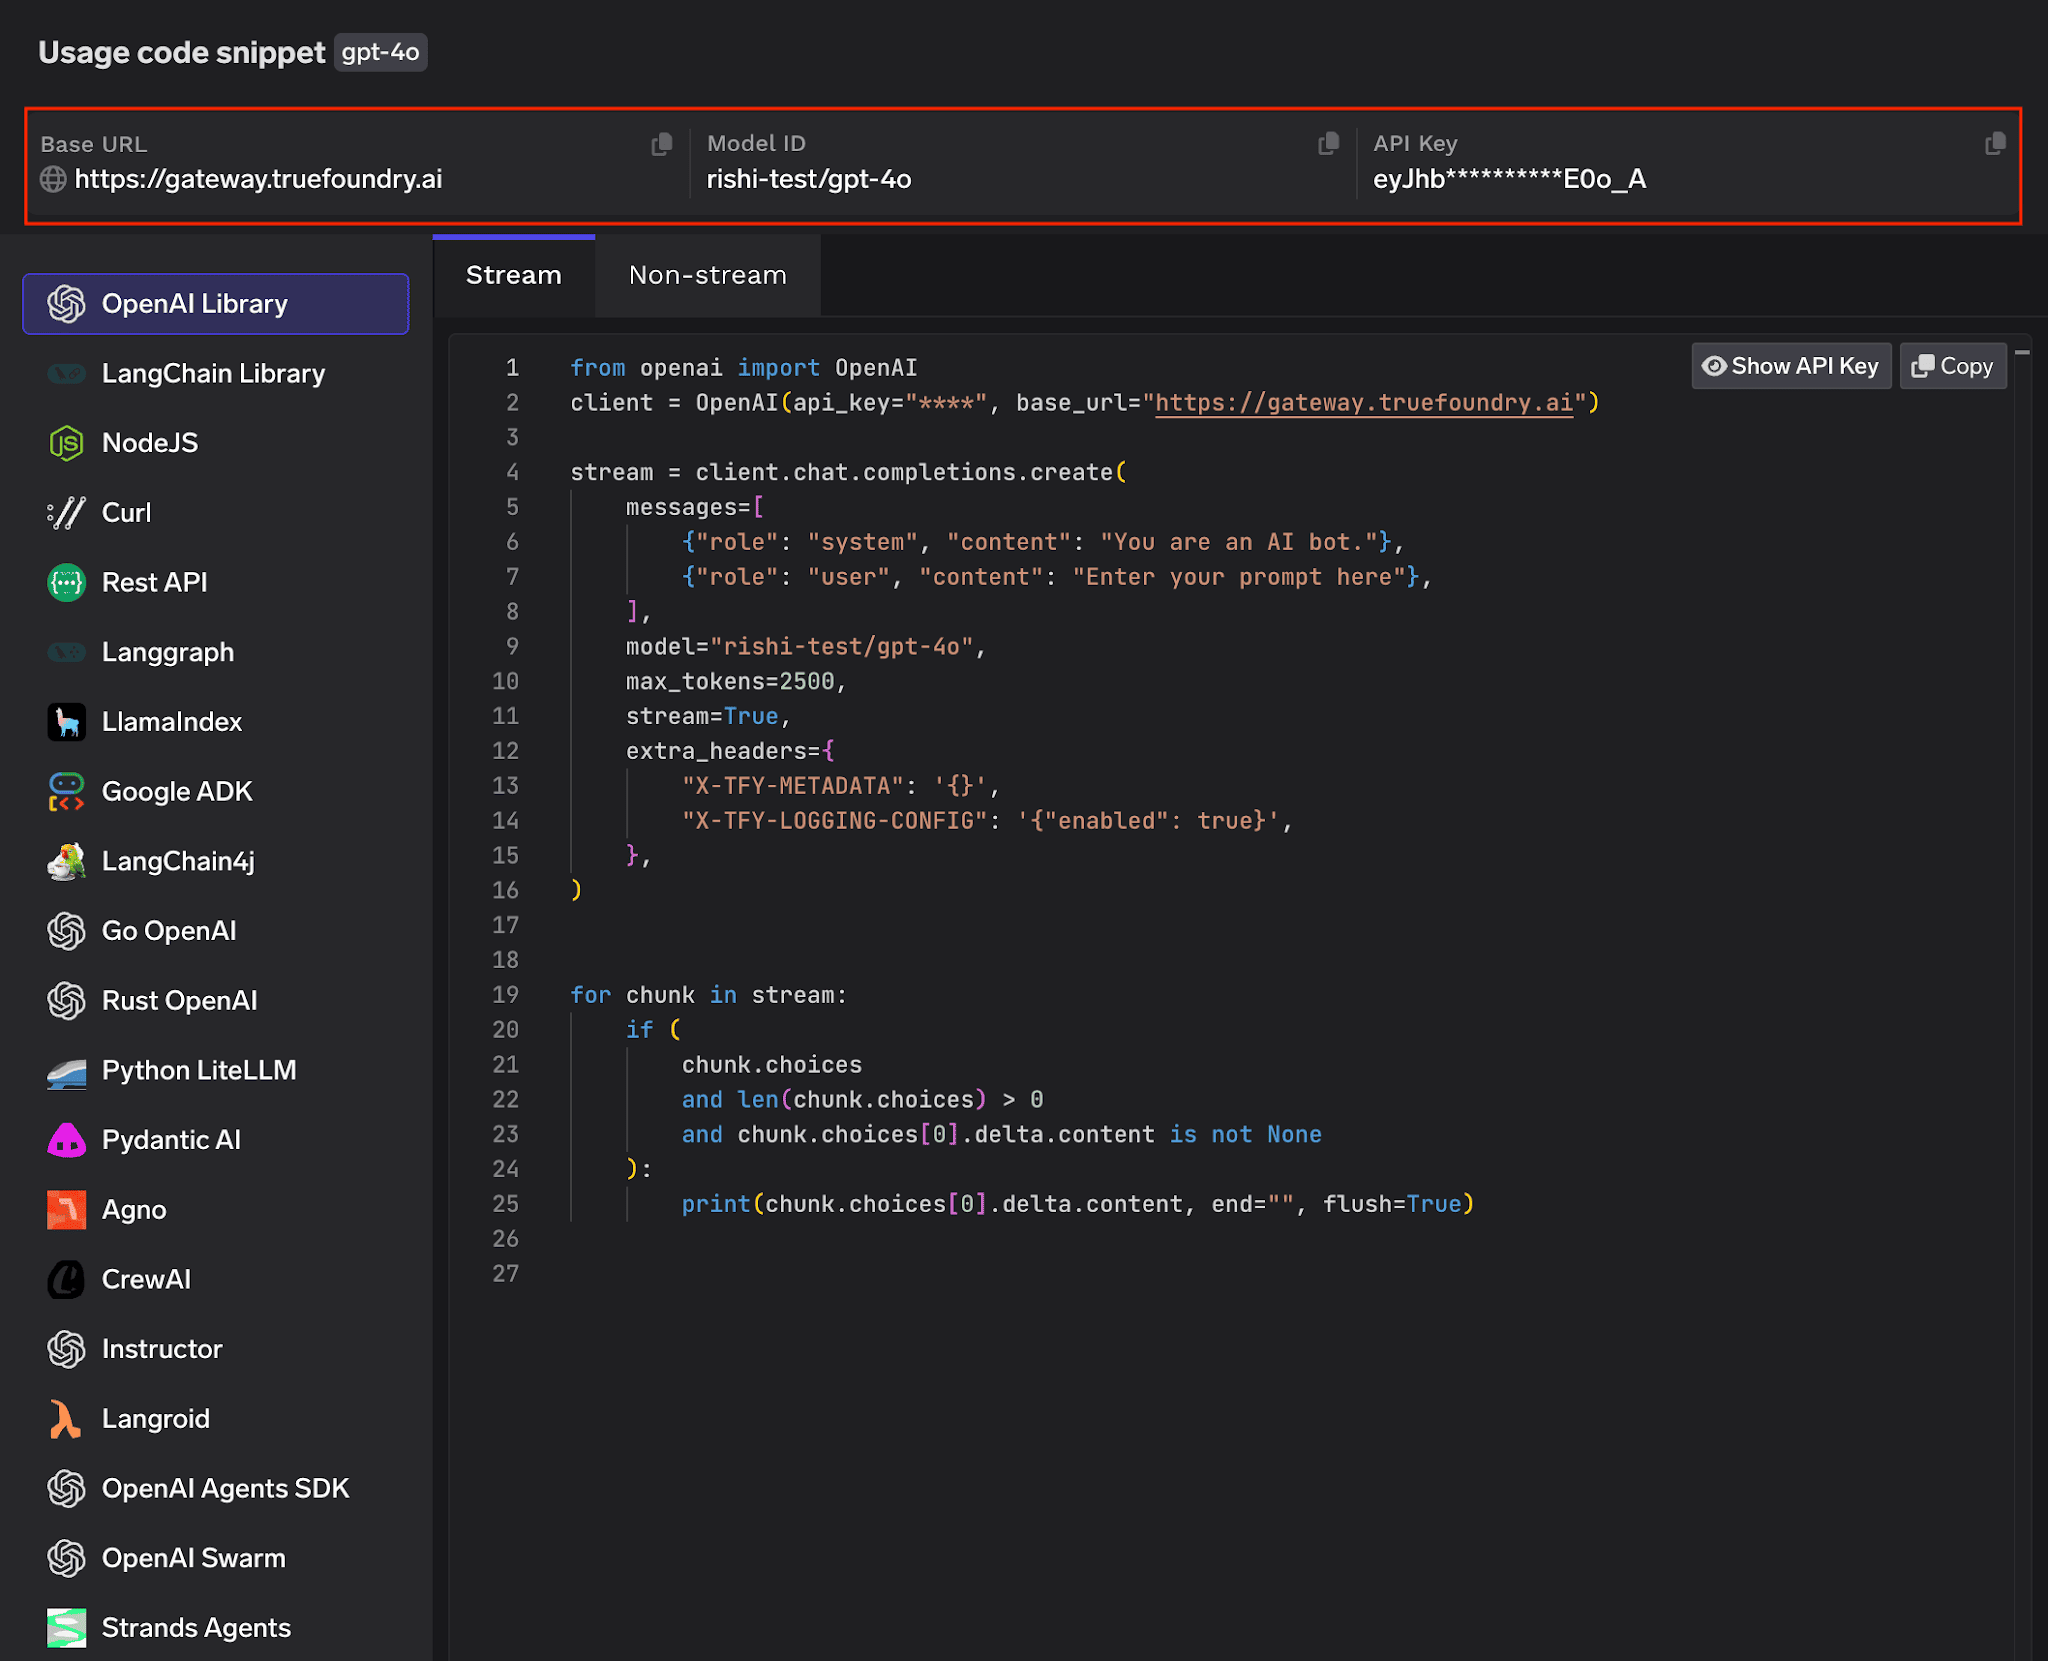
L'onglet Extrait de code du Playground, affichant l'URL de base de la passerelle et la clé utilisée par votre application.
from openai import OpenAI
client = OpenAI(
api_key="votre_clé_api_truefoundry",
base_url="https://gateway.truefoundry.ai",
)
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




BYOK means you keep your own provider accounts and keys and plug them into the gateway once. Applications then call the gateway with a single gateway key, and the gateway uses your stored provider keys to reach OpenAI, Anthropic, Bedrock, and others.
No. Callers authenticate with TrueFoundry keys, not the original provider keys. You store the provider key in a model account, and applications use a Personal Access Token or a Virtual Account Token instead.
Yes. You can add multiple accounts per provider, each with their own API keys. This lets you separate spend, rate limits, or environments while keeping a single gateway endpoint.
A Virtual Account Token is tied to a virtual identity rather than a person, which makes it the right choice for production applications. It lets a service authenticate to the gateway without embedding a user credential or a raw provider key.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















