



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Published: October 6, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Un mécanisme de contrôle humain n'est utile que si le système conserve une trace de ce qui a été proposé, de ce qui a été approuvé, de la durée de validité de l'autorisation et de ce qui a été réellement exécuté.
L'approbation humaine est souvent représentée par un losange entre un agent et un outil. Cette image occulte les aspects complexes. Quelle opération précise est en attente ? Quel humain est autorisé à décider ? L'approbation couvre-t-elle un seul appel ou une période d'appels futurs ? Que se passe-t-il si les arguments ou l'état métier changent ? Comment l'appelant distingue-t-il un état « en attente » d'un résultat d'outil réussi ?
Un mécanisme d'approbation en production doit conserver une proposition, suspendre l'exécution avant l'effet de bord, créer un enregistrement de décision, définir la portée et la durée de vie de l'autorisation résultante, et exposer suffisamment d'état pour que l'agent ou l'application puisse continuer en toute sécurité. Il doit également rester distinct de l'autorisation : un humain peut approuver une décision de risque, mais le système en aval décide toujours si l'acteur authentifié est autorisé à effectuer l'action.
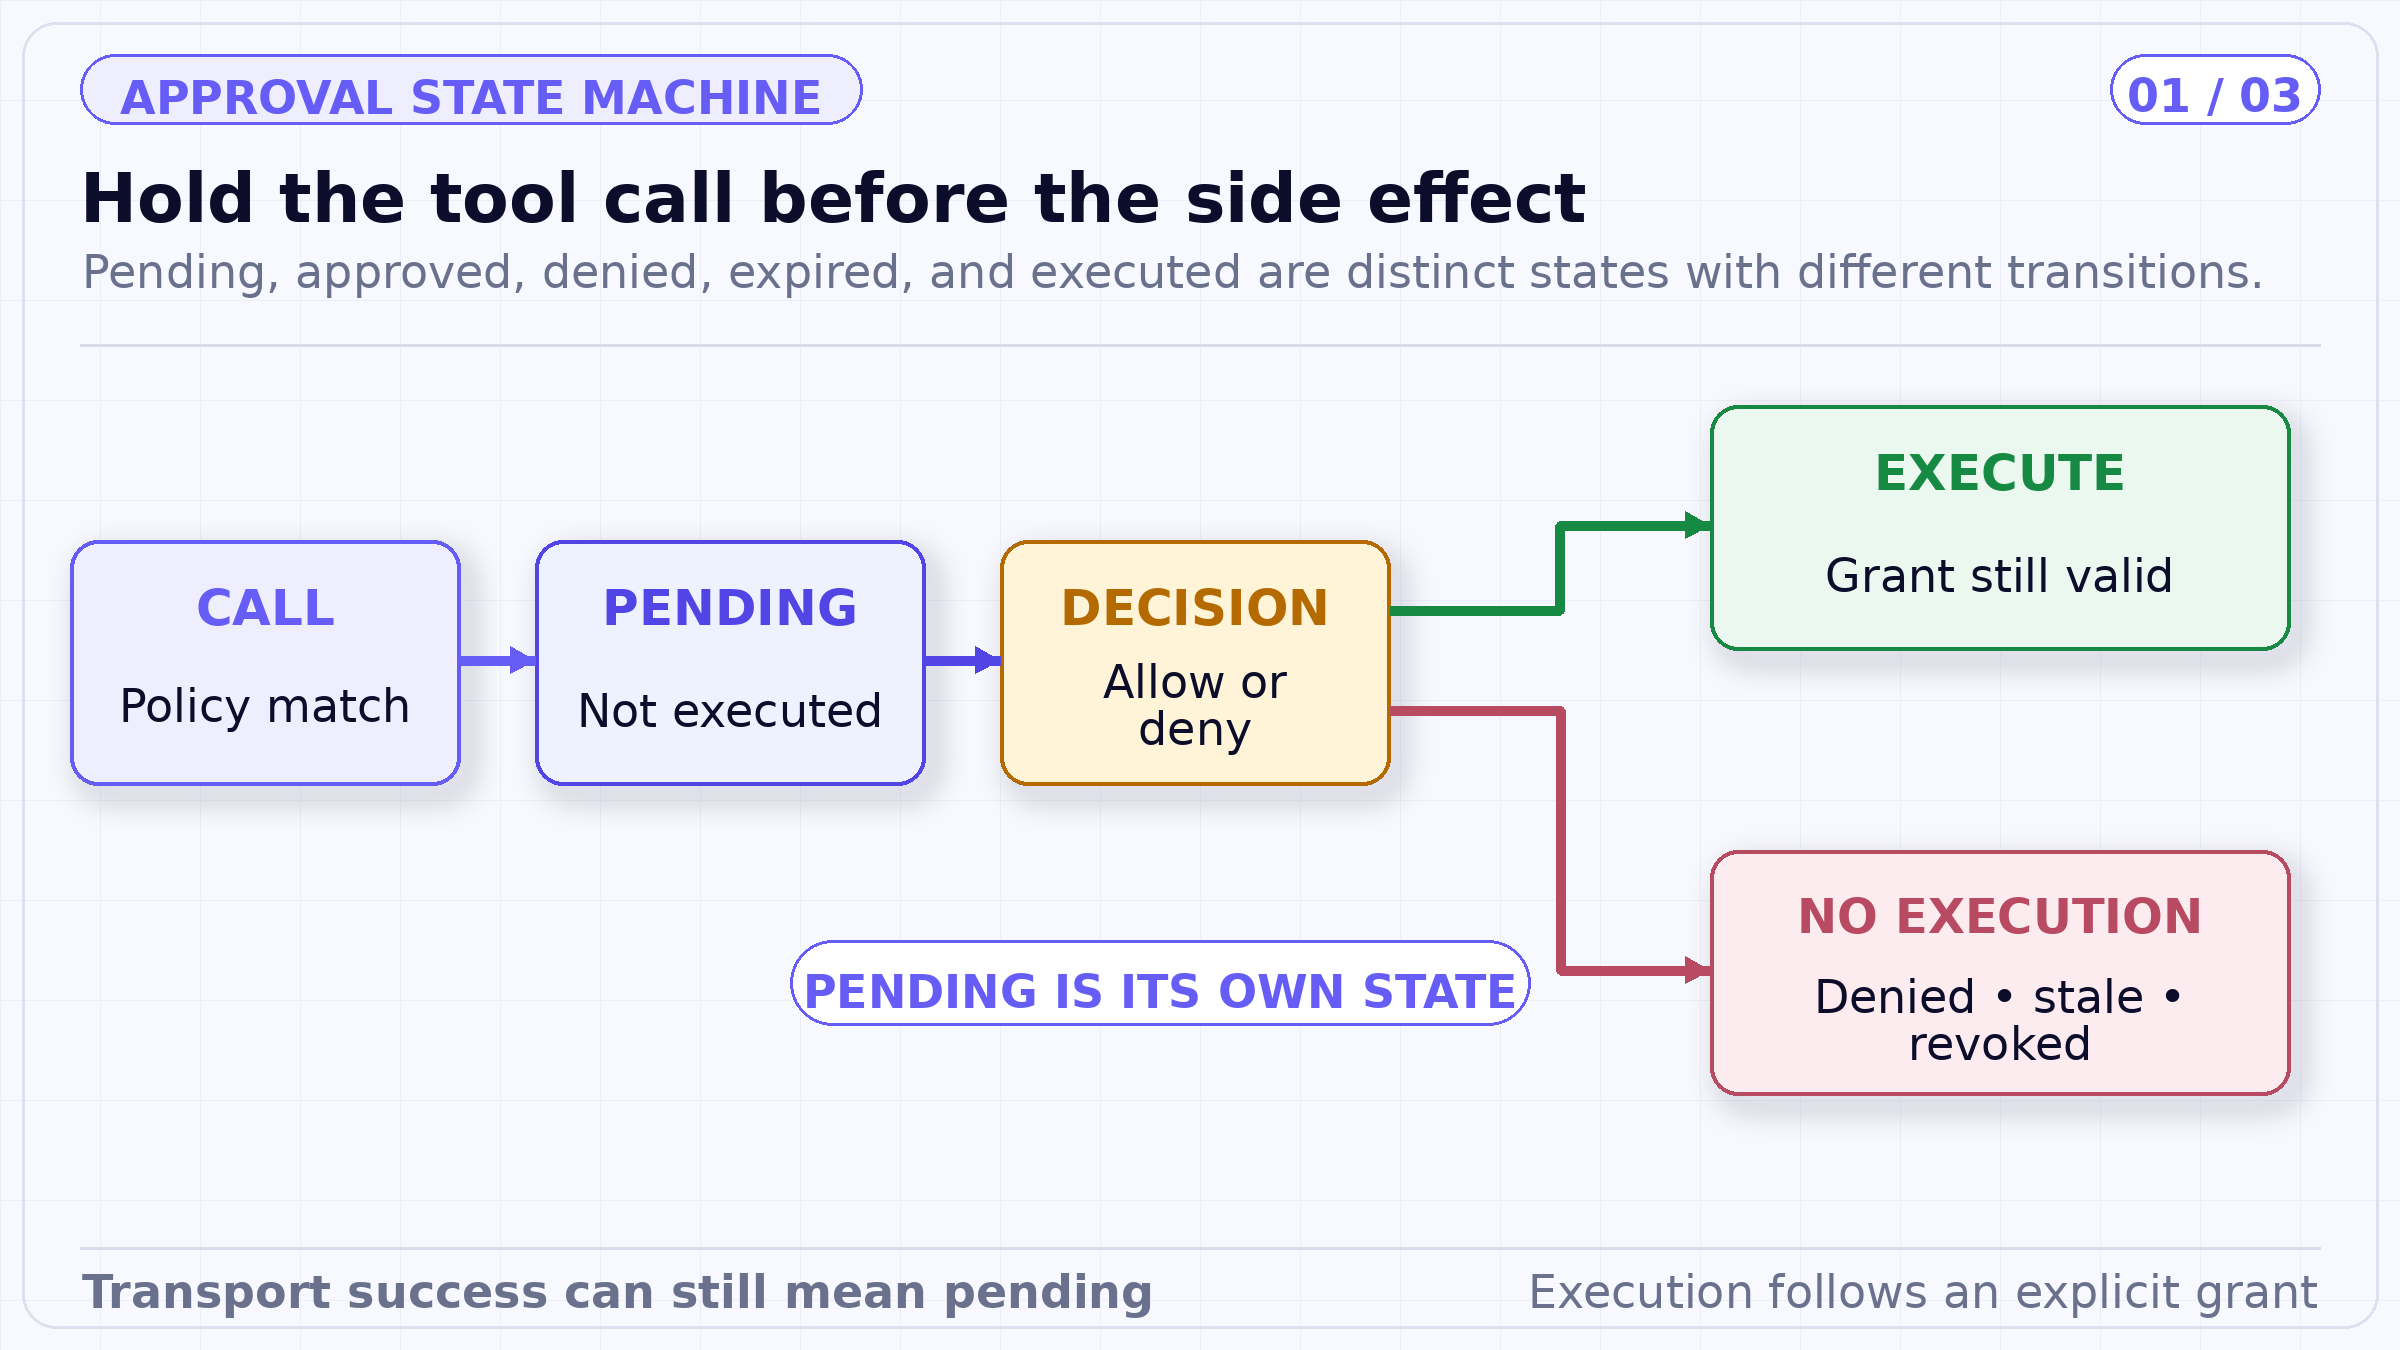
L'outil se situe au-delà de la porte d'exécution, de sorte qu'une demande en attente ou une notification de réviseur ne peut être confondue avec un effet de bord. L'expiration et le refus ramènent le système à un état de non-exécution plutôt que d'accorder un accès futur implicite.
TrueFoundry documente les politiques d'approbation pour les appels d'outils MCP acheminés via MCP Gateway. Une politique correspond à une portée de serveur et d'outil. Lorsqu'un appel d'outil protégé arrive, la passerelle crée ou réutilise une demande en attente pour le même outil et le même demandeur, n'exécute pas l'outil et notifie les approbateurs désignés. L'appelant reçoit un résultat JSON-RPC dont les métadonnées indiquent que l'approbation est en attente.
Un approbateur peut autoriser ou refuser la demande et éventuellement fournir une raison. Une fois autorisé, les appels de ce demandeur vers ce serveur et cet outil peuvent s'exécuter dans la limite de validité configurée. Le résultat de l'outil inclut des métadonnées d'approbation. Lorsque l'autorisation expire, l'appel suivant crée une nouvelle demande. Un refus est enregistré pour cette demande mais ne constitue pas une révocation d'accès permanente ; un appel ultérieur peut déclencher une nouvelle demande d'approbation.
Ce dernier comportement est facile à mal interpréter. La politique d'approbation décide si un outil normalement accessible nécessite l'assentiment humain à un moment donné. Le refus durable relève du contrôle d'accès : supprimez l'accès du demandeur ou désactivez l'outil. Utiliser des refus répétés comme politique d'autorisation informelle surcharge les réviseurs et crée des preuves inutiles.
Une politique peut cibler des outils nommés, des outils marqués comme destructeurs par le serveur MCP, ou tous les outils d'un serveur. Lorsque les portées se chevauchent, la priorité documentée favorise la correspondance la plus spécifique : nommé avant destructeur avant tout. La validité peut être basée sur le nombre d'exécutions ou sur une durée configurée en minutes. Lorsque plusieurs politiques s'appliquent, la validité la plus restrictive l'emporte.
L'autorisation résultante est limitée au demandeur ainsi qu'au serveur et à l'outil MCP spécifiques. Elle n'est pas partagée entre les utilisateurs. La vue de la demande en attente inclut les arguments de l'outil, ce qui donne aux réviseurs un contexte utile. Cependant, la documentation publique ne précise pas que l'autorisation lie cryptographiquement un condensé des arguments matériels ou de la version de l'état métier. Les applications à fort impact devraient ajouter cette liaison elles-mêmes.
Par exemple, l'approbation d'un outil de remboursement ne constitue pas nécessairement l'approbation de chaque montant, commande, destination ou motif de remboursement pouvant être transmis pendant une fenêtre de temps. Si ces champs modifient la décision de risque, l'application doit lier la décision du réviseur à ces éléments et exiger une nouvelle décision après un changement significatif.
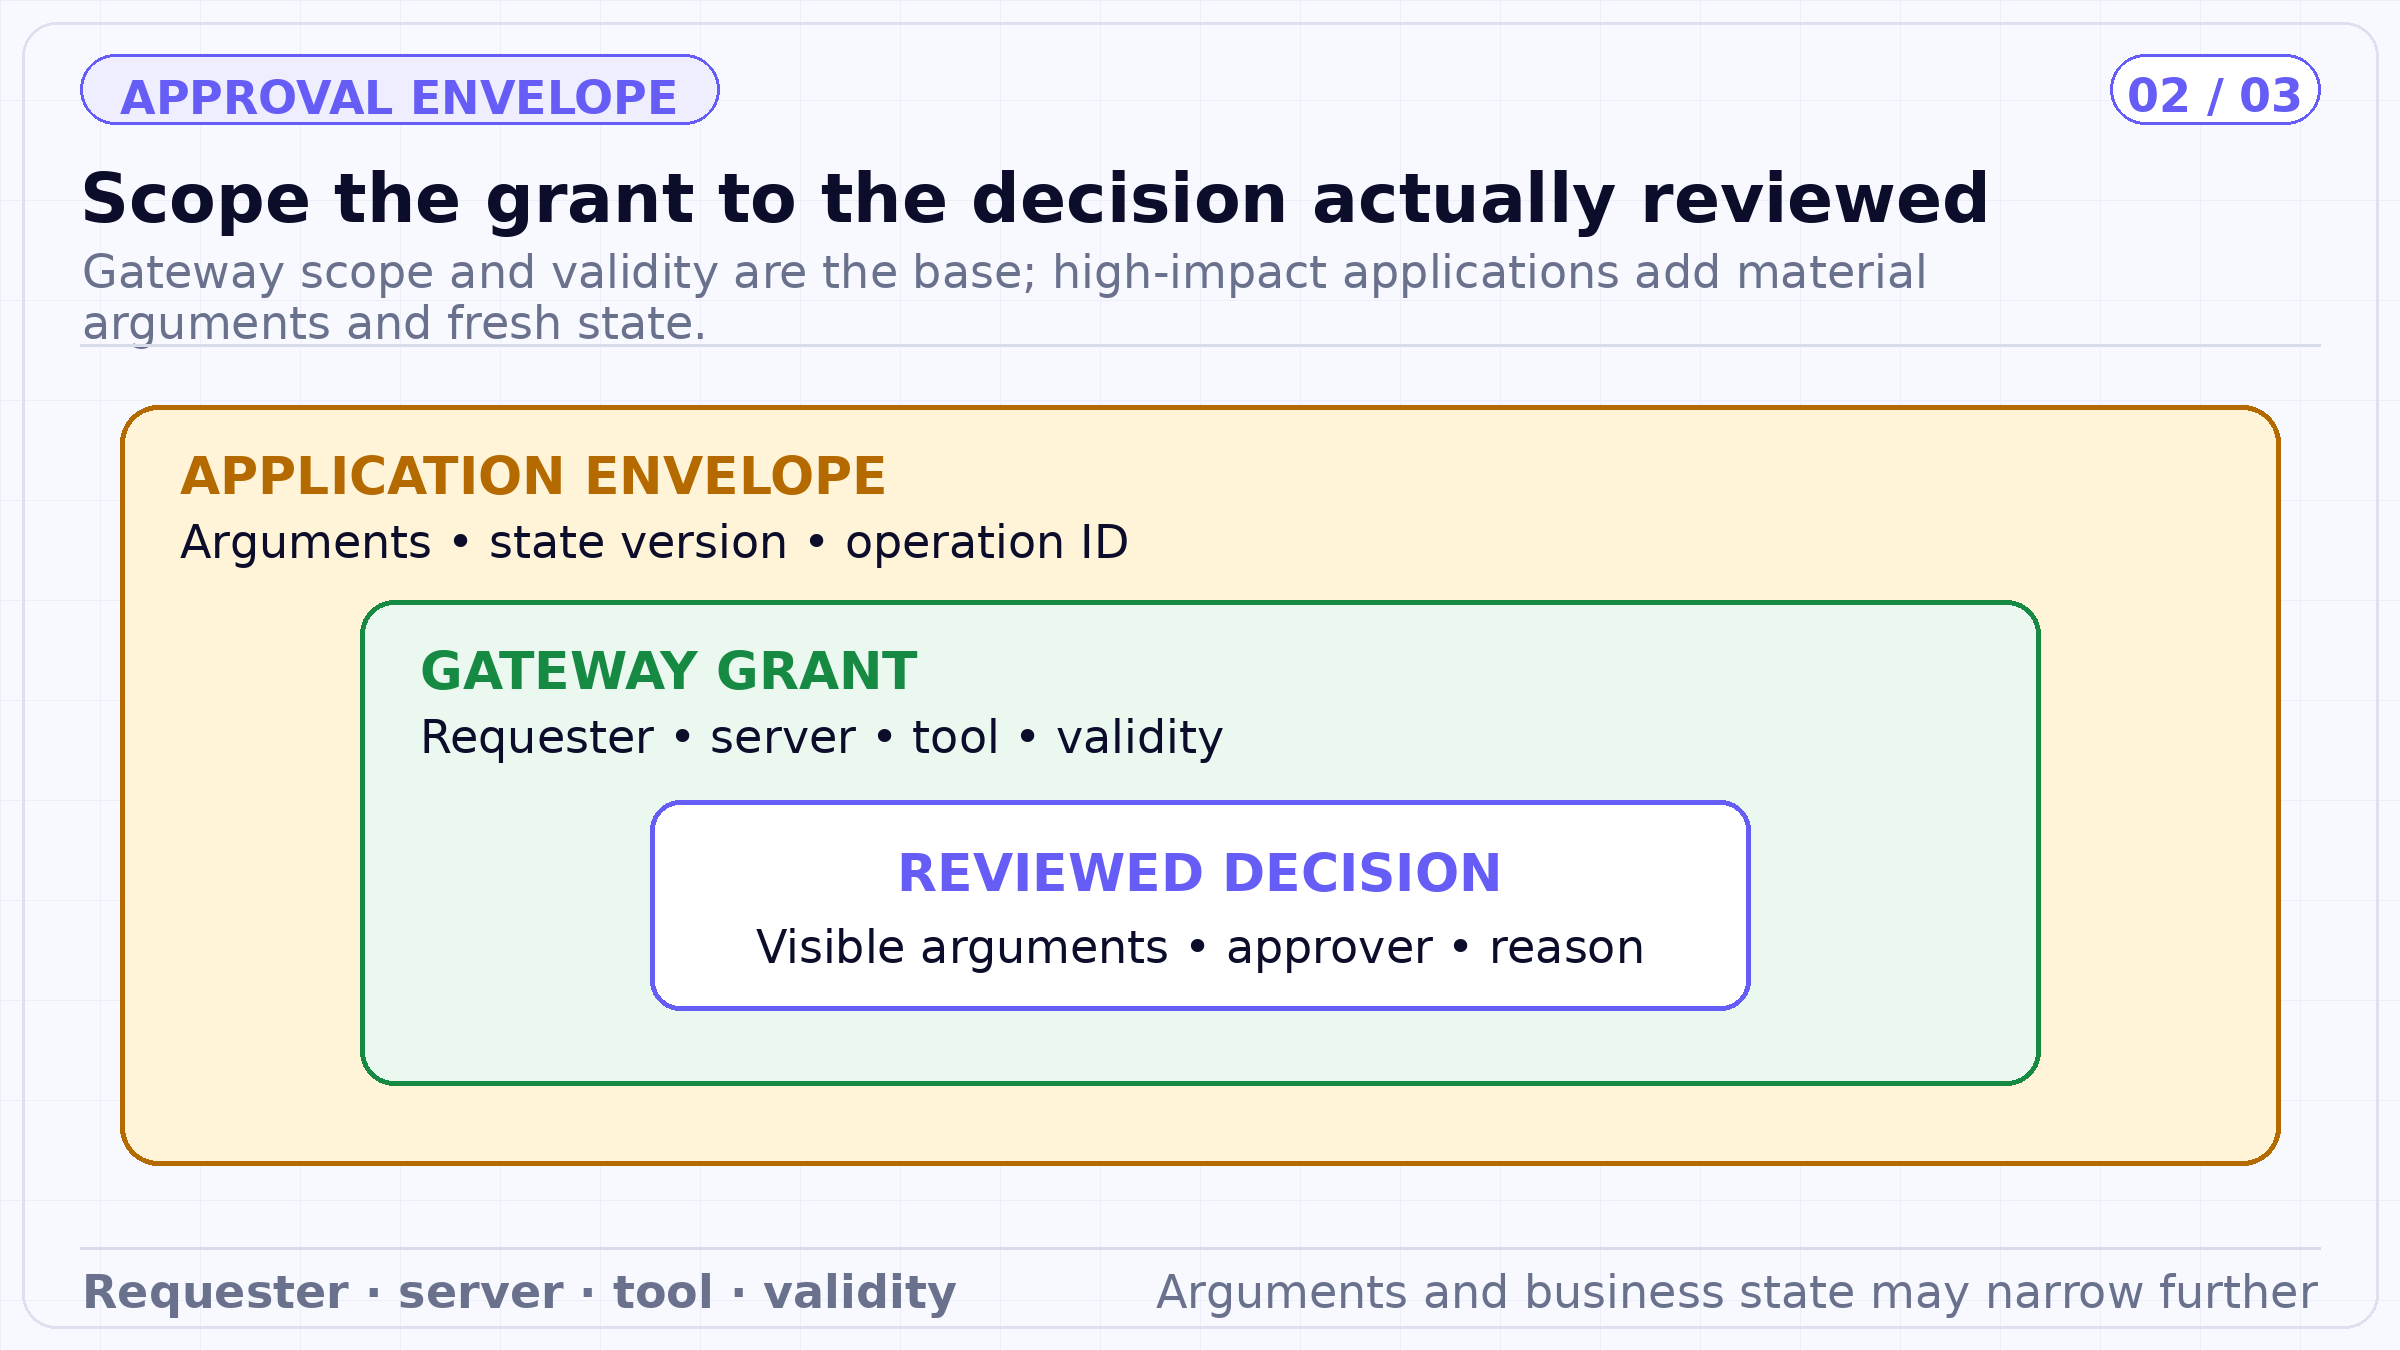
La chaîne liée sépare l'autorisation documentée de la passerelle — demandeur, serveur, outil et validité — de la liaison recommandée par l'application. Le montant, le destinataire, la version de la ressource et l'identité de l'opération nécessitent une application distincte lorsqu'ils modifient de manière significative la décision de risque.
Tant que l'approbation est en attente, MCP Gateway renvoie une enveloppe JSON-RPC réussie contenant un message textuel invitant l'appelant à patienter, avec isError défini sur false et les métadonnées d'approbation sur pending. Ce succès au niveau du transport signifie que la passerelle a traité la requête, mais pas que l'outil a été exécuté.
Les clients doivent examiner les métadonnées d'approbation et traiter l'état « en attente » comme un état distinct. S'ils se contentent de vérifier les erreurs de transport, ils risquent d'indiquer au modèle que l'outil a réussi ou de réinjecter le message d'attente comme résultat d'outil classique. Les appels répétés du même demandeur vers le même outil réutilisent la requête en attente, ce qui limite le spam de notifications, mais les appelants doivent tout de même temporiser et attendre une décision plutôt que de boucler.
Après approbation, le résultat est transmis avec des métadonnées approuvées. L'application doit corréler ce résultat avec la proposition initiale et l'opération en aval. La preuve d'approbation répond à la question : « Cette décision humaine a-t-elle été enregistrée conformément à cette politique de passerelle ? » Le système d'enregistrement répond à la question : « Quel effet a été validé ? »
TrueForge prend également en charge les pauses lors des tours d'agent pour les outils nécessitant une approbation. Un tour en pause émet un événement d'approbation requise et se termine avec les actions nécessaires. Le client localise l'appel d'outil d'origine, recueille la décision du réviseur et crée un nouveau tour avec une réponse d'autorisation ou de refus.
Il s'agit d'un point de contrôle d'orchestration au sein de la session TrueForge. L'approbation MCP Gateway est une politique de passerelle appliquée aux appels MCP routés, indépendamment du client compatible utilisé. Une organisation peut utiliser l'un ou l'autre, ou les deux. Si les deux contrôlent la même opération, définissez l'ordre et l'expérience utilisateur souhaités afin que les réviseurs n'approuvent pas deux fois le même risque sans valeur ajoutée.
Un modèle courant consiste à utiliser les points de contrôle TrueForge pour les interactions spécifiques à une tâche — l'agent a besoin d'une confirmation pour cette action proposée — et l'approbation MCP Gateway pour une politique partagée concernant un outil sensible. L'application effectue toujours l'autorisation métier et la validation d'état juste avant la mutation.
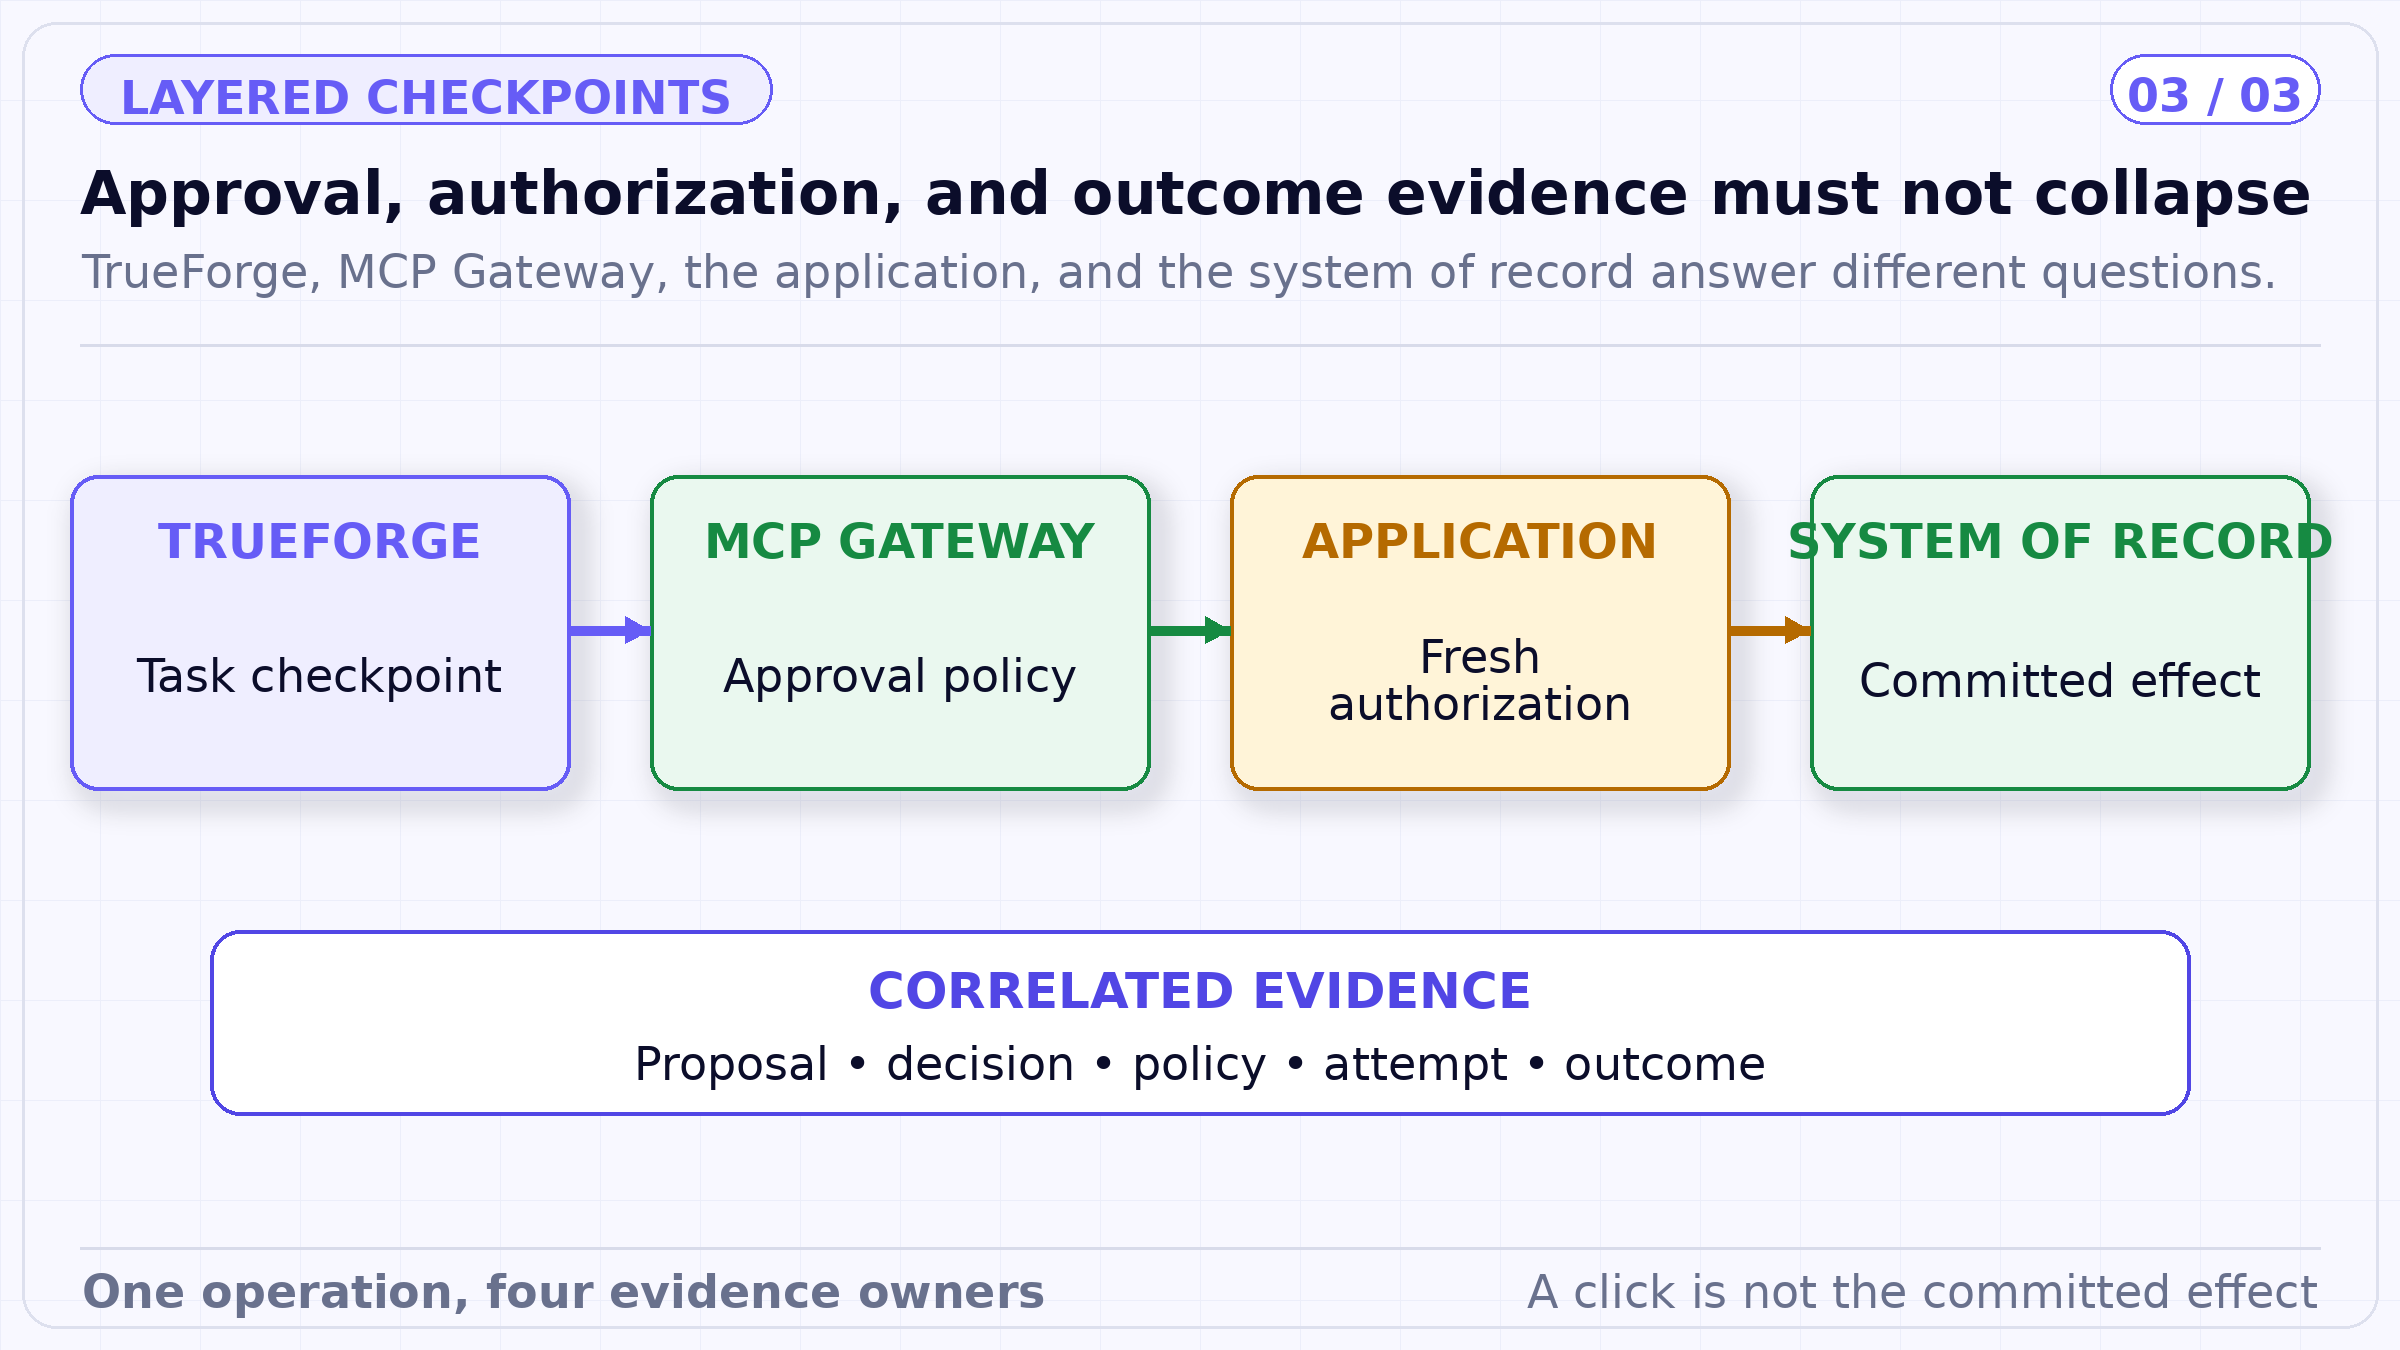
La séquence préserve quatre garanties : le harnais enregistre le point de contrôle de la tâche, la passerelle enregistre l'octroi de l'approbation, l'application autorise l'état métier actuel et le système faisant autorité enregistre ce qui a été validé.
Un agent propose une migration à l'aide d'un outil marqué comme destructif. La politique de la passerelle correspond à la portée destructive et crée une requête en attente. Le réviseur voit l'outil, le demandeur, les arguments, la politique et la validité demandée. Il autorise une exécution.
Avant que le service de base de données n'exécute la migration, il vérifie que le sujet authentifié et l'agent sont autorisés pour l'environnement cible, s'assure que l'empreinte de la migration correspond à la proposition révisée, confirme que la version du schéma n'a pas changé et enregistre un identifiant d'opération. Si une donnée matérielle diffère, l'action est renvoyée en révision. Si l'exécution expire, le service interroge l'enregistrement de migration avant toute nouvelle tentative.
La validité basée sur le nombre d'utilisations de la passerelle empêche l'octroi de devenir une permission permanente. L'empreinte des arguments et la vérification d'état empêchent un octroi valide d'autoriser une opération différente. La base de données reste l'autorité quant à la validation de la migration. Chaque couche apporte une garantie précise et laisse des preuves pour la suivante.
Un contrôle techniquement correct peut échouer si les réviseurs manquent de contexte ou reçoivent trop de requêtes à faible valeur. L'interface de révision doit mettre en évidence les champs qui modifient le risque : acteur, cible, action, diff, montant, destination, classification des données, état actuel, réversibilité et résultat attendu. Le texte généré peut résumer, mais les champs matériels doivent provenir d'enregistrements typés.
Acheminez les requêtes vers des approbateurs qui comprennent la ressource, plutôt que vers une file d'attente générique. Définissez des délais d'expiration et des chemins d'escalade. Mesurez la latence d'approbation, le taux de refus, l'abandon, les requêtes répétées, les échecs post-approbation et les annulations. Une baisse du taux de refus peut indiquer de meilleures propositions — ou une approbation automatique — alors combinez les métriques de flux de travail avec un échantillonnage de la qualité des décisions.
Une autorisation de type « Une fois » basée sur un compteur semble simple, mais un système de production doit toujours définir ce qui la consomme. L'interprétation la plus sûre est une exécution identifiée de l'opération approuvée, et non le prochain appel syntaxiquement valide qui atteint le même outil. Dans le cas contraire, les appelants simultanés, les tentatives automatiques et les threads d'agents parallèles peuvent entrer en concurrence pour utiliser l'autorisation.
Les autorisations basées sur le temps nécessitent des conditions de garde allant au-delà d'une simple horloge. Si le demandeur perd l'accès, que l'outil est désactivé, que la politique change, que la cible dépasse un seuil de risque ou que l'état de la ressource change de manière significative, l'application doit considérer la décision précédente comme obsolète, même si la fenêtre de validité de la passerelle reste ouverte. L'accès à la passerelle et l'autorisation métier doivent être réévalués au moment de l'exécution.
L'escalade doit également être explicite. Une demande qui ne reçoit aucune décision avant son échéance peut expirer, être redirigée vers un autre examinateur qualifié ou laisser la tâche en pause. Elle ne doit pas être approuvée par défaut simplement parce que l'agent est en attente. Les chemins d'urgence doivent utiliser des capacités plus restreintes, une validité plus courte, des preuves plus solides et un examen rétrospectif plutôt que de contourner totalement le registre de décision.
Enfin, séparez l'ajustement des politiques de la performance des examinateurs. Un volume élevé d'approbations peut indiquer qu'un outil est trop large, qu'un seuil est trop bas ou que le flux de travail délègue les mauvaises décisions. La solution durable peut consister en un contrat d'outil plus sûr ou une meilleure autorisation, et non simplement en l'ajout d'examinateurs supplémentaires.
Enregistrez quelle règle a créé la demande et quelle règle a permis l'exécution. Sans ces deux versions, les enquêteurs ne peuvent pas déterminer si le résultat s'explique par la décision humaine, la configuration de la politique ou l'état ultérieur de l'application.
L'intervention humaine doit signifier plus qu'un simple clic sur « approuver ». Un mécanisme défendable identifie l'opération en attente, l'examinateur, la décision, la politique, la portée, la validité, la tentative d'exécution et l'effet validé. Il précise également quelles parties sont appliquées par la plateforme et lesquelles restent sous la responsabilité de l'application.
TrueFoundry MCP Gateway fournit une surface d'approbation partagée pour les outils routés, tandis que TrueForge peut suspendre et reprendre un flux de travail d'agent autour d'une proposition spécifique. Ensemble, ils permettent de rendre les décisions inspectables. Ils ne transforment pas l'approbation en autorisation métier ni en exécution unique, et le dire clairement renforce l'architecture.
Note éditoriale. Cet article reflète l'interprétation technique par TrueFoundry des documents publics cités au 17 septembre 2026. Les fonctionnalités du produit sont limitées à la documentation liée. Les exemples et les paramètres par défaut sont fournis à titre illustratif ; ils ne constituent ni un conseil juridique, ni un avis d'audit, ni une évaluation indépendante, ni une garantie de sécurité, de sûreté ou de conformité.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















