



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Published: October 6, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Pendant la majeure partie de 2024, le débat sur les agents a porté sur les frameworks. Fin 2025, la donne a changé. Les entreprises ont cessé de demander comment créer un agent ? pour se demander comment en gérer un millier en toute sécurité ? Ce changement a fait du plan de contrôle des agents — la couche située entre les agents, les modèles qu'ils sollicitent, les outils qu'ils utilisent et les humains qui en sont responsables — la décision architecturale la plus déterminante de l'année.
Deux réponses solides ont émergé aux deux extrémités du spectre. Microsoft Agent 365, disponible de manière générale depuis le 1er mai 2026, traite les agents comme des identités à part entière au sein du Microsoft Graph et étend les capacités d'Entra, Purview et Defender pour les gouverner. TrueFoundrypropose une plateforme — composée d'une passerelle IA, d'une passerelle MCP et d'une passerelle d'agents fonctionnant sur un plan de données unique — qui s'installe dans votre cloud, devant vos modèles et outils, pour régir l'exécution réelle de n'importe quel agent (quel que soit le framework ou le fournisseur).
Cet article constitue une comparaison technique objective. Il s'appuie sur la documentation publique des fournisseurs et les annonces de lancement disponibles en juin 2026 ; les sources sont listées à la fin.
La conception de Microsoft repose sur l'idée que les agents doivent être régis de la même manière que les utilisateurs — par le biais de l'identité, des politiques et des outils d'administration que le service informatique utilise déjà. Microsoft décrit Agent 365 comme un plan de contrôle unifié pour superviser la sécurité des agents IA au sein des environnements Microsoft et connectés. En pratique, cela se traduit par deux expériences distinctes : un générateur d'agents sans code accessible à tout collaborateur, et un registre de niveau administratif géré par les équipes IT et de sécurité.
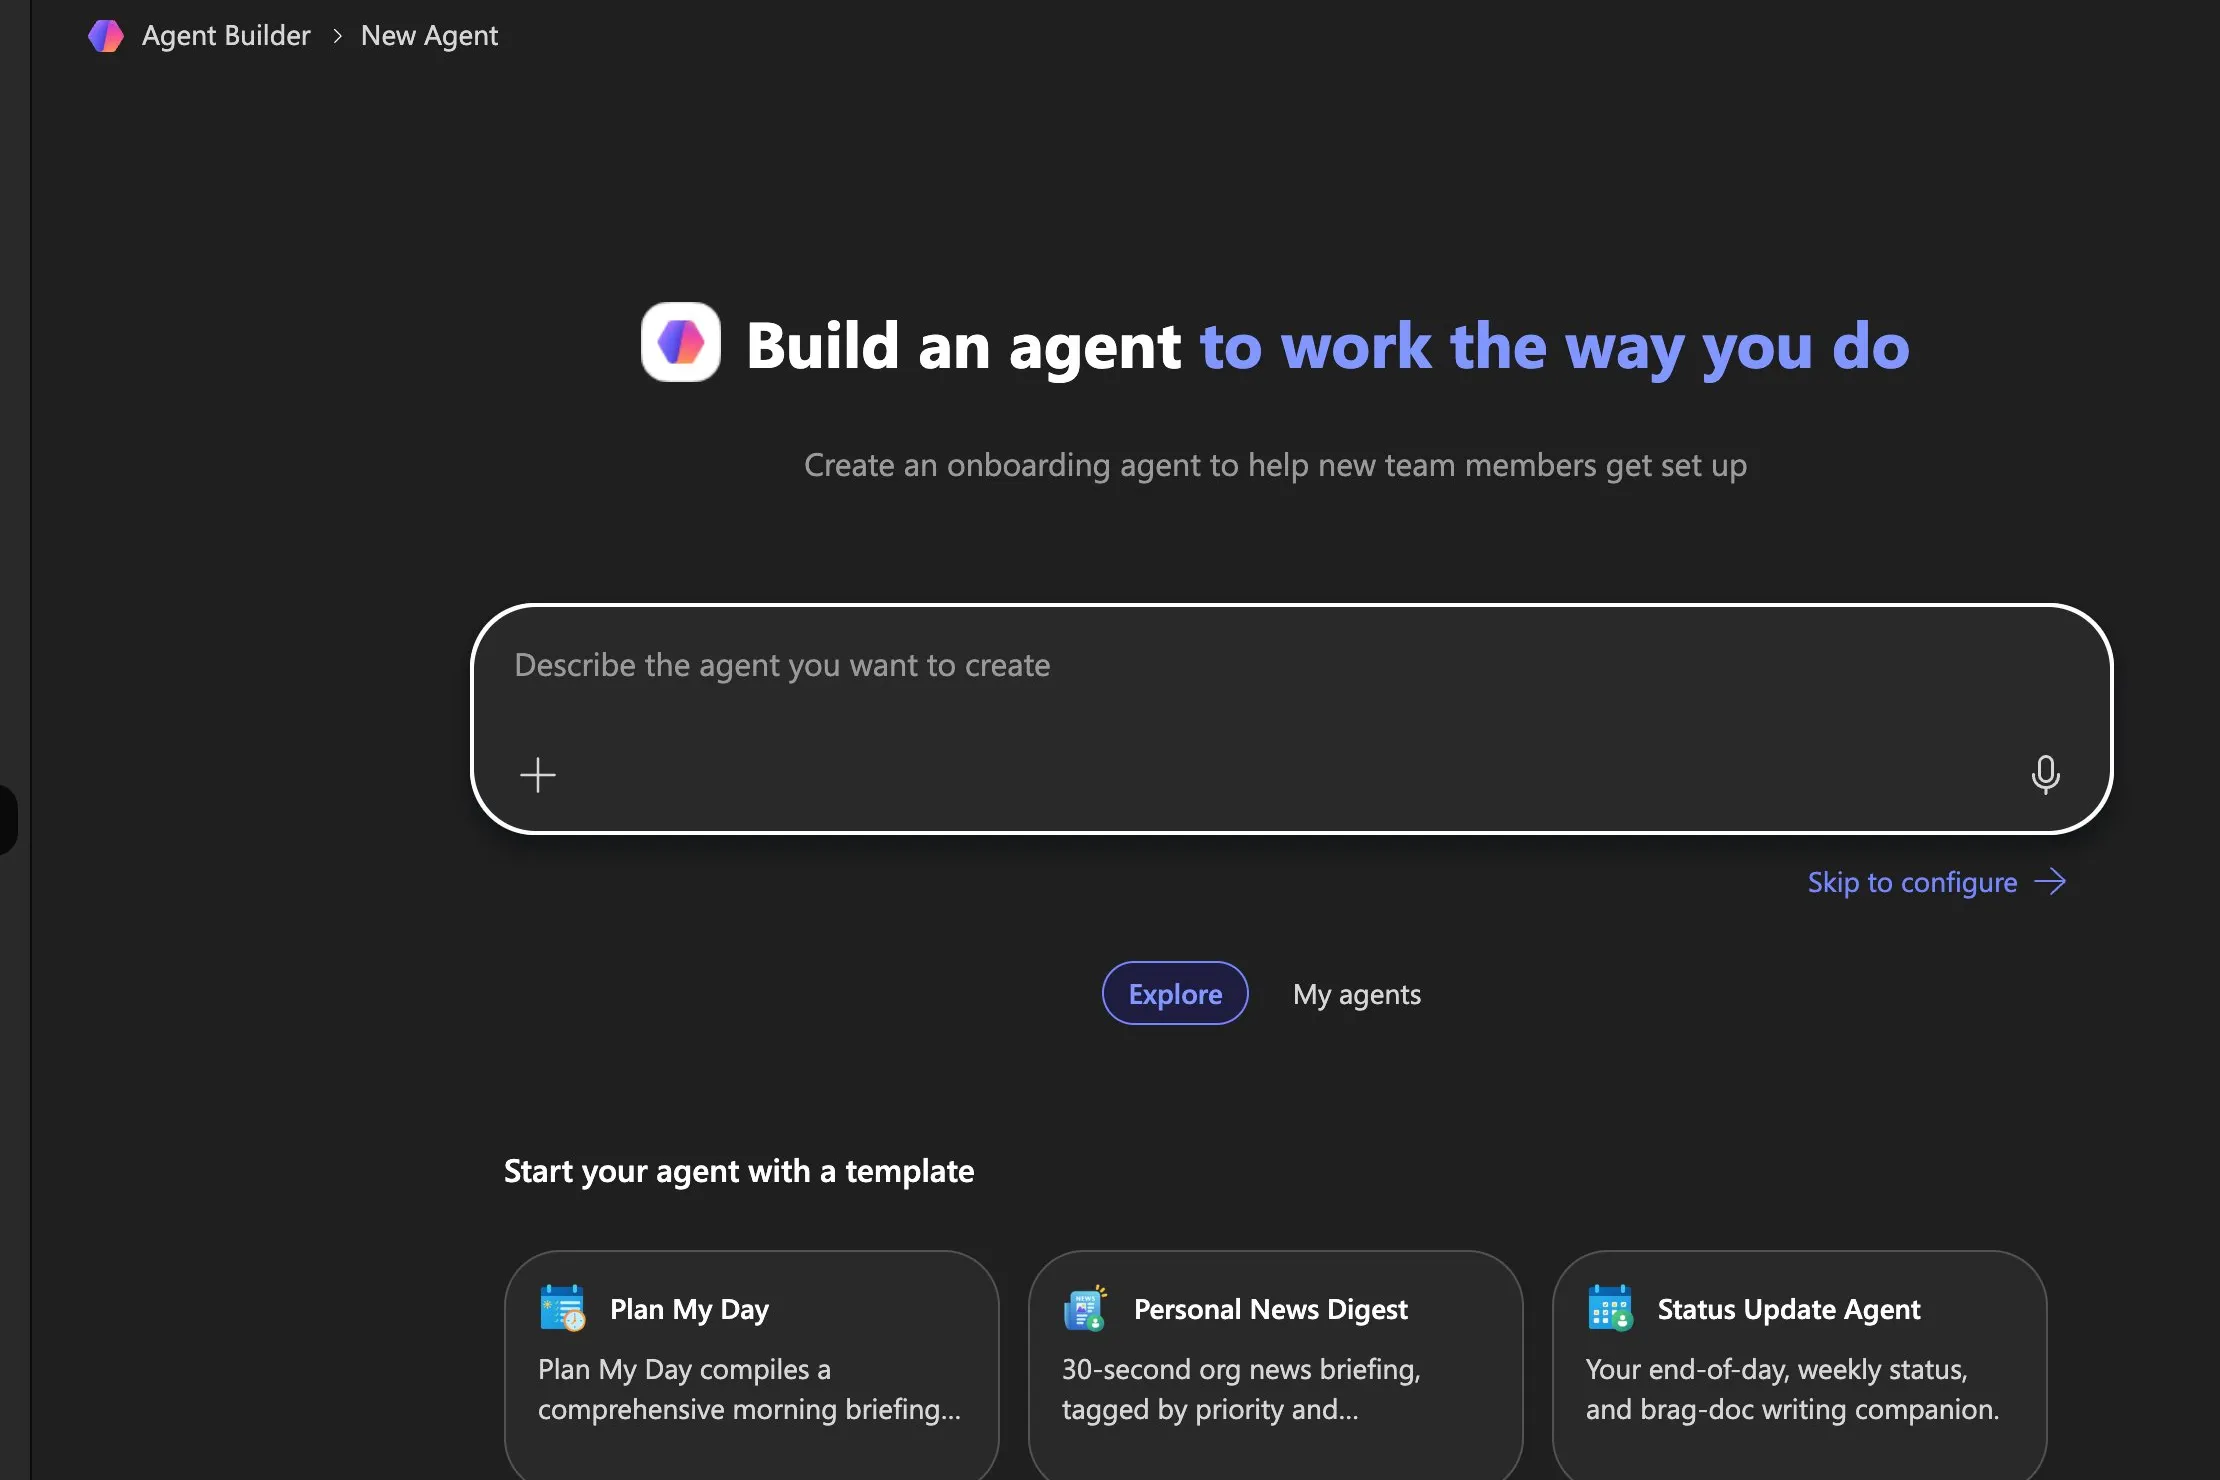
Ce modèle de distribution — où chaque utilisateur peut déployer un agent — explique précisément pourquoi le registre situé à l'autre extrémité de la plateforme est si crucial. Les agents créés ici, ceux installés depuis l'Agent Store, ceux intégrés par des partenaires de l'écosystème et les agents fantômes détectés par Defender sont tous centralisés dans un inventaire unique au sein du centre d'administration Microsoft 365, chacun étant identifié par un ID d'agent Microsoft Entra.
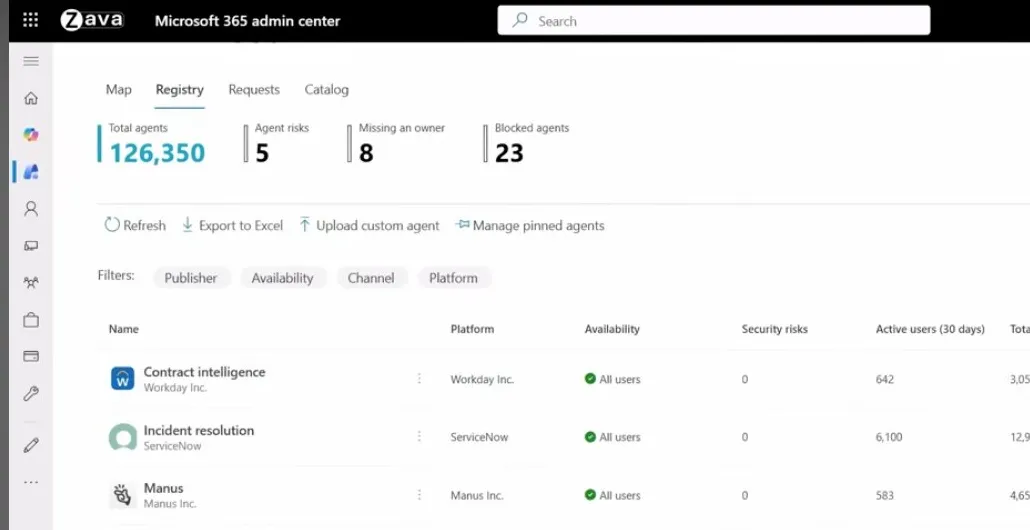
Sous l'interface utilisateur, trois piliers assurent le fonctionnement — Observer, Gouverner, et Sécuriser — chacun étant soutenu par un produit Microsoft spécifique : l'identité via Microsoft Entra Agent ID; la sécurité des données via Microsoft Purview (étiquettes de confidentialité, DLP, eDiscovery, rétention) ; la protection contre les menaces via Microsoft Defender (gestion de la posture, découverte de l'IA fantôme, réponse aux incidents). Pour les développeurs, Microsoft publie un SDK Agent 365 en Python, JavaScript et .NET, avec des intégrations pour les principaux frameworks d'agents et plateformes d'IA.
TrueFoundry a adopté l'approche inverse. Là où Microsoft s'est demandé comment gouverner les agents au sein de Microsoft 365 ?, TrueFoundry s'est demandé Comment exécuter des agents — quel que soit le framework, le modèle ou le cloud — avec la sécurité, l'observabilité et le contrôle des coûts d'un système en production ? La plateforme repose sur trois couches coordonnées au sein d'un plan de données unique :
La passerelle d'agents mérite une attention particulière, car c'est elle qui distingue une passerelle de modèles d'un plan de contrôle d'agents plus large. TrueFoundry définit cette distinction avec précision : une passerelle IA gère des prompts et des jetons sans état ; une passerelle d'agents est le plan de données pour l'IA agentique — sessions avec état, exécution multi-étapes et transfert de données entre les agents et les outils qu'ils sollicitent. Considérez-la comme un maillage de services conçu spécifiquement pour les systèmes agentiques.
Elle propose six piliers de contrôle : exécution unifiée des agents via une couche gouvernée unique ; observabilité et traçage au niveau des étapes ; application des politiques et du RBAC ; exécution fiable des tâches avec tentatives, solutions de repli et délais d'attente ; mise à l'échelle automatique sous charge ; et compatibilité agnostique vis-à-vis des frameworks (LangChain, CrewAI, AutoGen ou solutions entièrement personnalisées). Il est à noter que le projet de passerelle d'agents sous-jacent est un projet open source de la Linux Foundation, ce qui signifie que la couche de contrôle n'est pas une boîte noire propriétaire et que vous n'êtes pas lié au framework d'un seul fournisseur.
Si les trois passerelles constituent la fondation, l'Agent Harness est l'environnement d'exécution géré qui s'y superpose. Un harness est la couche d'exécution entourant un LLM — la boucle d'orchestration qui planifie, appelle des outils, gère le contexte, contrôle les actions sensibles via des approbations et enregistre la trace complète. C'est ce qui transforme un appel de modèle en un agent fiable et durable. L'Agent Harness de TrueFoundry rassemble tout cela sous forme de service géré : choisissez un modèle, connectez des serveurs MCP, ajoutez des compétences gouvernées depuis un registre, rédigez des instructions et déployez.
TrueFoundry a adopté l'approche inverse. Là où Microsoft demandait comment gouverner les agents au sein de Microsoft 365 ?, TrueFoundry a demandé comment exécuter des agents — quel que soit le framework, le modèle ou le cloud — avec la sécurité, l'observabilité et le contrôle des coûts d'un système en production ? La plateforme repose sur trois couches coordonnées au sein d'un plan de données unique :
La passerelle d'agents mérite une attention particulière, car c'est elle qui distingue une passerelle de modèles d'un plan de contrôle d'agents plus large. TrueFoundry définit cette distinction avec précision : une passerelle IA gère des invites et des jetons sans état ; une passerelle d'agents est le plan de données pour l'IA agentique — sessions avec état, exécution en plusieurs étapes et transfert de données entre les agents et les outils qu'ils sollicitent. Considérez-la comme un maillage de services conçu spécifiquement pour les systèmes agentiques.
Elle propose six piliers de contrôle : exécution unifiée des agents via une couche gouvernée unique ; observabilité et traçage au niveau des étapes ; application des politiques et du RBAC ; exécution fiable des tâches avec tentatives, solutions de repli et délais d'attente ; mise à l'échelle automatique sous charge ; et compatibilité agnostique vis-à-vis des frameworks (LangChain, CrewAI, AutoGen ou solutions entièrement personnalisées). Il est à noter que le projet de passerelle d'agents sous-jacent est un projet open source de la Linux Foundation, ce qui signifie que la couche de contrôle n'est pas une boîte noire propriétaire et que vous n'êtes pas lié au framework d'un seul fournisseur.
Si les trois passerelles constituent la fondation, l'Agent Harness est l'environnement d'exécution géré qui les surmonte. Un harness est la couche d'exécution entourant un LLM — la boucle d'orchestration qui planifie, appelle les outils, gère le contexte, contrôle les actions sensibles via des approbations et enregistre la trace complète. C'est ce qui transforme un appel de modèle en un agent fiable et durable. L'Agent Harness de TrueFoundry réunit tout cela sous forme de service géré : choisissez un modèle, connectez des serveurs MCP, ajoutez des compétences gouvernées depuis un registre, rédigez des instructions et déployez.
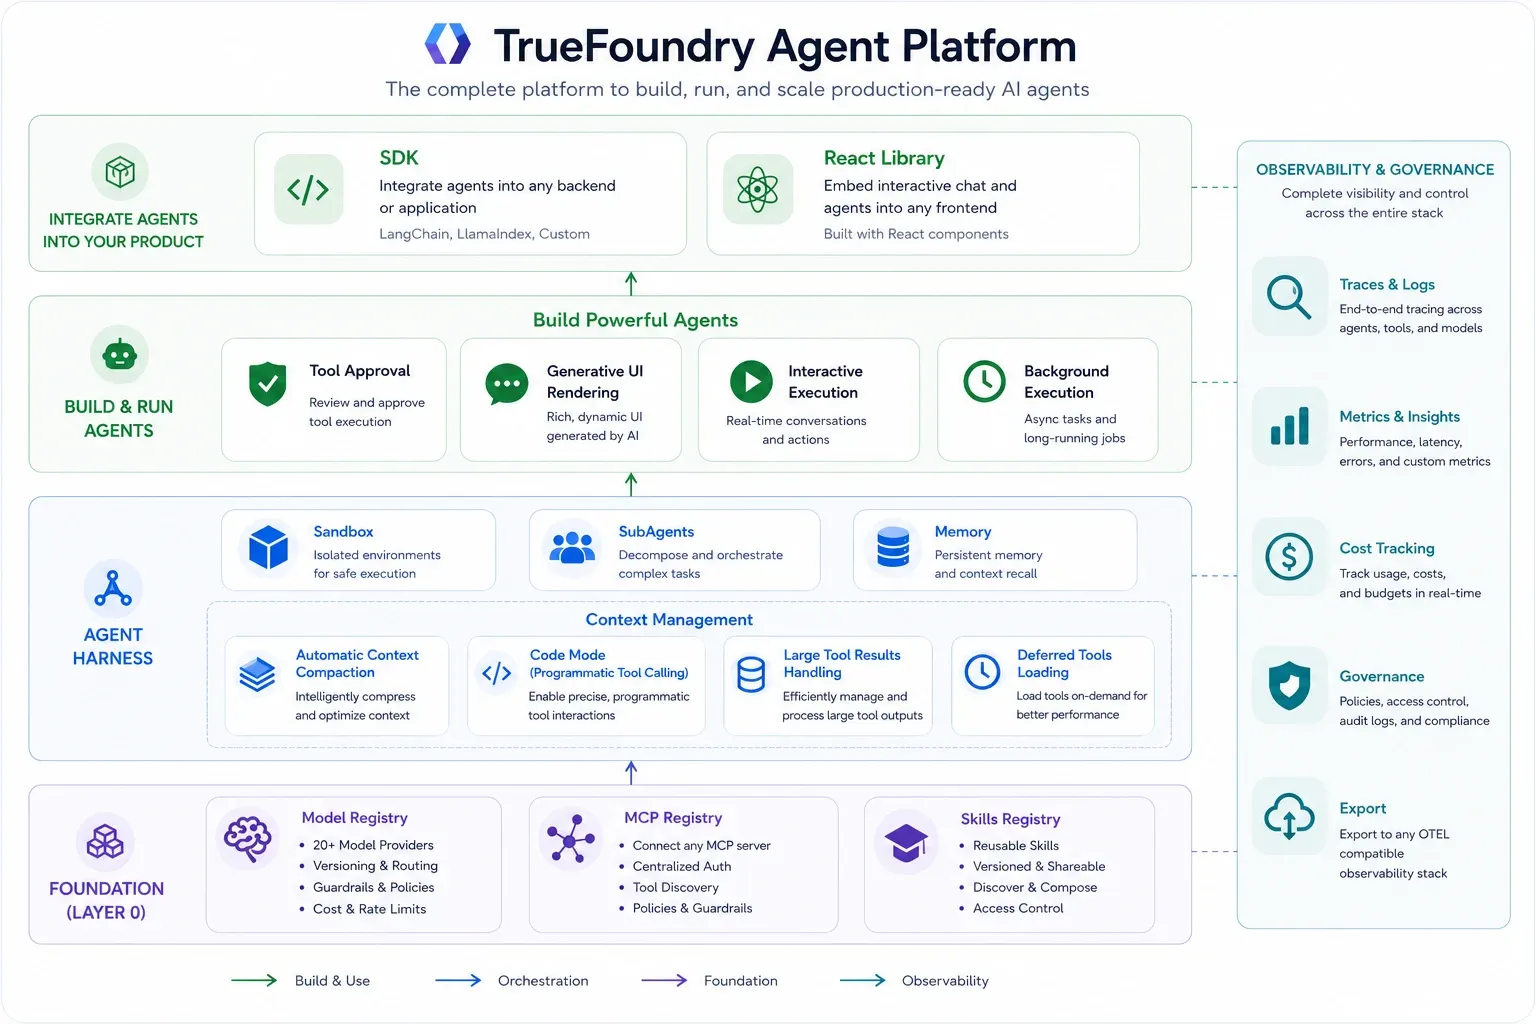
Ce qui est fourni avec le harness correspond à ce que les équipes doivent généralement construire elles-mêmes : un environnement d'exécution en bac à sable pour le code et les tâches de longue durée, des portes d'approbation humaine pour les opérations sensibles, un registre de compétences versionné avec RBAC, des primitives d'ingénierie de contexte (sous-agents, déchargement des résultats volumineux, compactage automatique) et le streaming d'interface utilisateur générative pour permettre aux clients de rendre des blocs structurés. Les traces de bout en bout convergent vers la même surface d'observabilité que le reste de la plateforme — une vue unifiée sur le trafic des modèles, du MCP et des agents.
La propriété de gouvernance la plus importante du harness est son modèle d'identification. Aucune clé API, aucun jeton OAuth ni en-tête d'autorisation ne réside dans les définitions d'agents. Les identifiants des modèles sont stockés dans la passerelle IA ; les identifiants MCP sont stockés dans la passerelle MCP avec OAuth par utilisateur et rafraîchissement automatique ; les compétences sont extraites d'un registre gouverné. Les équipes de plateforme configurent l'accès une seule fois ; les créateurs d'agents ne manipulent jamais de secrets. Il s'agit de la solution structurelle à la prolifération des identifiants par outil qui tend à affecter les environnements multi-agents.
La manière la plus claire de comprendre leur relation est structurelle. Les deux produits se situent entre les agents et le monde extérieur, mais ils régissent des surfaces différentes. Microsoft Agent 365 régit la surface liée à M365 : identité, données et distribution. TrueFoundry régit la couche d'exécution : routage des modèles, appels d'outils et l'environnement d'exécution de l'agent lui-même.
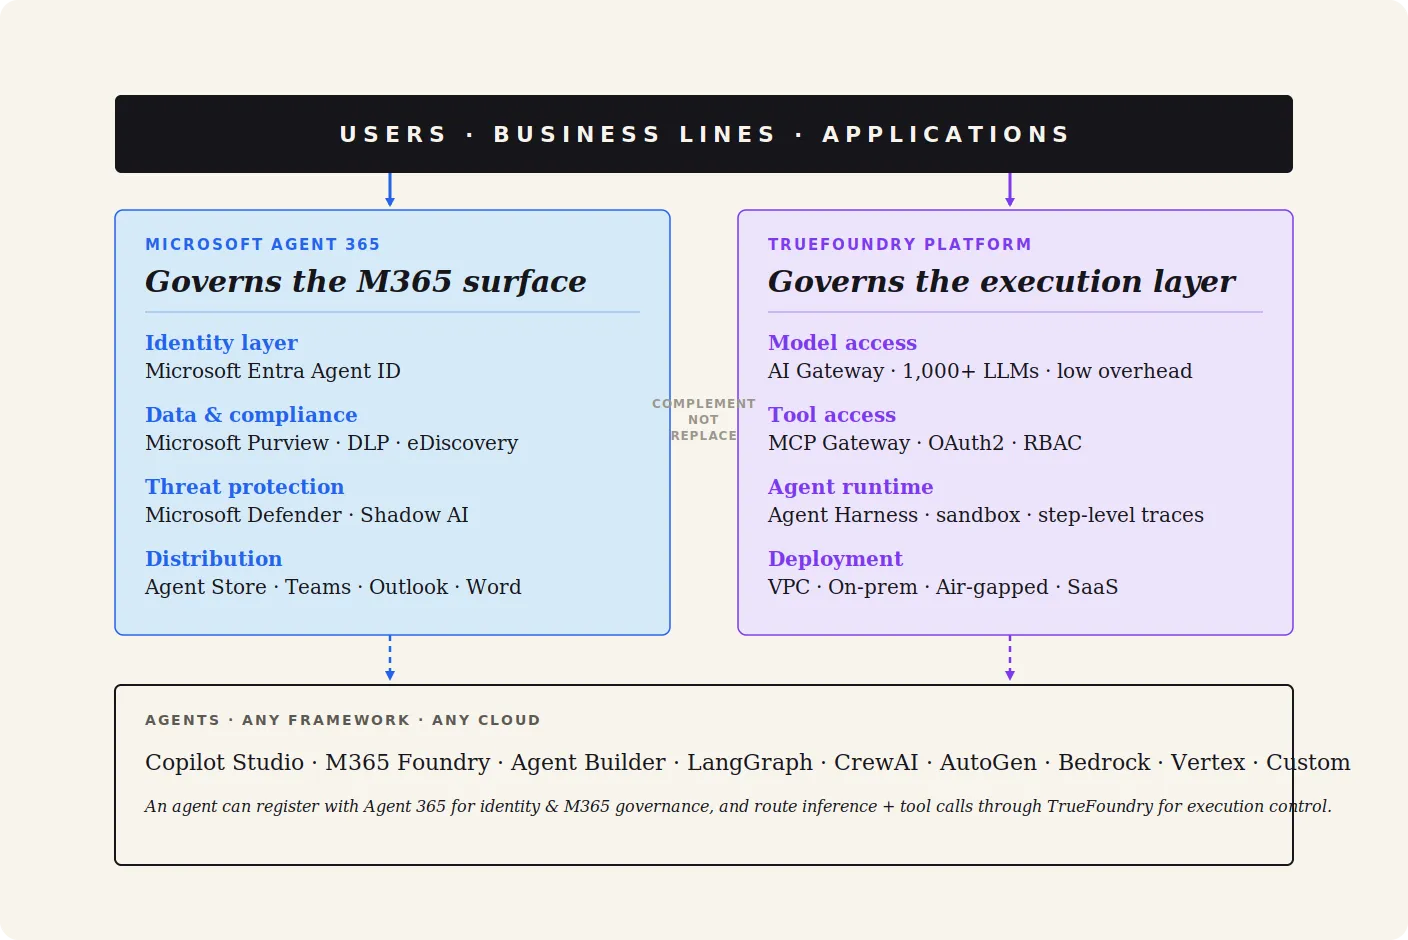
Le tableau ci-dessous s'appuie sur la documentation des fournisseurs pour les deux produits ; les sources sont indiquées en bas de page.
Un même produit peut être une solution idéale ou totalement inadaptée selon les besoins de l'utilisateur.
La réponse honnête à la question « Agent 365 ou TrueFoundry ? » est que pour de nombreuses entreprises, la réponse est les deux, avec une répartition claire des responsabilités.
Microsoft Agent 365 est une solution pertinente pour répondre à la question : « Comment gouverner les agents au sein de Microsoft 365 ? » Pour les organisations dont le centre de gravité est M365, c'est souvent le choix par défaut.
TrueFoundry répond à une problématique différente : « Comment exécuter des agents — avec n'importe quel framework, modèle ou cloud — tout en bénéficiant de la sécurité, de l'observabilité et du contrôle des coûts d'un système en production ? » Pour les organisations axées sur l'ingénierie, le multi-cloud et soumises à des réglementations, TrueFoundry est généralement la solution la plus adaptée.
Microsoft régit ce que les utilisateurs peuvent faire avec les agents; TrueFoundry régit ce que les agents peuvent faire avec l'infrastructure. De nombreuses entreprises utiliseront probablement les deux en 2026.
⚠ Avertissement éditorial Cet article est publié par TrueFoundry, Inc. à des fins d'information uniquement, sur la base d'une analyse de la documentation publique des fournisseurs en date de juin 2026. Toutes les opinions exprimées sont celles de TrueFoundry et non celles d'un contributeur individuel, et ne constituent pas des conseils professionnels, juridiques ou d'achat. Microsoft n'a ni examiné, ni approuvé, ni sponsorisé cet article. Les fonctionnalités, les tarifs et les feuilles de route des produits sont susceptibles d'être modifiés sans préavis ; les chiffres présentés proviennent de documents publics ou sont des schémas illustratifs. L'analyse, le texte et les schémas originaux sont la propriété de TrueFoundry, Inc. ; tous les noms de produits et marques déposées de tiers sont la propriété de leurs détenteurs respectifs. Vérifiez toutes les informations auprès de la documentation actuelle des fournisseurs avant de prendre des décisions architecturales ou d'achat.
Sources et références
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















