



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 6, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les équipes en entreprise comparent Obot AI et Kong AI à mesure que le trafic IA dépasse le cadre des simples appels de modèles. La question de l'achat ne se limite plus au routage. Les équipes ont également besoin d'un accès sécurisé aux MCP, de contrôles pour les agents, d'observabilité, d'une visibilité sur les coûts et d'une gouvernance avant que les systèmes d'intelligence artificielle ne passent en production.
Obot AI et Kong AI reposent sur des hypothèses opérationnelles différentes. Obot se rapproche d'une plateforme de gestion et de gouvernance MCP. Kong AI Gateway étend une pile de gestion d'API mature au trafic IA. Sa version 2.0 a introduit un runtime dédié et des objets de premier ordre pour les modèles, les serveurs MCP et les agents.
La question pratique est de savoir quel modèle opérationnel votre équipe peut prendre en charge. TrueFoundry devient pertinent lorsque les entreprises souhaitent gouverner ensemble les modèles, les outils MCP, les agents, les budgets, les garde-fous et les preuves d'audit. Sa Passerelle IA fournit une couche de contrôle de l'infrastructure IA plus large sur ces charges de travail.
La première distinction est simple. Obot AI mérite d'être évalué lorsque la gouvernance des serveurs MCP est le problème principal. Kong AI Gateway est plus adapté lorsque le trafic LLM doit suivre un modèle opérationnel de passerelle API existant. Il convient également aux équipes utilisant déjà Konnect et son modèle de gestion du trafic plus large.
Ce cadre permet de garder une approche pratique de la comparaison entre Obot AI et Kong AI. Les acheteurs ne doivent pas considérer ces produits comme des passerelles identiques. Ils répondent à des exigences qui se chevauchent sur différentes couches de contrôle, et chaque plateforme s'est étendue sur le territoire de l'autre.
La passerelle LLM d'Obot offre désormais aux clients IA externes des points de terminaison compatibles avec les fournisseurs et un accès aux modèles régi par des politiques. Elle prend en charge OpenAI, Anthropic, Amazon Bedrock, Azure et les fournisseurs compatibles. Cependant, sa passerelle documentée n'offre pas l'équilibrage de charge inter-fournisseurs disponible via le routage de modèles IA de Kong.
Pour les équipes séparant la connectivité des modèles des fonctions générales de passerelle, le guide de la passerelle LLM de TrueFoundry explique comment les entreprises peuvent acheminer le trafic LLM via une couche dédiée prenant en compte les modèles.
Une fiche d'évaluation comparant Kong AI et Obot AI doit prendre en compte la propriété, la tarification, la gouvernance, la surveillance et le déploiement. Cette approche facilite la décision par rapport à une simple comparaison de longues listes de fonctionnalités isolées.
Obot propose actuellement trois éditions à partir de la même image de conteneur. Les éditions par défaut et Community prennent en charge jusqu'à 100 utilisateurs et 100 appareils. L'édition Community ajoute Entra, Okta, JumpCloud et Auth0, tandis que l'édition Enterprise supprime ces limites et ajoute un support entreprise.
Cette structure peut convenir aux équipes informatiques qui souhaitent une infrastructure MCP autogérée et utilisent des fournisseurs d'identité existants. La base de code actuelle reste open source sous licence MIT, incluant les composants d'authentification entreprise et de fournisseur de modèles précédemment fermés.
Concernant le contrôle MCP, Obot utilise des politiques d'accès au niveau du serveur ainsi que des filtres qui inspectent, rejettent ou modifient les appels d'outils individuels. Kong fournit des listes de contrôle d'accès (ACL) par outil via les contrôles de serveur MCP IA. Les outils non autorisés peuvent également être exclus des réponses de découverte pour le consommateur concerné.
Pour le routage des modèles, Kong offre un ensemble de fonctionnalités plus étendu. Ses capacités AI Model et AI Proxy Advanced prennent en charge le routage pondéré, la sélection basée sur la latence, l'utilisation minimale, le routage sémantique, les tentatives de nouvelle connexion et le basculement vers un autre fournisseur.
Cette distinction aide également les équipes à différencier une passerelle API traditionnelle d'une couche de passerelle spécifique à l'IA. TrueFoundry Analyse : passerelle IA vs passerelle API fournit un contexte supplémentaire aux équipes plateformes qui doivent prendre cette décision architecturale.
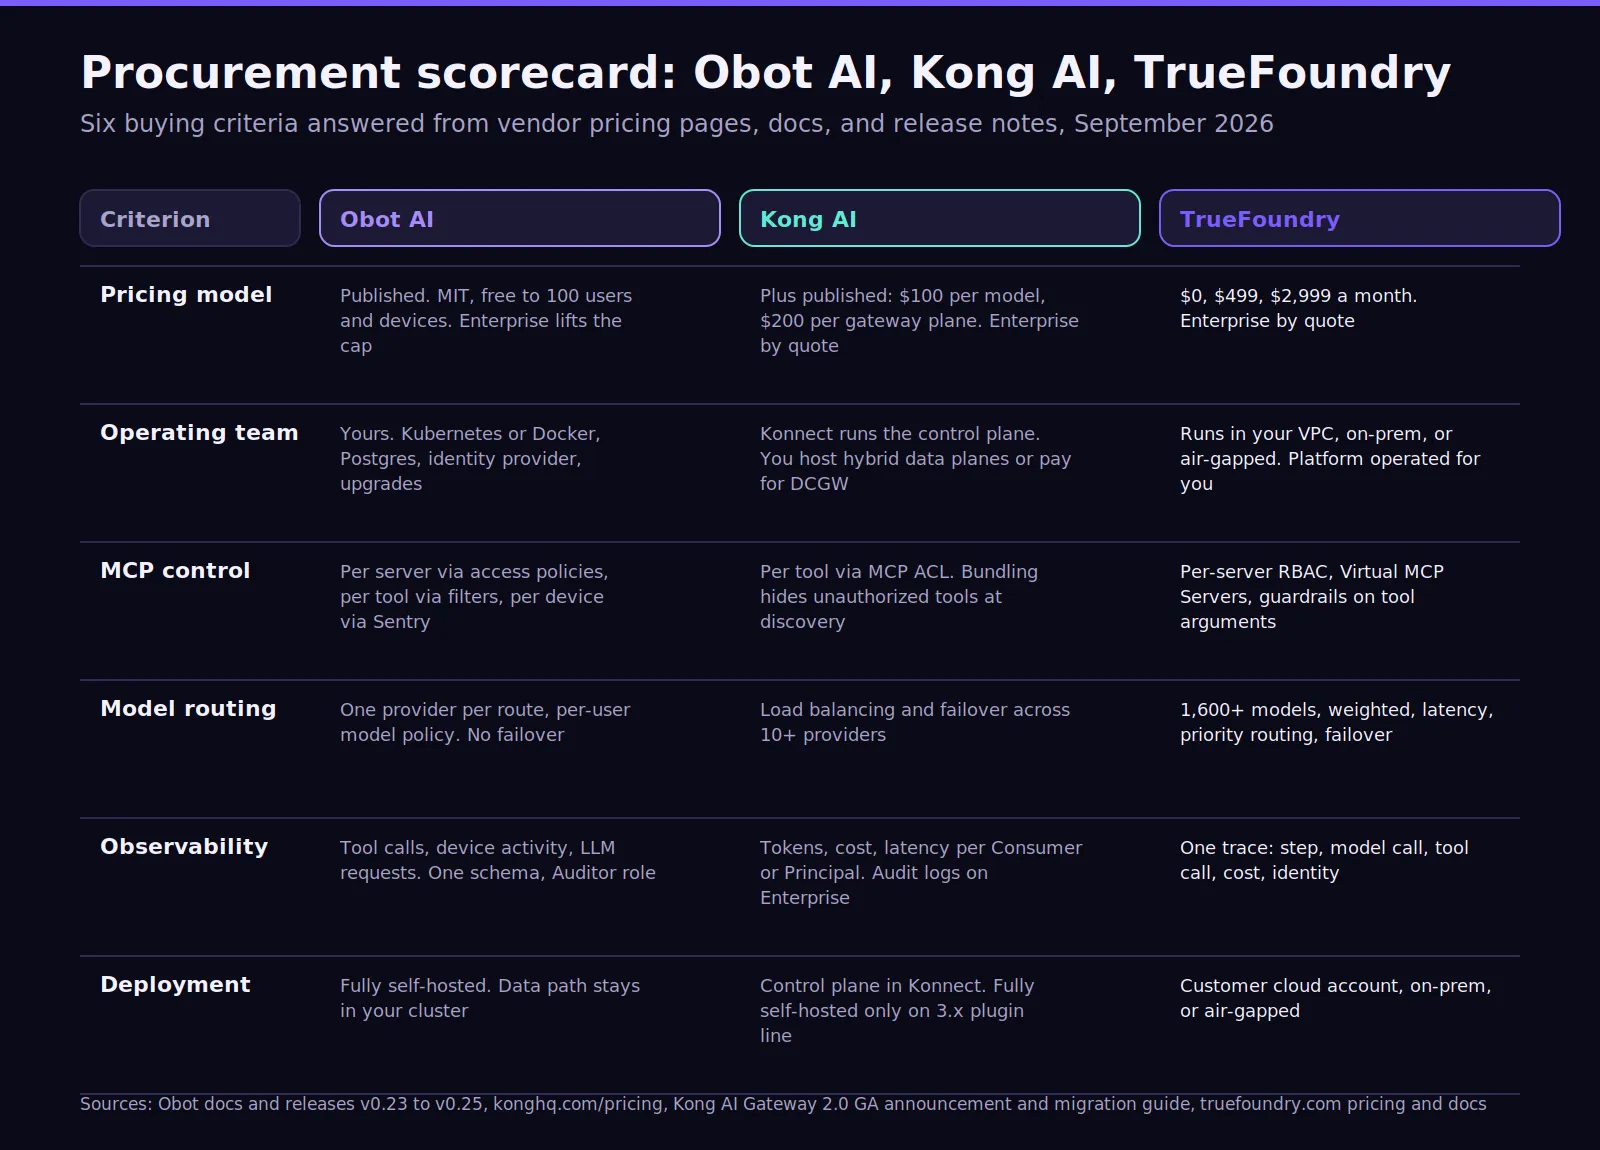
La tarification entre Obot AI et Kong AI est une question à trois niveaux. Le premier niveau concerne l'accès au logiciel. Le second, l'effort lié à la plateforme. Le troisième, l'assemblage de la gouvernance entre les modèles, les serveurs MCP, les outils et les agents.
Obot propose un point d'entrée sous licence MIT avec trois éditions. Les éditions par défaut et Community restent limitées à 100 utilisateurs et appareils. L'édition Enterprise supprime ces limites et ajoute un support formel. Ce modèle de déploiement séduit les équipes souhaitant conserver la maîtrise de leur infrastructure sans frais de licence initiaux.
Le coût du logiciel ne dispense pas des responsabilités d'hébergement. Les installations en production nécessitent Kubernetes, PostgreSQL, du stockage, des mises à jour, de la surveillance et une gestion de la sécurité. Docker permet un démarrage rapide pour le développement et l'évaluation. La documentation d'Obot présente Kubernetes comme la voie à privilégier pour des déploiements en production plus robustes.
Les équipes à la recherche d'une passerelle MCP Docker doivent donc distinguer la facilité d'évaluation de l'architecture de production. L'approche Docker dépend de l'infrastructure Docker locale, tandis que Kubernetes offre une meilleure isolation pour les charges de travail MCP hébergées.
Kong utilise un modèle différent. Konnect Plus inclut jusqu'à cinq modèles LLM uniques, chacun facturé 100 $ par mois. Les plans de contrôle de passerelle hybride coûtent 200 $ par mois. Les plans de contrôle Dedicated Cloud Gateway coûtent 500 $ par mois, plus la bande passante.
L'offre Plus inclut un million de requêtes API par mois et facture 200 $ par million supplémentaire, jusqu'à son plafond documenté. Les plugins IA avancés restent des options sur l'offre Plus et sont inclus dans l'offre Enterprise. L'édition Enterprise ajoute également le SSO et la journalisation d'audit.
Pour les grandes organisations, la question du coût total de possession (TCO) est de savoir si les opérations Kong existantes peuvent absorber efficacement la gouvernance de l'IA. Les équipes doivent prendre en compte les licences, les opérations du plan de données, la télémétrie, l'effort de migration, la gestion des coûts et le temps d'ingénierie.
L'architecture actuelle de l'AI Gateway 2.0 est également importante. Son plan de contrôle est géré dans Konnect, tandis que les clients exploitent les nœuds du plan de données IA. Kong indique que le modèle d'entité 2.0 est incompatible avec un plan de contrôle entièrement auto-hébergé, bien que des fonctionnalités IA équivalentes restent disponibles via les plugins Kong Gateway sur site.
L'approche de TrueFoundry sur le coût d'une passerelle IA est utile ici. Les acheteurs doivent inclure les frais de licence, les dépenses liées aux modèles, les opérations de passerelle, le stockage de l'observabilité, la maintenance des politiques, le travail d'audit et le temps d'ingénierie, et ils doivent évaluer le coût de la migration entre les deux gammes AI Gateway de Kong s'ils démarrent aujourd'hui.
Une analyse des risques diffère d'une comparaison de fonctionnalités car elle interroge ce qui reste exposé après une mise en œuvre compétente. Cette distinction est cruciale pour la conformité en entreprise, où une passerelle peut fonctionner techniquement tout en laissant les preuves de gouvernance fragmentées.
Deux points méritent plus de détails. Obot enregistre l'activité MCP par utilisateur, serveur, opération et statut. Ses journaux LLM incluent également le fournisseur, le modèle cible, la durée, les informations client et l'utilisation des jetons. Le contenu sensible des requêtes est restreint aux utilisateurs disposant du rôle d'auditeur.
Ces enregistrements peuvent être exportés vers S3, Google Cloud Storage, Azure Blob Storage ou d'autres services de stockage d'objets compatibles. Cela permet une conservation plus longue lorsque la conformité en matière de sécurité exige des preuves au-delà de la période de rétention locale configurée dans Obot.
Kong propose un autre modèle d'audit. AI Gateway peut enregistrer les décisions ACL MCP, le coût des modèles, la latence, les erreurs et d'autres télémétries de passerelle. Konnect fournit actuellement 14 mois de rétention des analyses, tandis que la journalisation complète d'audit de la plateforme reste une fonctionnalité de l'édition Enterprise.
Le risque n'est pas que l'une ou l'autre plateforme manque de fonctionnalités de gouvernance pertinentes. Le risque survient lorsque les entreprises supposent qu'une passerelle unique régit l'ensemble du chemin d'exécution. Les flux de travail des agents peuvent traverser des systèmes d'entreprise, des fournisseurs de modèles, des outils MCP et des identités au sein d'une seule action utilisateur.
C'est là que les données sensibles peuvent franchir plusieurs limites de politique. Le journal du modèle et l'enregistrement d'audit MCP peuvent également utiliser des identités différentes. Le guide de TrueFoundry sur le contrôle d'accès MCP explique pourquoi l'autorisation agent-outil nécessite une limite d'application dédiée.
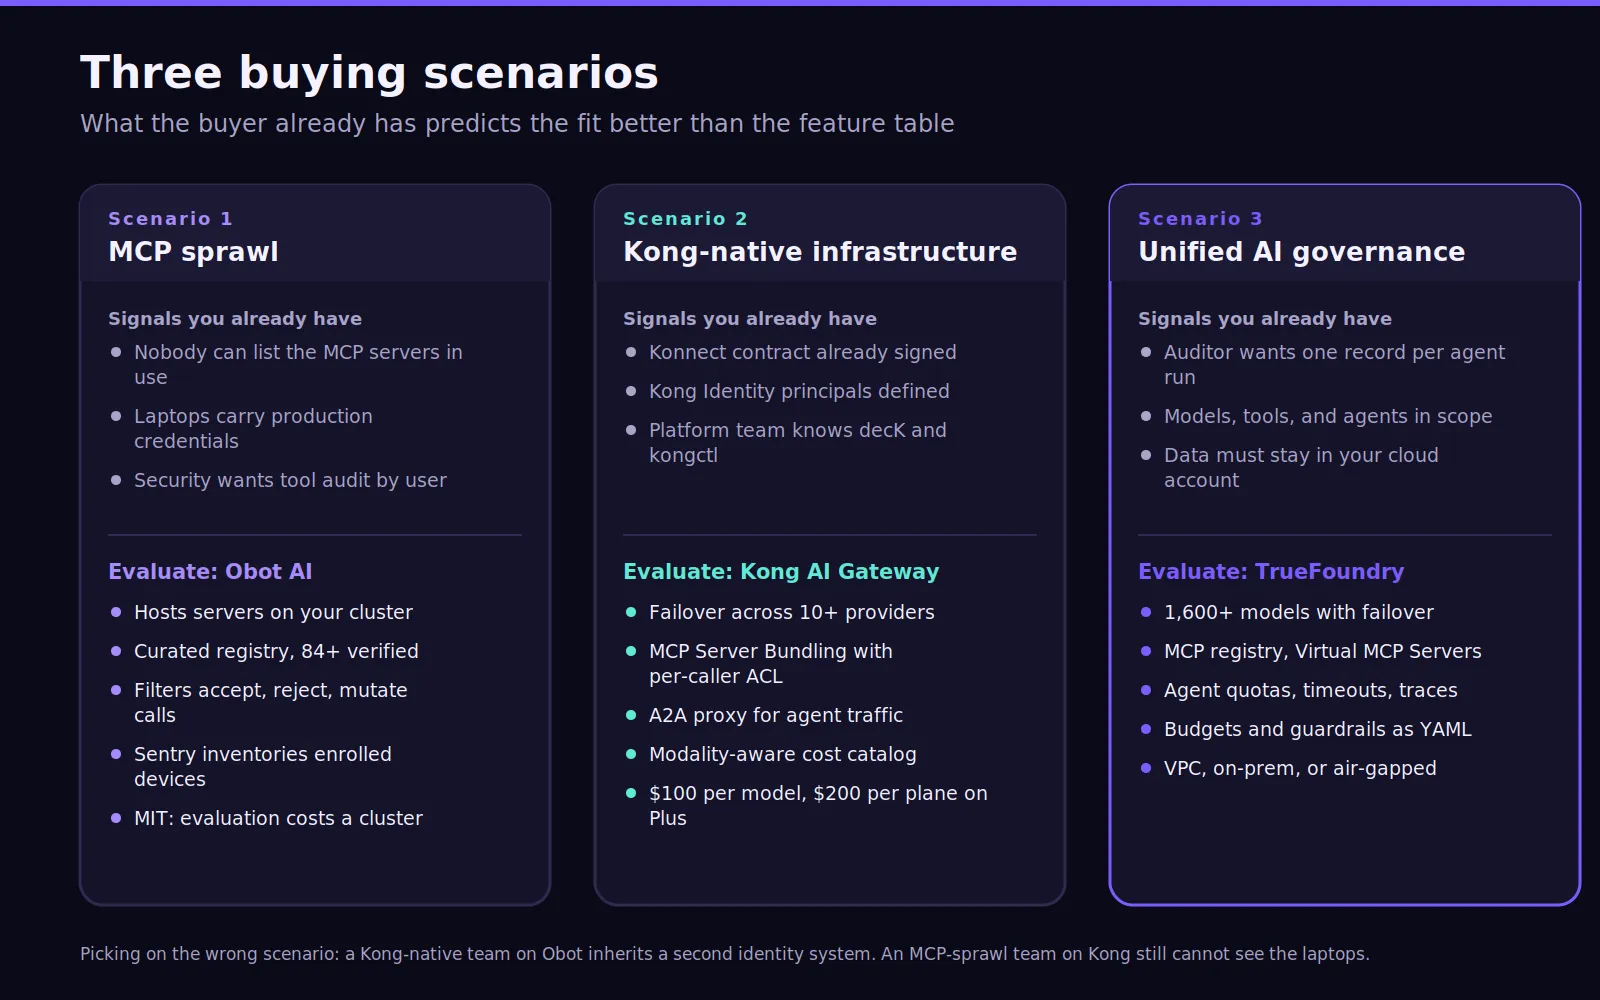
Les sections sur l'adéquation produit répètent souvent le tableau des fonctionnalités. Les scénarios sont plus efficaces car ils partent de ce que l'acheteur utilise déjà.
Évaluez Obot lorsque personne n'est en mesure de lister de manière fiable les serveurs approuvés, les clients locaux ou les identifiants de production. Obot fournit l'hébergement MCP, un registre, des filtres, un inventaire des appareils et une visibilité d'audit. Les équipes peuvent également connecter leurs propres serveurs MCP via des points de terminaison distants.
Obot Sentry ajoute une visibilité autour des outils d'IA pour développeurs tels que Claude Code, Codex et Cursor. L'application actuelle des appels d'outils ne prend pas en charge VS Code, car son hook ne fournit pas un contexte de serveur MCP suffisant.
Les équipes qui recherchent des alternatives à la passerelle MCP d'Obot ou des alternatives plus larges aux passerelles MCP doivent également distinguer la gestion MCP du routage de modèles. Une passerelle MCP gérée peut réduire les opérations, tandis qu'Obot offre une plus grande autonomie en auto-hébergement.
Évaluez Kong lorsque le trafic IA doit suivre les modèles Kong existants pour l'authentification, le routage des requêtes, l'observabilité et la gestion des politiques. L'authentification d'entreprise et les structures de consommateurs existantes peuvent réduire le travail de duplication des identités.
Kong AI Gateway 2.0 prend en charge les modèles, les serveurs MCP et les agents A2A en tant que ressources de premier ordre. La plateforme intègre également l'application des politiques dans le même écosystème que celui utilisé pour les autres trafics gérés par Kong.
TrueFoundry devient pertinent lorsque les appels de modèles, les outils MCP, les budgets, les garde-fous et l'activité des agents nécessitent des contrôles cohérents. Sa passerelle d'agent étend la gouvernance à l'exécution d'agents en plusieurs étapes plutôt que de s'arrêter aux requêtes individuelles.
Choisir Kong AI ou Obot AI dans le mauvais scénario crée une complexité inutile. Une équipe native Kong peut hériter d'un autre système d'identité en ajoutant Obot. Une équipe axée sur MCP peut déployer un routage Kong robuste tout en ayant besoin d'une visibilité distincte sur l'activité MCP locale non gérée.
TrueFoundry intervient comme une couche de consolidation plutôt que comme un énième concurrent fonctionnalité par fonctionnalité. La passerelle IA de TrueFoundry regroupe le routage, les budgets, les garde-fous, l'observabilité, l'identité et la gouvernance des modèles au sein d'une seule plateforme. L'objectif est d'obtenir un plan de contrôle unifié pour toutes les charges de travail d'IA en production.
Sa passerelle prend en charge plus de 1 600 modèles avec des fonctionnalités de routage, de secours et de contrôle des coûts. Cette architecture offre aux entreprises un plan de contrôle unique, évitant ainsi la multiplication des systèmes de règles pour chaque fournisseur ou application.
Les politiques budgétaires restent déclaratives et versionnées :
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'agent-platform-monthly' when: subjects: ['team:agent-platform'] metadata: environment: 'production' limit_to: 8000 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']Lorsqu'un utilisateur de l'équipe de la plateforme d'agents dépasse 8 000 $ pour le mois, la passerelle renvoie une erreur 429 avec `error_origin_level: rate_limit_budget` dans le corps de la réponse et l'identifiant de la règle enfreinte dans l'en-tête `x-tfy-applied-rules`. Le mode audit permet de suivre la même règle sans bloquer l'exécution, ce qui permet à une équipe d'introduire un plafond sur une charge de travail qui n'en avait pas.
La passerelle MCP gère l'accès aux outils via un registre central, un contrôle d'accès basé sur les rôles (RBAC) par serveur, la gestion des jetons OAuth 2.0 avec renouvellement automatique, et des serveurs MCP virtuels qui exposent un sous-ensemble d'outils sélectionnés provenant de plusieurs serveurs sous forme de point de terminaison unique.
Les garde-fous s'appliquent aux appels d'outils dans le même fichier de politique que celui régissant les appels LLM. Ainsi, une seule règle peut analyser les arguments qu'un agent transmet à un serveur interne avant que l'appel ne quitte la passerelle :
name: guardrails-controltype: gateway-guardrails-configrules: - id: jira-tools-pii when: target: operator: or conditions: mcpServers: values: - jira-mcp condition: in subjects: operator: and conditions: in: - team:agent-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []La passerelle d'agents ajoute des contrôles au niveau du flux de travail : quotas basés sur les jetons ou les coûts par agent, flux de travail ou environnement, délais d'attente et protections contre les boucles pour les exécutions bloquées, ainsi que des traces de bout en bout qui affichent l'étape, l'appel au modèle, l'appel à l'outil et le coût dans un seul enregistrement.
Ces trois solutions s'exécutent au sein du compte AWS, GCP ou Azure du client, sur site, ou dans un environnement isolé (air-gapped) avec l'offre Entreprise, sans qu'aucun trafic d'inférence, donnée d'outil ou journal d'audit ne quitte la limite du réseau.
Cette consolidation est importante car Obot AI ou Kong AI peuvent bien résoudre un problème initial spécifique. Obot aide les équipes fortement axées sur MCP. Kong aide les équipes fortement axées sur les passerelles. TrueFoundry est la solution idéale lorsque l'entreprise souhaite une gouvernance unifiée des modèles, des outils et des agents depuis un seul plan de contrôle.
La tarification s'échelonne d'une offre Développeur gratuite à une offre Pro à 499 $ par mois, une offre Pro Plus à 2 999 $ par mois, jusqu'à une offre Entreprise personnalisée. Une équipe peut découvrir ces trois passerelles avec son propre trafic en réservant une démonstration sur https://www.truefoundry.com/book-demo.
L' analyse tarifaire de Kong Gateway et le comparatif des alternatives à Obot AI examinent chaque concurrent plus en détail.
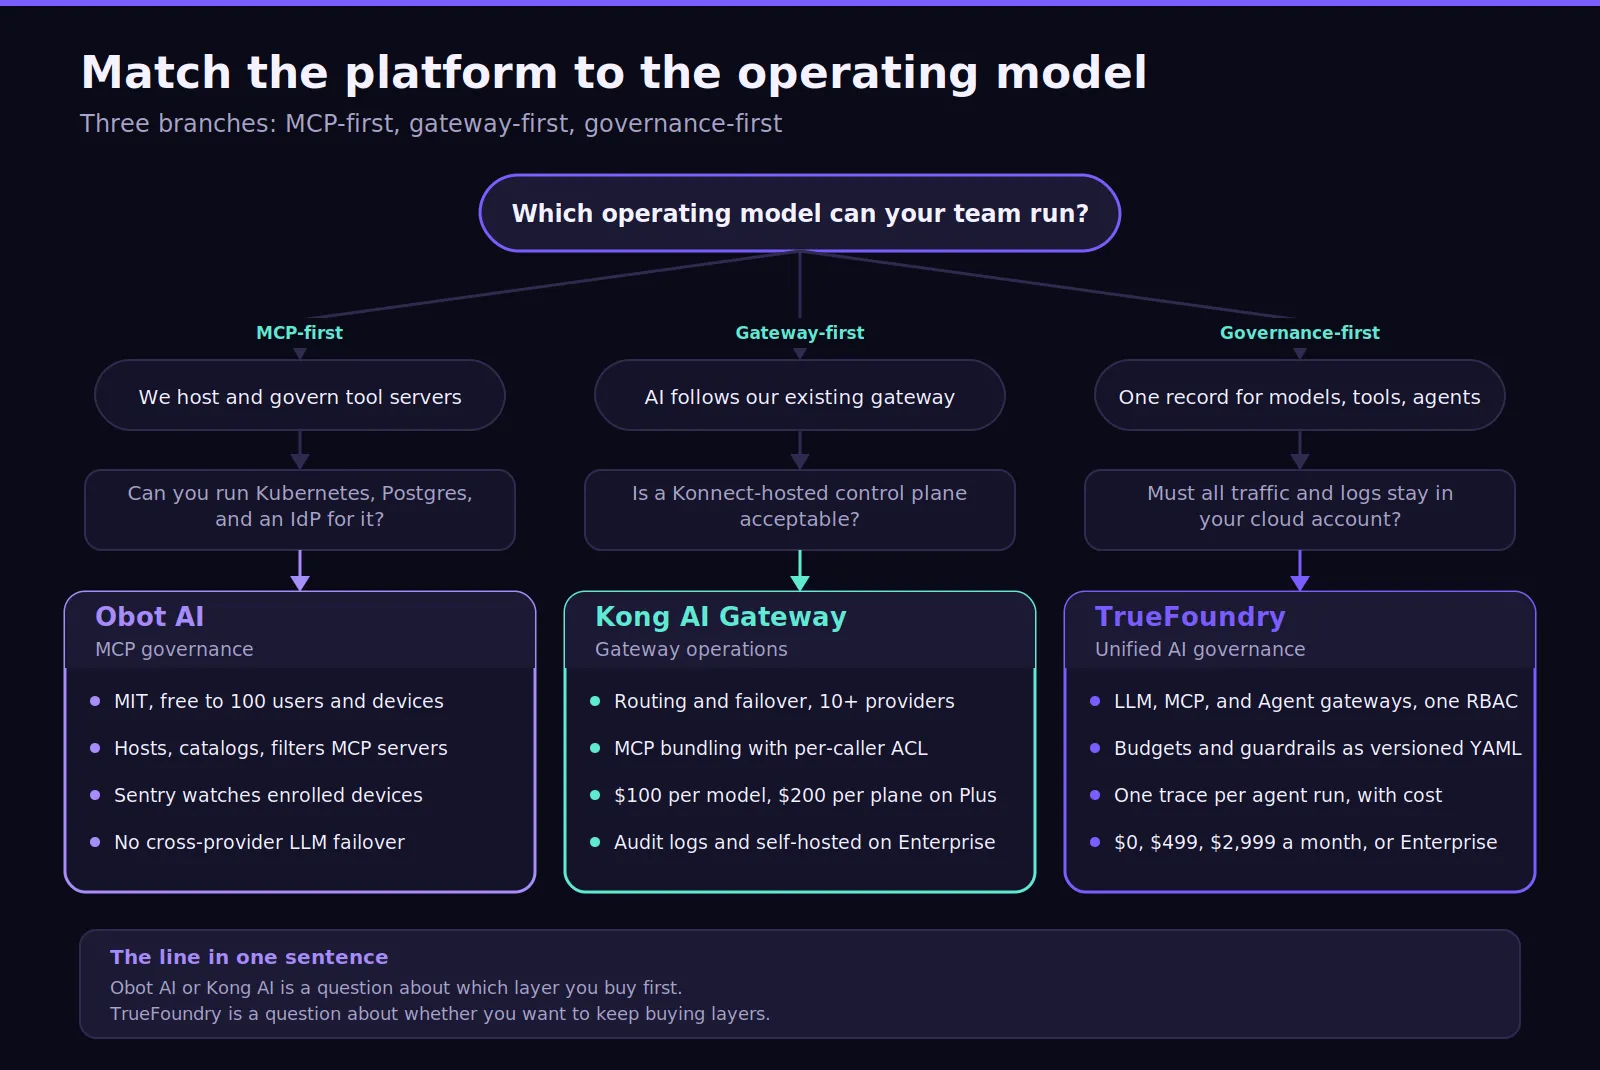
Choisissez Obot lorsque la gouvernance MCP reste votre exigence principale. Cette solution est idéale pour les équipes qui recherchent la gestion de serveurs, le contrôle d'accès, l'intégration d'identité, les journaux d'audit et une autonomie en auto-hébergement. L'expérience développeur est optimale lorsque l'organisation possède déjà des compétences en Kubernetes ou Docker.
Choisissez Kong AI Gateway si votre entreprise utilise déjà Kong et souhaite centraliser le trafic IA au sein du même modèle de passerelle. Kong propose des fonctionnalités robustes d'équilibrage de charge, de basculement multi-fournisseurs, de listes de contrôle d'accès MCP, de support A2A et des modèles opérationnels familiers pour les équipes plateformes établies.
Le choix entre Kong AI et Obot AI doit donc prendre en compte bien plus que la simple couverture fonctionnelle. Kong offre un routage de modèles plus approfondi et des opérations de passerelle plus étendues. Obot permet aux organisations de contrôler directement l'infrastructure MCP, les politiques utilisateur, la visibilité des appareils et les serveurs hébergés.
Choisissez TrueFoundry lorsque la gouvernance doit couvrir l'ensemble des modèles, outils MCP, agents, budgets, déploiements et preuves d'audit. Cette solution est adaptée aux usages en entreprise où la réduction des couches de gouvernance disparates permet de diminuer la complexité opérationnelle.
Pour Obot AI ou Kong AI, la décision dépend principalement de la couche d'infrastructure dont l'organisation a besoin en priorité. TrueFoundry répond à la question plus large de savoir si ces couches doivent rester séparées.
Les performances doivent également être validées en conditions réelles de trafic. Les équipes opérant avec un nombre modéré de requêtes par seconde (RPS) devraient tester les défaillances des fournisseurs, la concurrence et les conditions de latence élevée avant de sélectionner une passerelle pour des charges de travail à grande échelle.
Découvrez comment TrueFoundry unifie la gouvernance des modèles, des outils MCP, des agents, des budgets et des politiques en production. Réservez une démonstration dès aujourd'hui pour évaluer en toute confiance des contrôles sécurisés et évolutifs pour vos charges de travail d'IA en entreprise.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















