



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 6, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
RunLayer se positionne comme une plateforme unique d'activation et de contrôle de l'IA, articulée autour du protocole MCP (Model Context Protocol). Ses connecteurs exposent les outils approuvés par l'organisation via une passerelle MCP unique, et le plugin RunLayer offre aux utilisateurs de Cursor et de Claude Code un point d'entrée centralisé vers ces outils, compétences et agents.
Ce qui distingue RunLayer, c'est son approche de la découverte et de la sécurité à l'exécution. Son produit Shadow AI, baptisé AI Watch, s'installe en tant que package sur les machines des employés via Jamf, Intune, Kandji, Mosyle ou tout autre outil MDM. Une fois déployé, il détecte les serveurs et compétences MCP non autorisés, applique des politiques sur les appels d'outils en temps réel et enregistre les sessions des agents. En complément, RunLayer exécute ToolGuard, un ensemble de modèles de sécurité pour les écosystèmes MCP, et AgentGuard, qui surveille la trajectoire complète d'un agent pour détecter toute tentative de manipulation. La gestion des incidents, les approbations, les journaux d'audit et les alertes Slack complètent le flux de travail de sécurité.
Il existe un compromis en termes de périmètre. RunLayer est conçu pour sécuriser et gouverner la manière dont les agents utilisent les outils. Ce n'est pas une passerelle LLM capable d'acheminer des milliers de modèles derrière une seule API, et elle ne sert pas à héberger ou déployer vos propres modèles. Les équipes ayant besoin de routage de modèles, d'équilibrage de charge ou d'inférence auto-hébergée utiliseront RunLayer en complément d'un autre système plutôt qu'en remplacement.
Idéal pour : les équipes de sécurité qui ont besoin de détecter et de contrôler l'utilisation du MCP et des agents « fantômes » (Shadow AI) sur les appareils des employés.
TrueFoundry est une plateforme plus large qui place les modèles, les serveurs MCP et les agents derrière une passerelle gouvernée unique. La passerelle IA offre aux développeurs une API unique compatible avec OpenAI pour plus de 1 600 LLM, rendant le changement de fournisseur aussi simple que la modification du nom du modèle. Nous avons conçu cette passerelle pour qu'elle s'intègre au cœur des flux sans devenir un goulot d'étranglement, ajoutant seulement environ 3 à 4 ms de latence tout en traitant plus de 350 requêtes par seconde sur un seul vCPU.
Pointer une application vers la passerelle ne nécessite qu'une seule ligne de code. Vous conservez le SDK OpenAI et remplacez simplement l'URL de base :
from openai import OpenAI

# Point the OpenAI SDK at the TrueFoundry gateway
client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="{GATEWAY_BASE_URL}",
)

response = client.chat.completions.create(
    model="openai-main/gpt-4o-mini",   # switch providers by changing this name
    messages=[{"role": "user", "content": "Summarize our Q3 roadmap"}],
)
print(response.choices[0].message.content)
La passerelle fait bien plus que router les modèles. Elle inclut l'équilibrage de charge et les mécanismes de secours, la mise en cache sémantique, des garde-fous pour les données personnelles (PII) et les injections de prompts, des limites de débit et des budgets par équipe, ainsi qu'une observabilité basée sur OpenTelemetry. Côté agents, notre passerelle MCP centralise l'authentification afin qu'une seule clé permette d'accéder à tous les serveurs MCP enregistrés, avec un contrôle d'accès basé sur les rôles (RBAC) au niveau des outils et des serveurs MCP virtuels qui exposent un sous-ensemble d'outils sélectionnés. Le registre MCP, le registre des agents et le registre des compétences permettent aux équipes plateforme de publier des catalogues gouvernés que les créateurs d'agents peuvent utiliser sans jamais manipuler d'identifiants bruts.
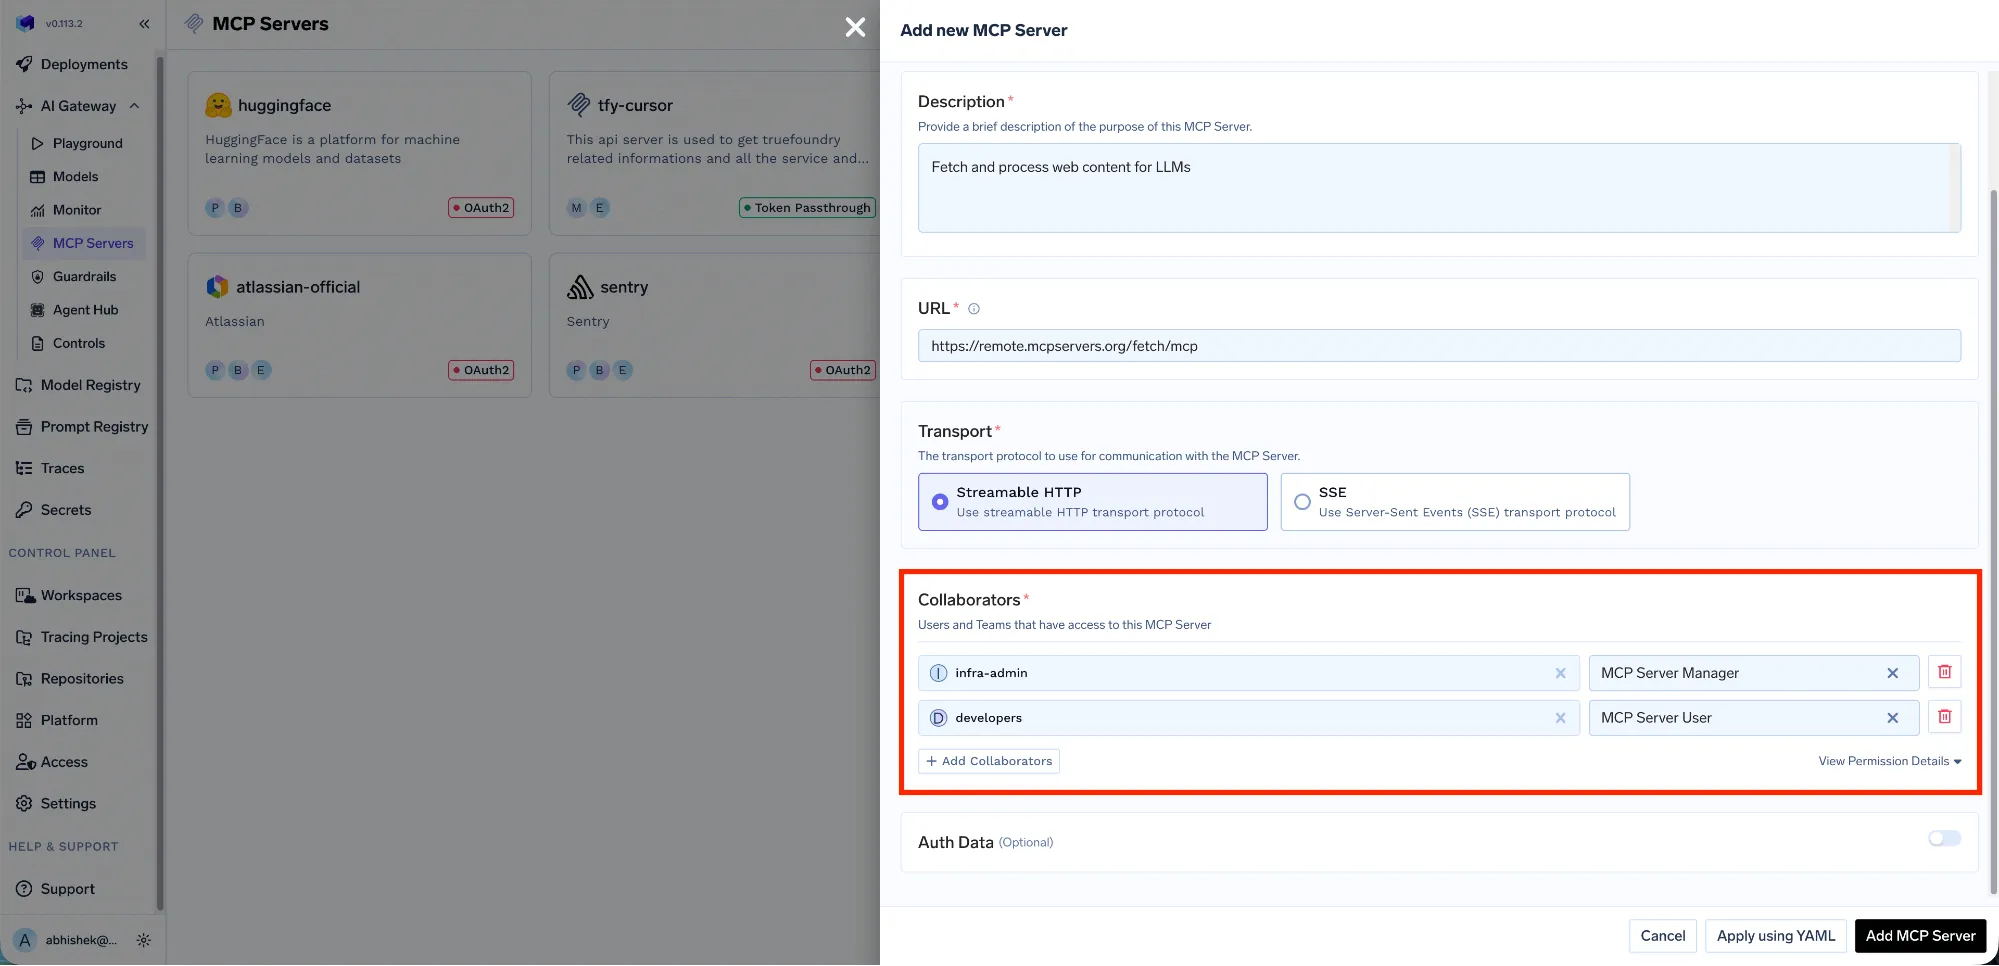
Idéal pour : les équipes plateforme et ingénierie qui souhaitent gouverner les modèles, le MCP et les agents au sein d'un plan de contrôle unique, déployé sur leur propre infrastructure.
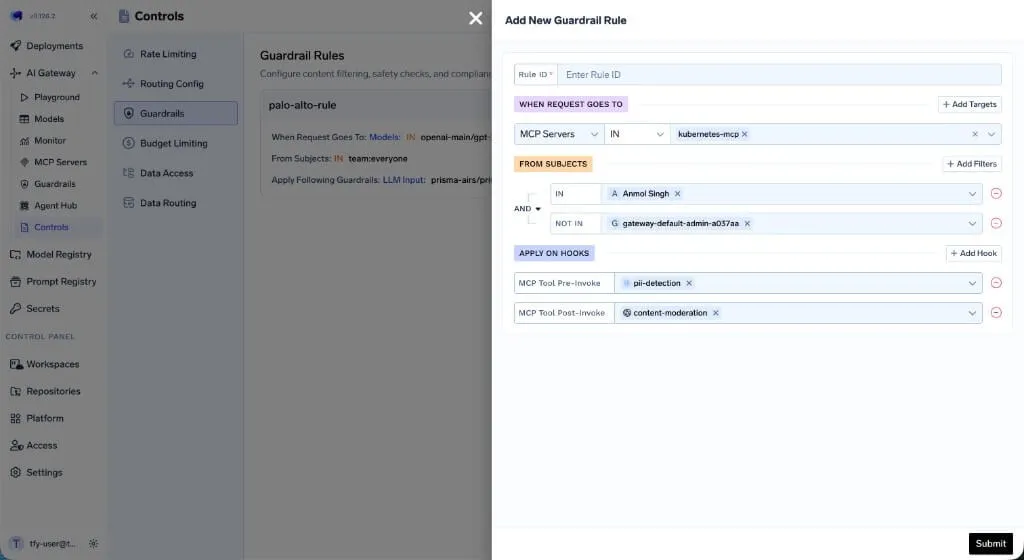
Oui, et il est important de le préciser car c'est là que les deux produits se chevauchent le plus. En matière de sécurité MCP, la passerelle TrueFoundry authentifie chaque appel via OIDC, JWT ou des clés API, puis vérifie les autorisations au niveau de l'outil avant son exécution. Vous pouvez ajouter des garde-fous sur quatre points de contrôle : entrée LLM, sortie LLM, pré-invocation d'outil MCP et post-invocation d'outil MCP. Les politiques peuvent être rédigées en Cedar ou OPA, les outils destructeurs peuvent nécessiter une approbation humaine, et chaque appel est tracé avec une piste d'audit unifiée et un bouton d'arrêt d'urgence par agent.
{
  "llm_input_guardrails": ["global/pii-redaction"],
  "llm_output_guardrails": ["global/openai-moderation"]
}
Concernant le Shadow AI, TrueFoundry adopte une approche axée sur le trafic. Elle place un point de contrôle devant chaque appel de modèle et couvre à la fois l'IA développée par vos équipes et celle utilisée par vos employés, de Cursor et Claude Code à l'application ChatGPT et claude.ai. Les outils coopératifs sont routés via la passerelle avec un correctif de configuration MDM ; les autres sont capturés par l'agent open-source aitori ou votre passerelle de sécurité web existante. Pour la détection des menaces sur les terminaux, la passerelle s'intègre également à CrowdStrike AIDR, conçu pour l'adoption de l'IA générative par les employés et la validation des outils MCP.
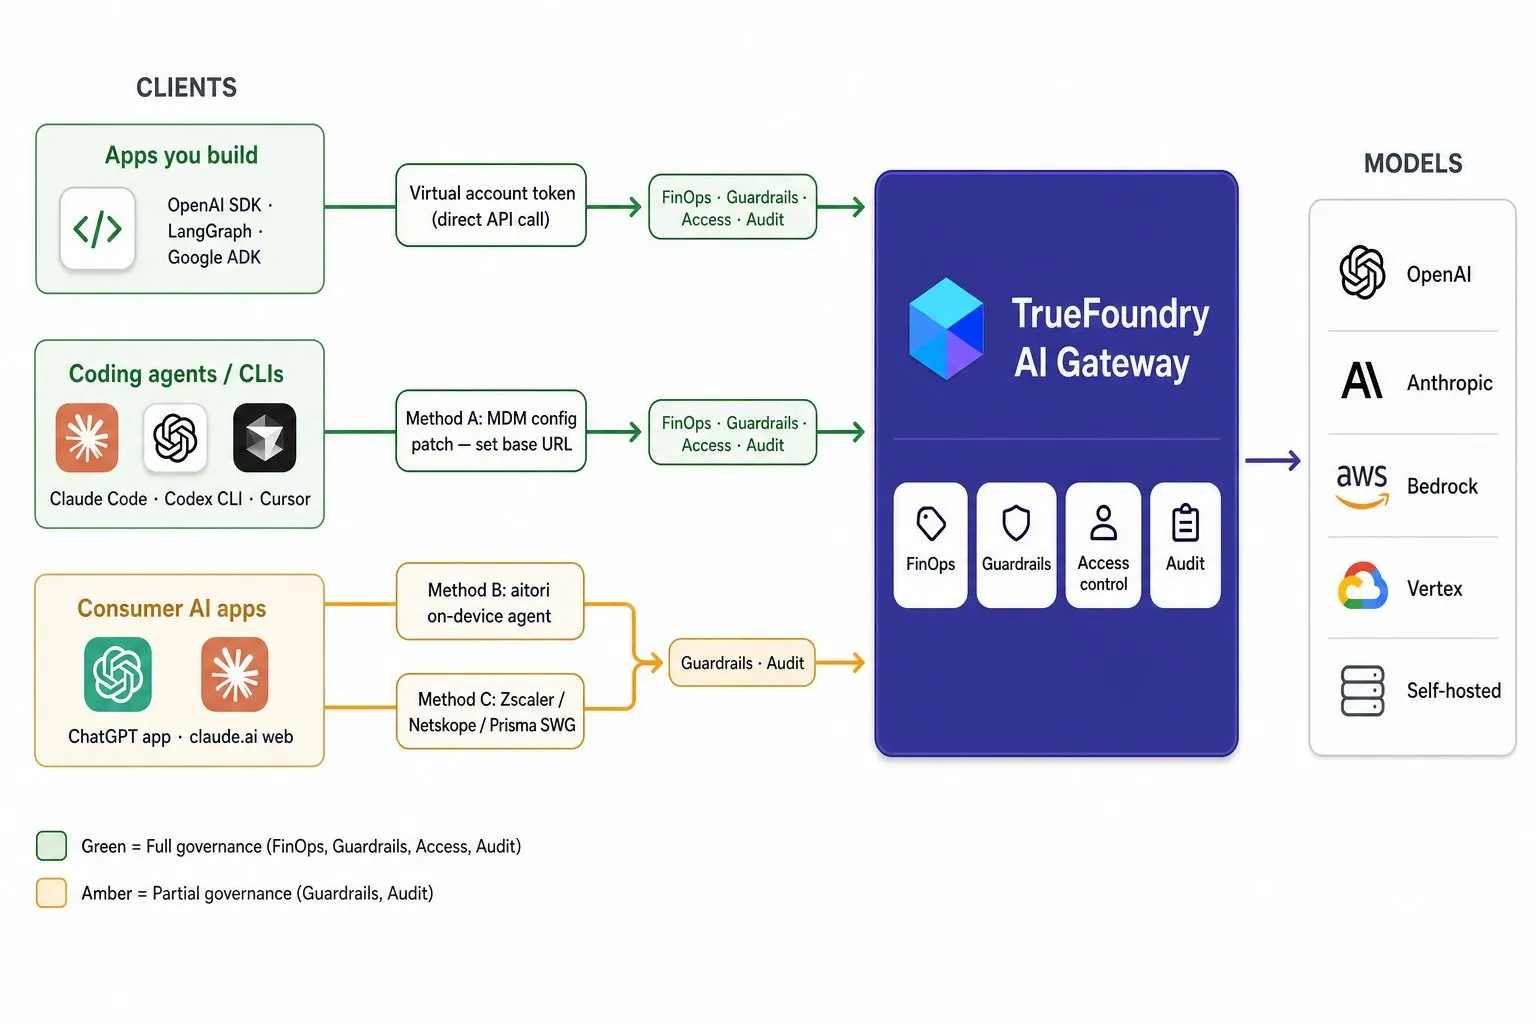
La distinction honnête : RunLayer se spécialise dans l'analyse des appareils des employés pour inventorier les serveurs et compétences MCP qui n'ont jamais été déclarés. TrueFoundry gouverne et audite le trafic lui-même et se connecte aux outils de terminaux pour l'aspect découverte. Tous deux offrent aux équipes de sécurité un contrôle sur l'IA non autorisée ; ils partent simplement de points différents.
Le tableau ci-dessous reflète les fonctionnalités documentées publiquement pour les deux plateformes au moment de la rédaction.
Optez pour TrueFoundry lorsque la passerelle doit gérer bien plus que la simple sécurité. Si vos développeurs font appel à de nombreux fournisseurs et que vous souhaitez une API unique, un équilibrage de charge et un contrôle des coûts centralisés, c'est le rôle de la passerelle. Les équipes qui standardisent une passerelle LLM pour l'ensemble de l'organisation bénéficient d'un accès aux modèles et d'une gouvernance MCP centralisés.
C'est également la solution idéale lorsque vous déployez vos propres modèles. Exécuter des modèles à poids ouverts sur vLLM ou Triton aux côtés de la passerelle permet de regrouper le service et le routage dans un seul plan de contrôle, plutôt que de les disperser chez deux fournisseurs. Les secteurs réglementés privilégient aussi cette approche, car toute la plateforme s'exécute dans votre propre VPC et prend en charge les normes SOC 2, HIPAA et RGPD. Enfin, pour les programmes d'agents, centraliser la passerelle MCP, le registre des agents et le registre des compétences permet aux équipes plateforme de configurer les accès une seule fois, sans que les développeurs n'aient à gérer de secrets.
La manière la plus simple de comparer RunLayer et TrueFoundry est de parler de couche versus plateforme. RunLayer constitue une solide couche de sécurité sur les activités d'IA existantes ; il est particulièrement efficace pour détecter l'utilisation fantôme de MCP sur les appareils des employés et surveiller le comportement des agents au moment de l'exécution. Si ce problème de découverte est votre préoccupation principale, il remplit parfaitement son rôle.
TrueFoundry résout un problème plus vaste, sans pour autant sacrifier les contrôles de sécurité qui font la réputation de RunLayer. Il s'agit d'une passerelle gouvernée pour les modèles, les serveurs MCP et les agents, qui vous permet également de déployer et d'héberger vos propres modèles, entièrement en auto-hébergement si nécessaire. L'accès au niveau des outils, les garde-fous, la détection des menaces MCP et l'audit sont intégrés à la plateforme plutôt que d'être une surcouche séparée. Pour les équipes qui devraient autrement construire une passerelle pour les modèles, une couche MCP, une pile de service et un outil de gouvernance, la consolidation en une seule passerelle réduit considérablement la complexité. Si vous hésitez entre une passerelle MCP axée uniquement sur la sécurité et une plateforme complète, cette consolidation est le facteur décisif.
RunLayer et TrueFoundry apportent tous deux une gouvernance à l'IA en entreprise, mais il ne s'agit pas du même type d'outil. RunLayer est le spécialiste de la sécurité qui détecte et contrôle l'utilisation du MCP fantôme et des agents au niveau des terminaux. TrueFoundry est la plateforme qui unifie les modèles, le MCP et les agents derrière une passerelle unique que vous pouvez exécuter dans votre propre VPC, incluant la sécurité MCP, la gouvernance de l'IA fantôme, le déploiement de modèles et la conformité.
Si vous évaluez une passerelle MCP d'entreprise et que vous souhaitez que vos modèles, votre MCP et vos agents soient gouvernés au même endroit plutôt que dispersés entre plusieurs fournisseurs, réservez une démo pour découvrir comment TrueFoundry gère l'ensemble du processus de bout en bout.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




RunLayer est une plateforme de sécurité MCP et d'IA fantôme qui détecte et gère l'utilisation non autorisée d'agents et d'outils, souvent au niveau des appareils via la gestion des appareils mobiles (MDM). TrueFoundry est une passerelle et une plateforme d'IA complètes qui unifient l'accès à plus de 1 000 LLM, serveurs MCP et agents, avec le déploiement de modèles et la conformité intégrés. RunLayer sécurise l'utilisation existante de l'IA ; TrueFoundry est le plan de contrôle sur lequel les équipes s'appuient, et il couvre également la sécurité MCP et l'IA fantôme.
Oui. TrueFoundry gère les outils d'IA tiers tels que Cursor, Claude Code et ChatGPT via la passerelle en utilisant un correctif de configuration MDM, l'agent aitori ou votre passerelle web sécurisée existante. Pour la sécurité MCP, il ajoute un RBAC au niveau de l'outil, des garde-fous pré et post-outil, des politiques Cedar ou OPA, des flux de travail d'approbation et une piste d'audit unifiée, ainsi que des intégrations avec CrowdStrike AIDR, TrojAI et Palo Alto AIRS.
Non, pas au sens des grands modèles de langage. RunLayer se concentre sur les connecteurs MCP, la détection d'IA fantôme et la sécurité d'exécution des agents, plutôt que sur le routage du trafic de modèles entre les fournisseurs. Pour une API unique couvrant plus de 1 000 modèles avec équilibrage de charge et contrôle des coûts, une passerelle IA comme TrueFoundry s'en charge.
Les deux sont solides, mais sous des angles différents. RunLayer met l'accent sur la détection des serveurs MCP fantômes sur les terminaux et la surveillance du comportement des agents avec ToolGuard et AgentGuard. TrueFoundry renforce la sécurité MCP à l'intérieur de la passerelle grâce à une authentification centralisée, un contrôle d'accès basé sur les rôles (RBAC) au niveau des outils, des serveurs MCP virtuels et des garde-fous sur les hooks pré et post-outils, ainsi que des intégrations d'accès aux modèles et de détection des menaces.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















