



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 6, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Solo.io demeure un fournisseur d'infrastructure cloud-native solide pour les équipes réseau en entreprise. Son portefeuille actuel comprend kgateway, Istio, agentgateway, kagent et agentregistry. Solo.io a fait don d'agentgateway à la Linux Foundation en août 2025. L'entreprise avait déjà fait don de l'ancien projet Gloo Gateway à la CNCF sous le nom de kgateway en janvier 2025.
Ces changements rendent les comparaisons actuelles plus difficiles à interpréter. Les contenus plus anciens mentionnent souvent Gloo Gateway, Gloo Mesh et Gloo AI Gateway comme noms de produits actuels. Solo désigne désormais ses produits commerciaux sous les noms de Solo Enterprise pour kgateway et Solo Enterprise pour Istio. Son portefeuille d'agents est centré sur agentgateway, kagent et agentregistry.
Les entreprises à la recherche de concurrents de Solo.io doivent donc comparer les produits actuels plutôt que les anciennes appellations du portefeuille. La décision dépend également de la charge de travail à gérer. Une passerelle API conventionnelle répond à des exigences différentes de celles d'une infrastructure conçue pour les modèles, les outils MCP et les agents autonomes. Le guide de TrueFoundry sur les passerelles IA vs passerelles API explique cette distinction plus en détail.
Ce guide compare cinq concurrents de Solo.io en date d'août 2026. Il se concentre sur la portée de la passerelle, les choix de déploiement, la gouvernance de l'IA, la visibilité des prix et l'adéquation opérationnelle.
Les équipes évaluent rarement des alternatives à Solo parce que Solo.io manque de capacités techniques. Son agentgateway assure la connectivité LLM, MCP, HTTP et agent avec des politiques de trafic, de sécurité et d'observabilité. Solo Enterprise pour Istio répond aux exigences des maillages de services dans les environnements Kubernetes modernes.
La décision repose généralement sur le modèle opérationnel et l'orientation architecturale. Solo.io reste axé sur Kubernetes dans l'ensemble de son portefeuille de passerelles d'entreprise. La tarification nécessite également une estimation personnalisée plutôt que des tarifs publics. Les équipes à la recherche d'une infrastructure IA gérée ou d'une tarification d'entrée prévisible peuvent donc évaluer d'autres approches.
Les exigences des entreprises se répartissent généralement en quatre domaines :
Une architecture de maillage de services traditionnelle se concentre fortement sur la connectivité entre les charges de travail. L'infrastructure IA ajoute les coûts des modèles, la sécurité des prompts, les autorisations des outils et l'exécution autonome. Les équipes doivent comprendre cette distinction avant de remplacer une plateforme de maillage ou de passerelle existante.
Il en va de même pour les technologies plus anciennes telles qu'AWS App Mesh, les produits réseau de Google Cloud et la connectivité de service de Red Hat OpenShift. Les applications existantes peuvent encore dépendre de modèles de routage conventionnels. Les nouvelles charges de travail basées sur des agents introduisent des exigences différentes en matière de politiques et d'identité.
Commencez par identifier ce que la plateforme doit gérer en production. Un contrôleur d'entrée, une passerelle générale et un plan de contrôle IA peuvent sembler similaires sur les fiches techniques. Leurs responsabilités à l'exécution restent différentes.
Utilisez ces critères pour comparer les concurrents de Solo.io :
Les exigences de routage méritent une attention particulière. Certaines plateformes utilisent un proxy Envoy ou un autre plan de données pour la gestion du trafic. D'autres offrent un contrôle du trafic conscient des modèles et un routage sensible aux jetons. Le guide de TrueFoundry sur le l'équilibrage de charge LLM explique comment l'état de santé des modèles et la latence influencent les décisions de routage de l'IA.
Les équipes doivent également examiner la prise en charge des standards. L'adoption de l'API Gateway de Kubernetes peut simplifier la portabilité des ressources de passerelle entre les environnements Kubernetes. Les exigences peuvent inclure la prise en charge de l'API Gateway, le routage TCP, les politiques HTTP et le mTLS entre les charges de travail.
Les équipes d'approvisionnement peuvent utiliser Sumble pour des recherches complémentaires sur les fournisseurs et obtenir des informations actualisées sur l'évolution des marchés. La documentation officielle doit rester la source principale pour les capacités actuelles. La personne compétente au sein des équipes plateforme, sécurité ou approvisionnement doit confirmer les exigences avant de prendre la décision finale.

Les concurrents les plus sérieux de Solo.io résolvent des problèmes d'infrastructure différents. Certains étendent les parcs d'API existants vers l'IA, tandis que d'autres se concentrent sur la connectivité native Kubernetes. Les plateformes axées sur l'IA placent la gouvernance des modèles et des agents au centre de leurs préoccupations.
La comparaison ci-dessous prend en compte l'étendue actuelle des produits, la flexibilité de déploiement, la profondeur de la gouvernance et le modèle opérationnel. Elle distingue également la disponibilité open source des contrôles d'entreprise nécessitant des produits payants.
TrueFoundry est une alternative solide à Solo lorsque la décision concernant la passerelle se concentre sur l'IA en production plutôt que sur le réseau est-ouest. Son Passerelle IA offre aux entreprises un chemin unifié et gouverné à travers les modèles, les fournisseurs, les garde-fous et les contrôles d'utilisation.
La plateforme étend également sa gouvernance aux outils MCP et aux flux de travail des agents. Les entreprises peuvent commencer par une solution SaaS, puis migrer vers des environnements VPC, sur site ou isolés (air-gapped) à mesure que leurs exigences de sécurité augmentent.
Fonctionnalités clés :
Pourquoi TrueFoundry se distingue-t-il ?
TrueFoundry se concentre sur une infrastructure spécifiquement conçue pour le trafic des modèles et des agents. Ses contrôles s'appliquent à l'exécution avant même que les requêtes n'atteignent les fournisseurs ou les outils d'entreprise connectés. Cette portée transforme la manière dont les équipes gèrent les coûts, l'identité, la fiabilité et le comportement des agents.
Limite à noter : TrueFoundry se concentre sur l'infrastructure IA plutôt que sur les programmes API généraux ou la gestion conventionnelle de maillage de services pour les charges de travail non liées à l'IA.
Idéal pour : Équipes d'IA en entreprise ayant besoin d'une gouvernance centralisée pour les modèles, le protocole MCP et les agents, avec un déploiement flexible et des contrôles rigoureux sur les environnements de production.

Kong est un concurrent crédible de Solo pour les équipes qui standardisent déjà leurs API avec Kong Gateway. Ses fonctionnalités d'IA s'exécutent via le plan de données Kong existant grâce à des plugins spécialisés. Cela permet aux organisations d'étendre leurs opérations de passerelle habituelles au routage de modèles, à la sécurité, au trafic MCP et au contrôle des coûts, sans avoir à adopter une plateforme de gestion de trafic distincte.
Points forts :
Limite à noter : Les capacités de gouvernance IA les plus avancées de Kong dépendent de plugins payants et de licences entreprise. Sa tarification publique limite actuellement l'utilisation standard du proxy IA à cinq modèles uniques avant l'application de frais supplémentaires. Chaque modèle additionnel coûte 100 $ par mois sur le forfait applicable. La tarification pour les solutions d'entreprise entièrement auto-hébergées reste personnalisée.
Idéal pour : Les clients Kong existants qui souhaitent que leur trafic IA utilise le même modèle opérationnel que leurs API d'entreprise et leur infrastructure de passerelle déjà en place.
Tyk AI Studio est devenu open source en mars 2026 et propose des éditions Community et Enterprise. Son architecture sépare un plan de contrôle de gestion des passerelles Edge de production. Ce modèle prend en charge la configuration des modèles, l'intégration d'outils, le suivi des coûts, le contrôle des rôles et la connectivité MCP pour les organisations privilégiant les environnements auto-gérés ou hybrides.
Points forts :
Limite à noter : L'édition Community offre une visibilité utile, bien que plusieurs fonctionnalités de contrôle restent réservées à l'édition Enterprise. Le contrôle budgétaire, les alertes, le SSO avancé, le RBAC avancé et la journalisation d'audit nécessitent une licence Enterprise. AI Studio prend actuellement en charge des modèles d'exploitation autogérés et hybrides plutôt qu'une expérience SaaS de passerelle IA gérée par le fournisseur.
Idéal pour : Les équipes souhaitant une infrastructure IA inspectable avec un déploiement autogéré et disposant d'une capacité d'ingénierie suffisante pour exploiter leur propre plan de contrôle de production.
Envoy Gateway fournit une passerelle native Kubernetes construite autour d'Envoy et de la Gateway API. Envoy AI Gateway ajoute une couche distincte spécifique à l'IA pour le trafic des modèles. La version 1.0 est devenue disponible le 23 juin 2026, avec seize fournisseurs de LLM, la prise en charge du MCP, des points de terminaison multimodaux et le routage multi-locataire.
Points forts :
Limitation à noter : Les équipes doivent exploiter Envoy Gateway et Envoy AI Gateway en tant que projets connectés. Cela augmente la responsabilité en matière d'installation, de mises à niveau et de configuration pour les ingénieurs de plateforme internes. Les projets ne fournissent pas le même plan de contrôle SaaS géré par le fournisseur que celui disponible avec les plateformes de passerelle IA commerciales. Une forte maîtrise opérationnelle reste nécessaire.
Idéal pour : Les équipes de plateforme Kubernetes privilégiant une infrastructure de passerelle basée sur des standards, l'évolutivité, l'absence de coût de licence et un contrôle opérationnel direct sur leur plan de données.
Portkey demeure une passerelle IA performante avec des fonctionnalités de routage, de garde-fous, de contrôle des coûts et de gouvernance MCP. En mars 2026, Portkey a intégré ses principales capacités de passerelle de production dans son code source open source. Palo Alto Networks a ensuite finalisé l'acquisition de Portkey le 29 mai 2026 et a commencé à l'intégrer à Prisma AIRS.
Points forts :
Point d'attention : Portkey opère désormais au sein de Palo Alto Networks plutôt qu'en tant que fournisseur indépendant. L'intégration à Prisma AIRS influencera l'orientation future du produit et les processus d'achat en entreprise. Les équipes à la recherche d'une passerelle autonome doivent évaluer cet alignement avec l'écosystème, ainsi que l'adéquation technique, les modalités de support et la stratégie de plateforme à long terme.
Idéal pour : Les équipes souhaitant une passerelle IA et MCP avec des options de déploiement open source et un alignement avec l'écosystème de sécurité de Palo Alto Networks.
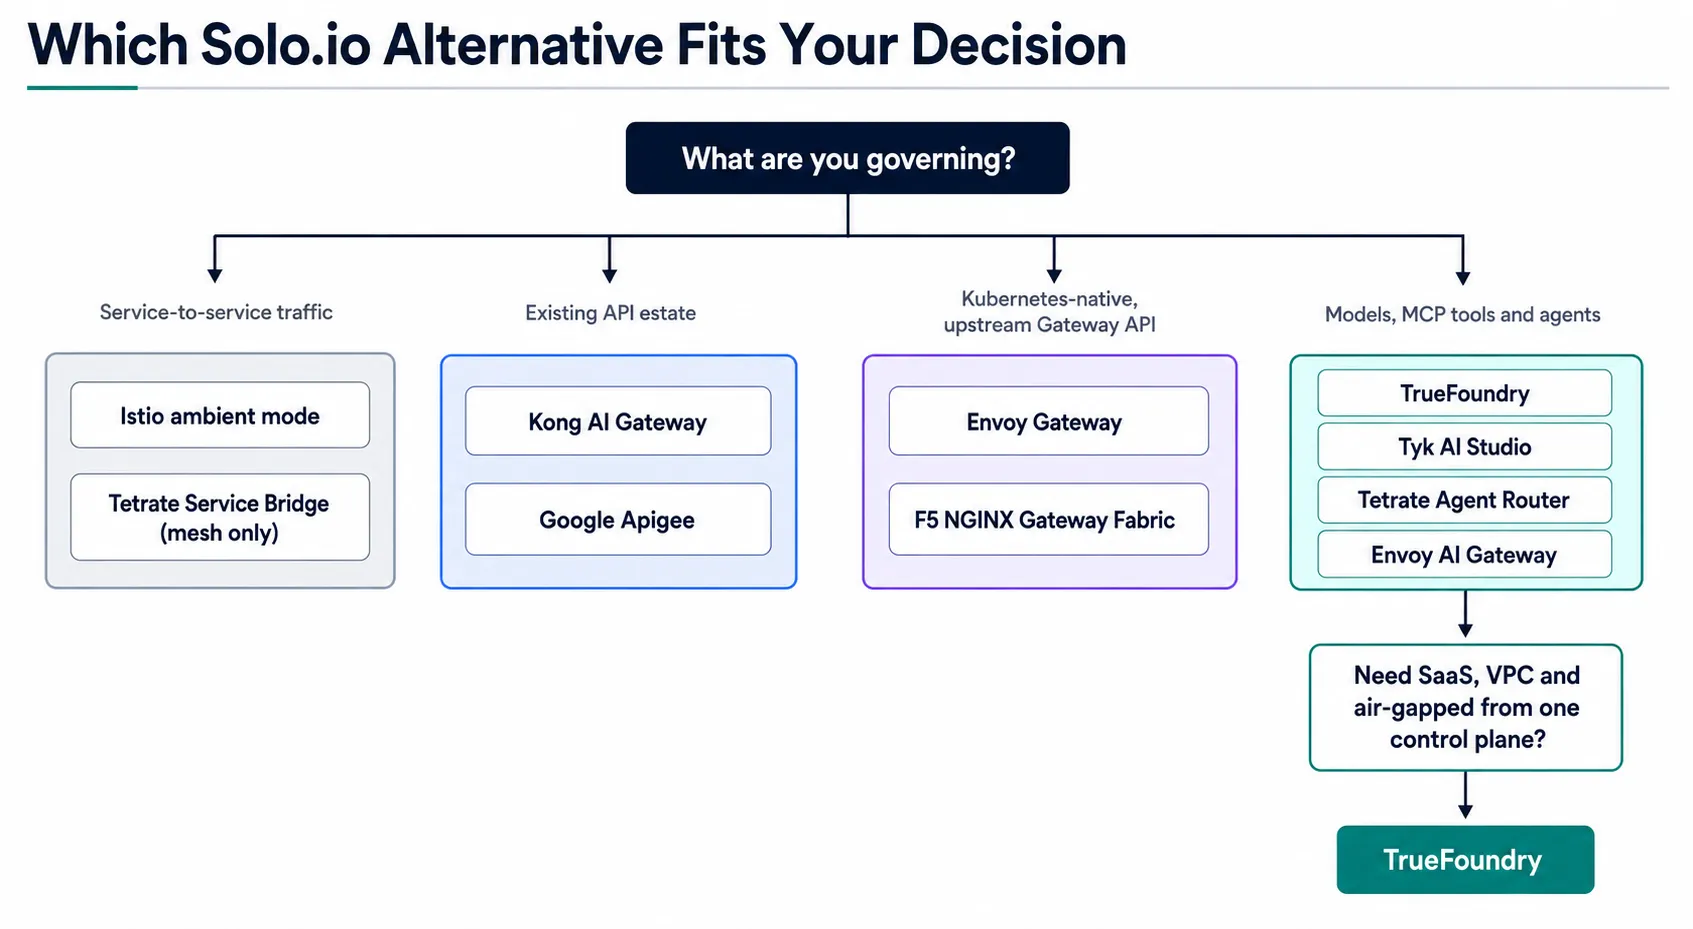
Les principaux concurrents de Solo.io se distinguent davantage par leur architecture que par leur nombre de fonctionnalités. Solo.io reste particulièrement pertinent lorsque Istio, la découverte de services et la mise en réseau Kubernetes dictent déjà le choix de la plateforme. Les produits axés sur l'IA deviennent plus pertinents lorsque les modèles et les autorisations des agents sont la préoccupation majeure.
Solo.io reste également plus approprié lorsque les besoins en réseau classique prédominent. Cela peut inclure les machines virtuelles, le routage de clusters, la migration vers Gloo ou une adoption plus large de kgateway. Le projet CNCF kgateway implémente des standards autour du trafic de passerelle plutôt que de se limiter aux seules charges de travail liées à l'IA.
Une équipe migrant depuis un service mesh plus ancien peut également privilégier Istio, les politiques réseau et les contrôles de service est-ouest. Apigee, les services API d'Amazon et d'autres plateformes peuvent rester pertinents lorsque la gestion conventionnelle du cycle de vie des API motive la décision.
TrueFoundry s'avère être une solution plus adaptée lorsque les charges de travail liées à l'IA déterminent les choix d'infrastructure. Solo.io possède des capacités approfondies en matière de réseau cloud-native et de protocoles d'agents. TrueFoundry concentre son plan de contrôle sur l'accès aux modèles, les outils MCP, les garde-fous, les coûts et les agents autonomes.
La différence devient plus évidente au niveau de la couche de requête. La Passerelle LLM centralise l'accès aux différents fournisseurs et aux modèles auto-hébergés. Les équipes peuvent appliquer le routage, la mise en cache, la gestion budgétaire et les garde-fous sans avoir à reconstruire ces contrôles dans chaque application. Cela améliore la résilience lorsque les fournisseurs ralentissent ou deviennent indisponibles.
L'accès aux outils crée une autre limite importante pour les systèmes agents. La passerelle MCP centralise la découverte d'outils, l'authentification, les autorisations et les pistes d'audit. Ces contrôles aident à empêcher les agents de bénéficier d'un accès plus large que ce que leurs tâches approuvées exigent.
Les flux de travail autonomes nécessitent une gouvernance qui dépasse les simples requêtes de modèles. La Passerelle d'agents applique des politiques aux actions des agents, aux appels d'outils et aux flux de travail en plusieurs étapes. Les équipes peuvent suivre l'exécution tout en maintenant une cohérence d'identité et d'autorisations tout au long du processus.
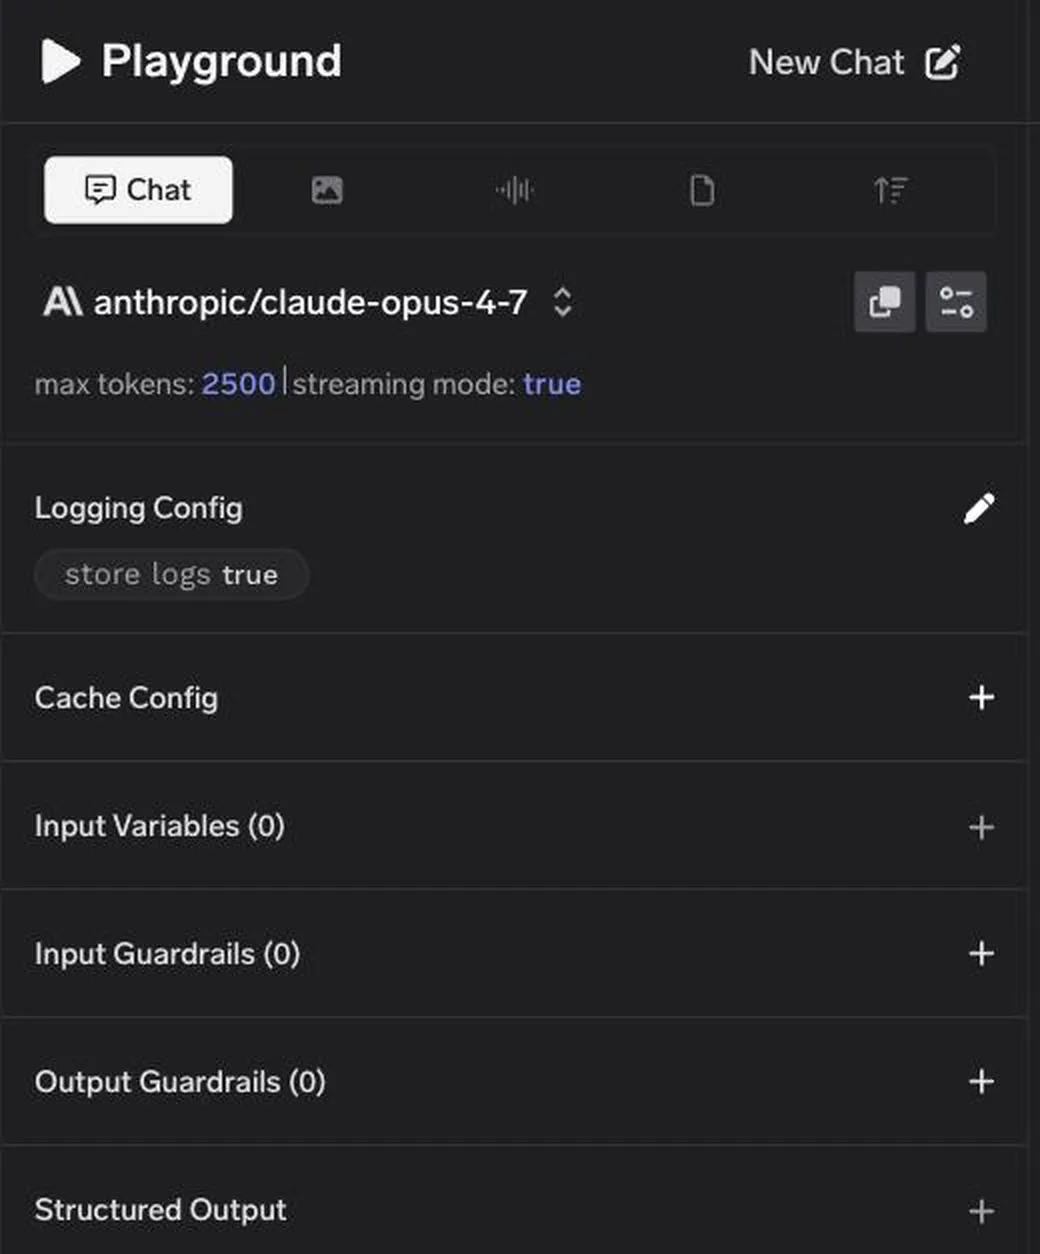
TrueFoundry combine également des garde-fous de contenu avec des moteurs de politique d'entreprise. Les équipes peuvent détecter les données personnelles (PII), les injections de prompts, les secrets, le code non sécurisé et les modèles SQL risqués. Les intégrations avec Cedar et OPA étendent les politiques d'autorisation existantes au trafic des modèles et du MCP.
Comme la passerelle prend en charge une interface compatible avec OpenAI, son adoption ne nécessite pas de reconstruire les applications existantes. Les équipes peuvent modifier le point de terminaison et appliquer un routage partagé, des budgets, des garde-fous et des politiques d'audit via un chemin de gouvernance unique.
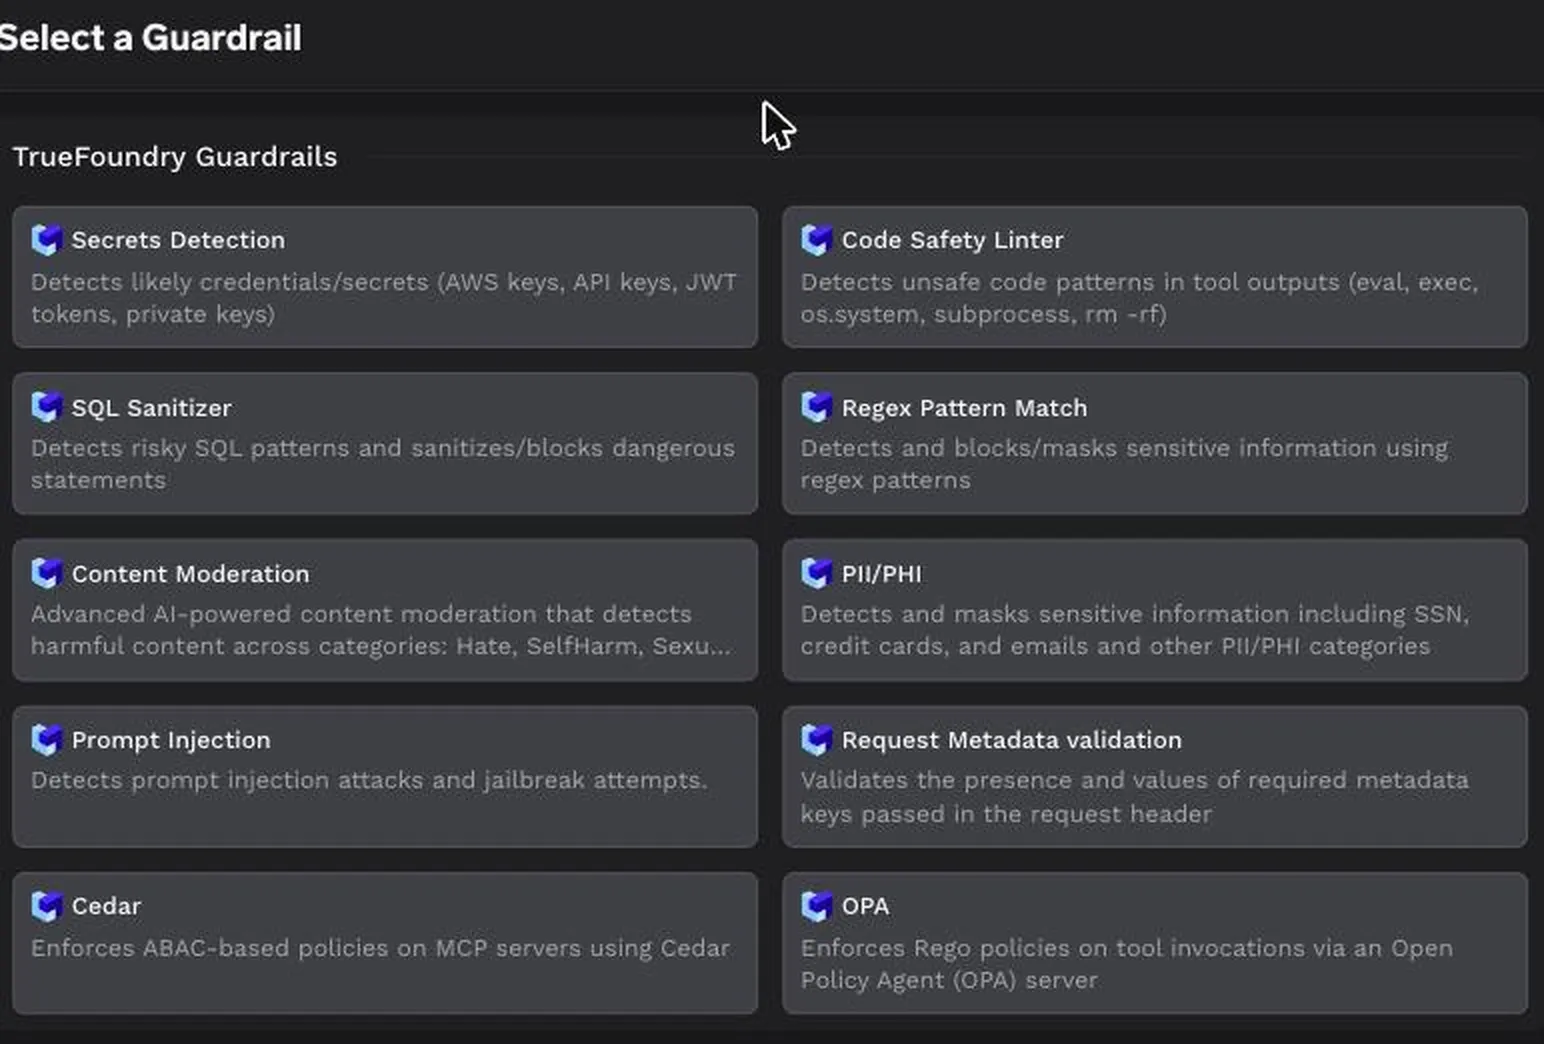
Puisque la passerelle utilise l'API OpenAI, rediriger une application existante vers celle-ci revient à changer l'URL de base plutôt qu'à effectuer une migration :
import osfrom openai import OpenAI client = OpenAI( api_key=os.environ["TFY_API_KEY"], base_url="https://gateway.truefoundry.ai",) response = client.chat.completions.create( model="openai-main/gpt-4o-mini", messages=[{"role": "user", "content": "Summarise this ticket."}],)print(response.choices[0].message.content)Remplacez openai-main par le nom de compte de votre propre modèle, car les identifiants de modèle suivent le format provider_account/model_name. Les déploiements auto-hébergés utilisent leur propre URL de base pour le plan de contrôle, que vous pouvez copier depuis l'onglet Code Snippet dans le Playground. À partir de ce moment, les budgets, les garde-fous et les pistes d'audit s'appliquent à l'appel, qu'il provienne d'une application, d'un agent ou d'une invocation d'outil MCP.
TrueFoundry est particulièrement pertinent lorsque les entreprises ont besoin de :
Ces exigences vont au-delà du routage de passerelle conventionnel et de la gestion d'API générale. Elles permettent de regrouper l'accès aux modèles, les autorisations d'outils, les coûts et l'activité des agents sous un modèle de gouvernance unique.

Lors de la comparaison des concurrents de Solo.io, les équipes doivent commencer par la charge de travail qu'elles souhaitent gouverner. Solo.io reste performant pour le réseau cloud-native et la gestion du trafic. TrueFoundry est mieux adapté lorsque la gouvernance des modèles, des outils MCP et des agents dicte les décisions en matière d'infrastructure.
Réserver une démo avec TrueFoundry pour évaluer vos besoins en matière de gouvernance de l'IA, de déploiement, d'identité et de contrôle en production.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















