



October 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 8, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les équipes IA en entreprise passent de l'expérimentation aux charges de travail en production. L'accès aux modèles et le routage résolvent les problèmes initiaux. La production, quant à elle, exige une gouvernance, une gestion budgétaire, une observabilité, un contrôle MCP et des preuves d'audit au niveau des agents. Ces impératifs font du choix entre TrueFoundry et Solo AI une décision liée au modèle opérationnel plutôt qu'une simple comparaison de fonctionnalités.
Une étude menée par TrueFoundry auprès de plus de 200 responsables IA dans 18 secteurs a révélé que 76 % des répondants manquaient de journaux unifiés pour leurs modèles et agents. Par ailleurs, 56 % ont déclaré ne disposer d'aucune couche de contrôle centralisée complète. Ces lacunes expliquent pourquoi les équipes de production ont de plus en plus besoin d'une gouvernance allant au-delà du simple routage de trafic LLM.
Les deux plateformes répondent à ce besoin de manières différentes. Solo Enterprise pour agentgateway fournit un plan de données natif pour l'IA, gérant le trafic LLM, MCP, HTTP et celui des agents. La passerelle IA de TrueFoundry combine la gouvernance des modèles, des outils et des agents au sein d'un plan de contrôle unique. La différence entre TrueFoundry et Solo AI réside donc principalement dans la manière dont les entreprises configurent, exploitent et gouvernent cette infrastructure.
TrueFoundry est dirigée par son cofondateur Nikunj Bajaj et possède des bureaux à San Francisco. Sa plateforme se concentre sur l'infrastructure IA d'entreprise, indépendamment des fournisseurs et des environnements de déploiement.
La différence majeure entre TrueFoundry et Solo AI réside dans le packaging et la propriété. Solo associe son proxy open-source agentgateway à Solo Enterprise pour offrir des capacités de production. Les déploiements Kubernetes incluent un contrôleur et un plan de données. Le contrôleur traduit les ressources de l'API Gateway en configuration et transmet les mises à jour via xDS.
Solo propose également un déploiement autonome en dehors de Kubernetes. Le proxy peut utiliser une configuration YAML ou JSON locale sans nécessiter de plan de contrôle distinct. La plupart des modifications sont rechargées automatiquement pendant l'exécution. Cela offre aux équipes d'infrastructure un contrôle précis sur la surface de configuration et les politiques de trafic avancées.
TrueFoundry aborde le même problème sous un angle différent. La passerelle IA intègre l'accès aux modèles, le routage, l'observabilité, le contrôle des coûts, la gouvernance MCP et la gouvernance des agents dans un plan de contrôle unique, sans que l'acheteur n'ait besoin d'exécuter une passerelle Kubernetes pour l'adopter.
Solo AI donne aux équipes d'ingénierie une maîtrise directe de l'infrastructure de passerelle. Les passerelles, les HTTPRoutes, les AgentgatewayBackends et les politiques deviennent des ressources Kubernetes. Une couche de collecte réactive traite les changements avant qu'un serveur xDS n'envoie les mises à jour à chaque proxy. Cette architecture convient aux équipes habituées à l'infrastructure déclarative et à la configuration basée sur Git.
Son plan de données prend en charge HTTP, gRPC, MCP, A2A et les fournisseurs LLM. Il gère également l'équilibrage de charge, les délais d'attente, les tentatives, l'autorisation et les limites de débit. Solo peut ainsi fonctionner au-delà d'une passerelle API conventionnelle tout en conservant un contrôle approfondi sur le réseau.
Solo offre également une intégration poussée avec Istio grâce à son architecture de maillage agentique. Agentgateway peut fonctionner comme une passerelle d'entrée, de passage ou de sortie au sein de Solo Enterprise pour Istio. Cela étend les politiques intelligentes pour l'IA aux environnements utilisant déjà un plan de contrôle de maillage de services. Certaines capacités de maillage agentique sont encore au stade alpha.
TrueFoundry adopte une approche axée sur la plateforme. La passerelle LLM gère l'accès aux fournisseurs, le routage, le basculement, les limites de débit, l'observabilité et la visibilité des coûts, et cette même plateforme s'étend à la gouvernance MCP et des agents. Les équipes configurent les politiques au niveau de la plateforme plutôt qu'au niveau du cluster.
TrueFoundry rapporte une latence d'environ 3 à 4 ms pour sa passerelle IA dans des conditions de performance documentées. La décision architecturale globale doit toutefois prendre en compte le comportement des charges de travail plutôt que de se baser uniquement sur des affirmations concernant la latence.
La différence pratique apparaît lors des opérations courantes. Solo offre aux équipes un contrôle plus approfondi sur les proxys, les ressources Kubernetes, la télémétrie et la configuration des politiques. TrueFoundry réduit la charge de travail infrastructurelle nécessaire à la gestion des fournisseurs de modèles, des budgets, des identités et de la gouvernance au sein d'équipes IA multiples.
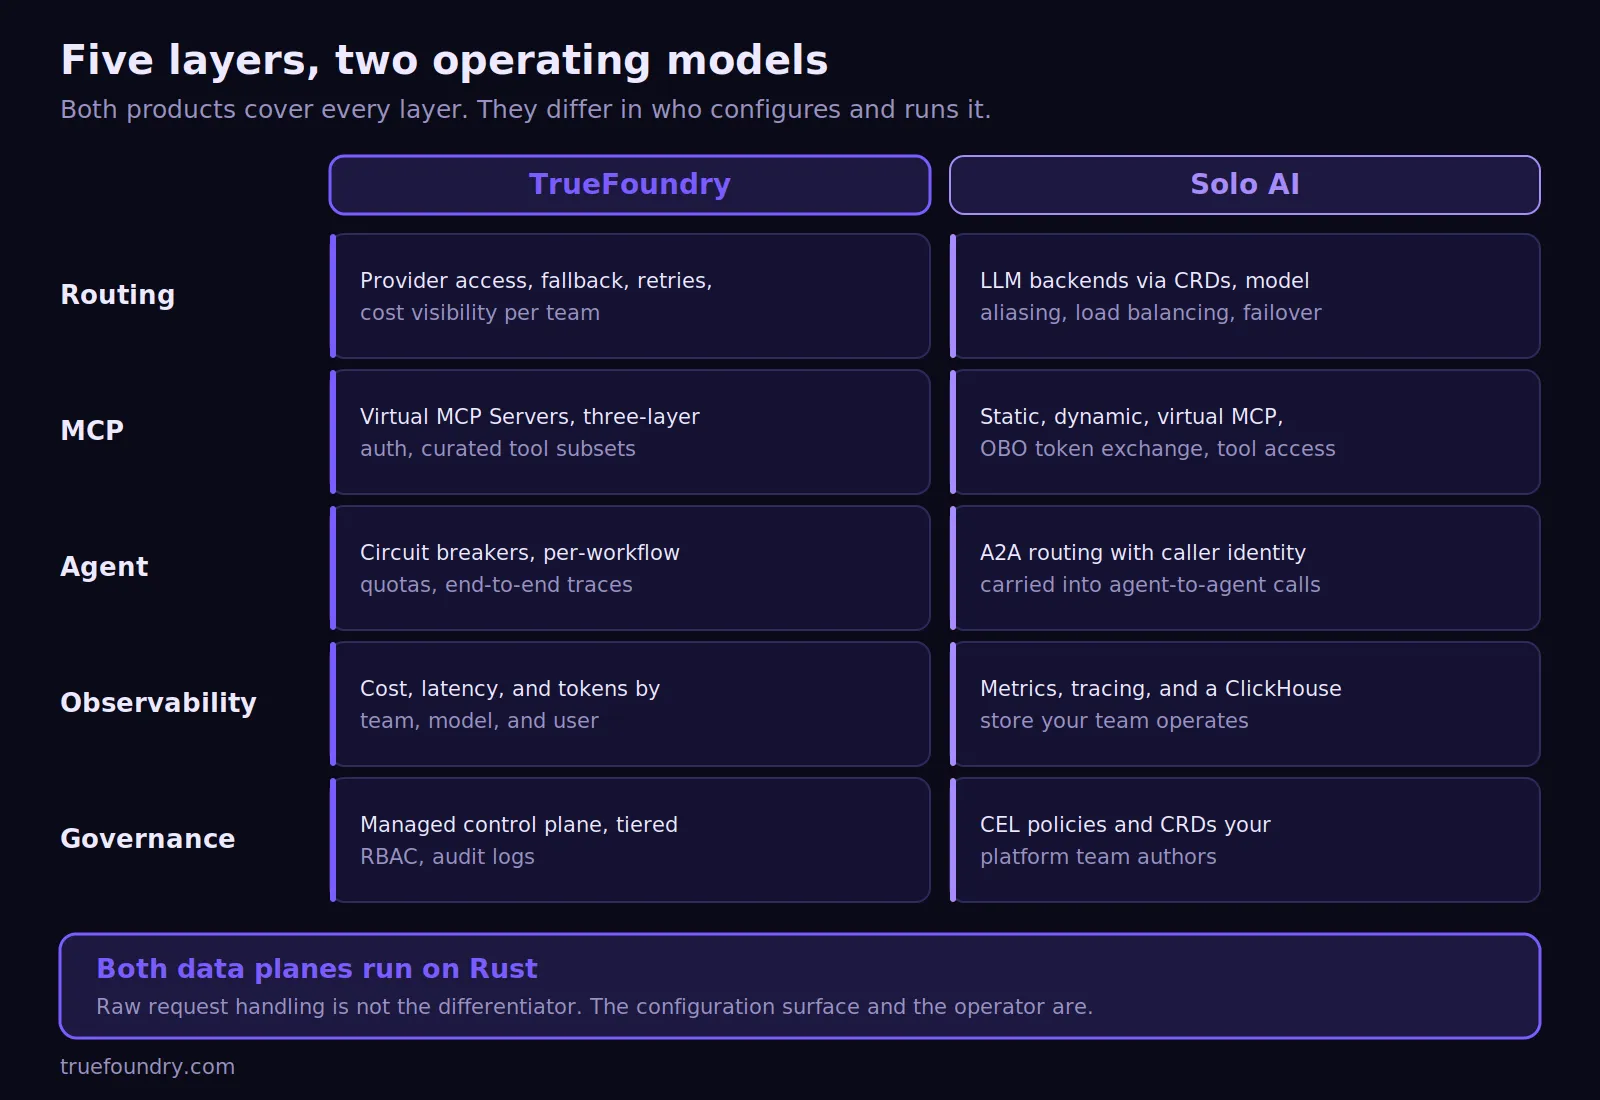
Les agents se connectent de plus en plus à des outils, récupèrent des informations d'entreprise et déclenchent des actions réelles. Ce changement place les serveurs MCP et la gouvernance des agents au cœur de toute évaluation entre TrueFoundry et Solo AI. Les deux produits disposent de capacités significatives dans ce domaine, bien que leurs surfaces de politique diffèrent.
Solo prend en charge les cibles MCP statiques, dynamiques et virtuelles, ainsi que les politiques d'authentification et d'autorisation. La documentation actuelle couvre également l'échange de jetons et la limitation de débit par outil. Les expressions CEL permettent d'inspecter les noms des outils et d'appliquer des limites différentes avant chaque appel d'outil.
Le MCP Gateway de TrueFoundry centralise l'accès aux outils et divise l'authentification entrante, le contrôle d'accès et l'authentification sortante en trois couches indépendantes. Un développeur s'authentifie une seule fois avec un jeton d'accès personnel, tandis que la passerelle stocke toutes les informations d'identification en aval.
Les serveurs MCP virtuels exposent un sous-ensemble d'outils sélectionnés. C'est ainsi qu'une équipe obtient un accès en lecture à un dépôt sans pour autant disposer des droits de suppression.
Pour des conseils de mise en œuvre plus approfondis, le guide de contrôle d'accès MCP de TrueFoundry explique pourquoi les autorisations d'outils nécessitent un point d'application partagé. Cela devient particulièrement pertinent lorsque les outils MCP peuvent mettre à jour des bases de données, déclencher des flux de travail ou accéder à des systèmes confidentiels.
La Agent Gateway gère les flux de travail en plusieurs étapes avec des disjoncteurs ; des quotas de jetons ou de coûts par agent, par flux de travail ou par environnement ; des tentatives ; des délais d'attente ; des chemins de repli ; et des traces de bout en bout couvrant les étapes de l'agent, les appels de modèles et les interactions avec les outils. Elle fonctionne avec LangChain, CrewAI et des implémentations personnalisées sans nécessiter de framework spécifique.
Les budgets de flux de travail illustrent la différence de packaging. TrueFoundry les exprime sous forme de paramètres par défaut de la passerelle que les flux de travail individuels peuvent remplacer :
# Gateway default applies to every workflow unless overridden
defaults:
  token_budget_per_request: 50000
  loop_detection: on

workflows:
  research-crew:
    token_budget_per_request: 120000   # overrides the 50k default
  support-router:
    # no override, inherits the gateway default
Rien n'empêche une équipe utilisant Solo AI d'obtenir le même résultat. Le travail repose sur des expressions CEL et des ressources de politique personnalisées que l'équipe plateforme rédige, révise et maintient.
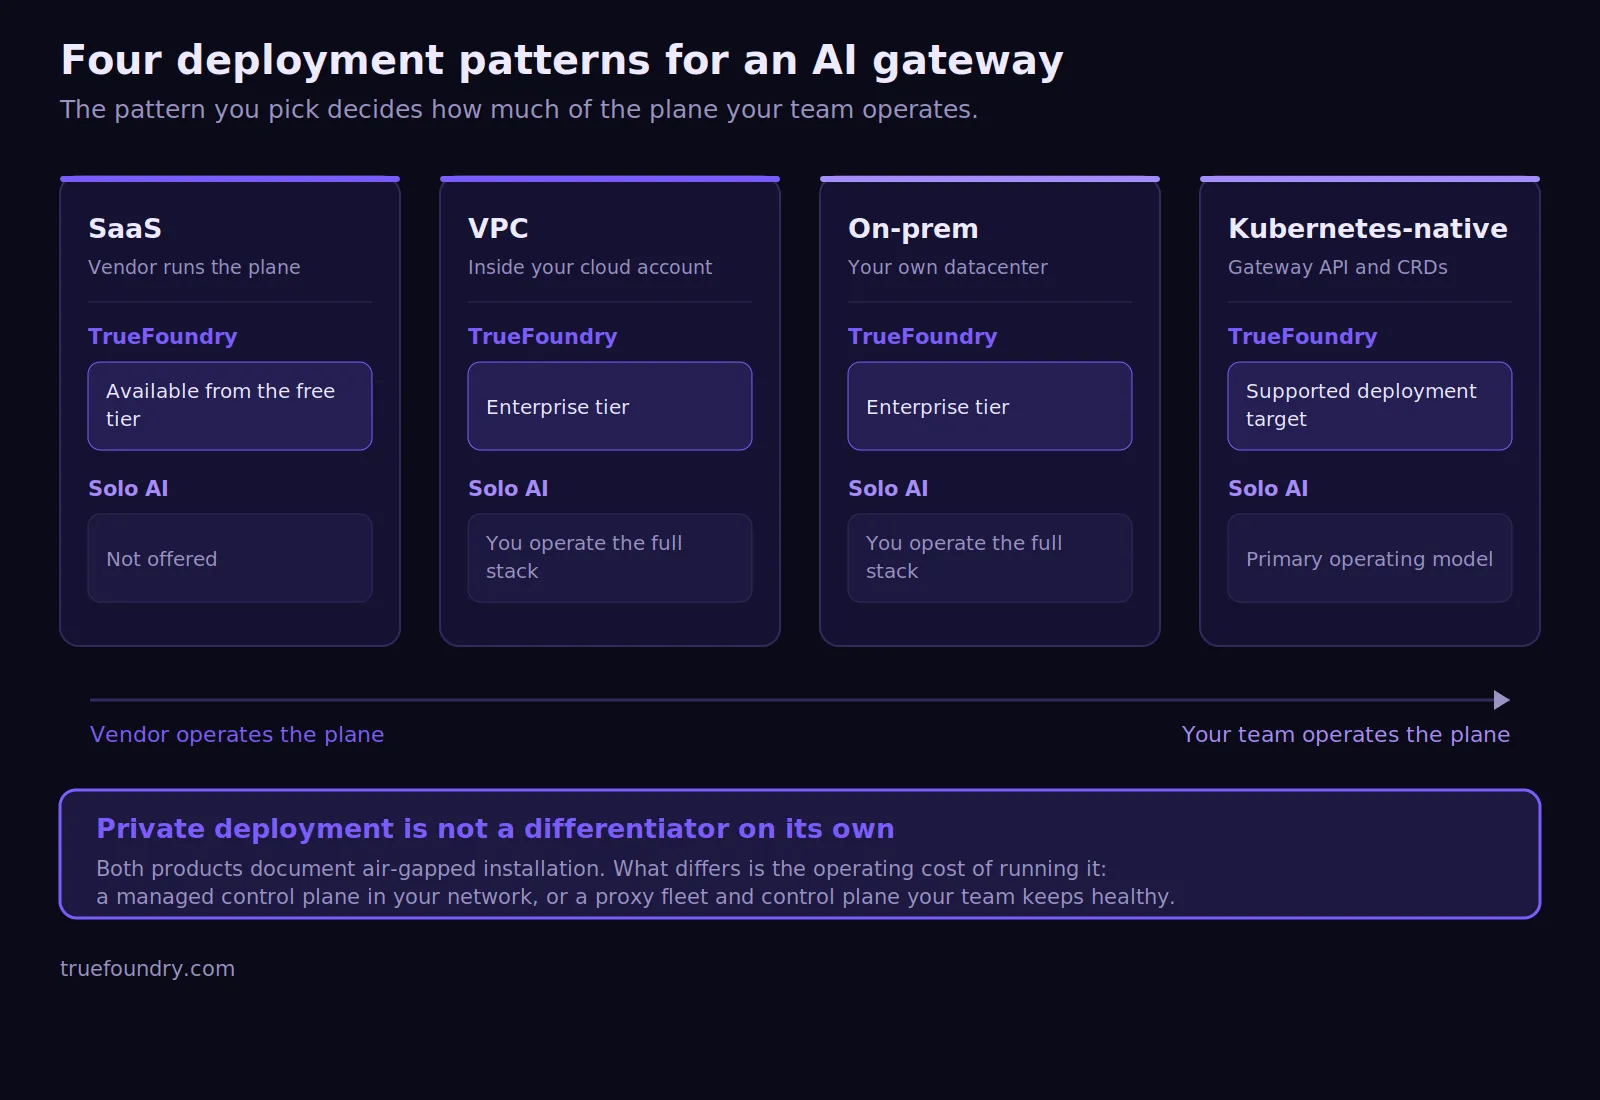
Le déploiement joue un rôle majeur dans le choix entre Solo AI et TrueFoundry. Le déploiement privé est disponible chez les deux fournisseurs. Solo documente les chemins d'installation sur Kubernetes, en mode autonome et en environnement isolé (air-gapped). Les installations en entreprise nécessitent des licences Solo appropriées et une prise en charge opérationnelle par l'équipe du client.
TrueFoundry prend en charge les modèles SaaS gérés ainsi que les passerelles et plans de contrôle hébergés par le client. Les entreprises clientes peuvent exécuter la passerelle au sein de leur propre infrastructure. Cela permet au trafic LLM de rester dans des périmètres approuvés tout en préservant une gestion centralisée des politiques.
La différence opérationnelle compte davantage que le déploiement privé en lui-même. Solo confie aux clients la responsabilité directe de l'infrastructure proxy, de la configuration, des mises à niveau et des services de support. TrueFoundry propose le plan de contrôle en tant que produit tout en prenant en charge des périmètres d'exécution privés.
Les exigences en matière de confidentialité des données peuvent donc influencer ce choix. Les organisations traitant des requêtes réglementées peuvent privilégier un trafic de modèle privé et un stockage contrôlé par le client. D'autres peuvent accorder plus d'importance à la gestion des opérations qu'à la possession directe de l'infrastructure.
Les processus d'approvisionnement diffèrent également. TrueFoundry AI Gateway est disponible via AWS Marketplace. Solo.io publie également agentgateway et ses produits Kubernetes associés sur AWS Marketplace. Les organisations disposant de processus d'approvisionnement cloud existants peuvent donc évaluer les deux solutions via des canaux établis.
Les coûts réels de Solo AI pour les entreprises dépendent des contrats et des exigences en matière d'infrastructure. Solo utilise des licences d'entreprise pour ses fonctionnalités commerciales, tandis que l'outil open source agentgateway peut être déployé séparément. Les acheteurs doivent donc comparer le coût total de possession plutôt que de considérer la licence comme la seule dépense.
TrueFoundry publie les tarifs de sa passerelle IA pour ses plans standard. La page de tarification actuelle répertorie les options Developer, Pro et les options Enterprise supérieures. L'offre gratuite permet l'expérimentation, tandis que le déploiement d'une passerelle privée et d'un plan de contrôle nécessite l'offre Enterprise.
Solo intègre désormais des fonctionnalités de gestion des coûts pour les charges de travail LLM. Sa passerelle peut calculer les coûts des modèles, suivre l'utilisation des jetons et présenter les dépenses via un tableau de bord administratif. Des budgets peuvent également limiter la consommation en dollars ou en jetons par clé API.
TrueFoundry attribue de la même manière les coûts par modèle, par équipe et par flux de travail. Son guide des coûts de la passerelle IA explique comment la tarification au niveau de la requête et les métadonnées permettent une gouvernance centralisée des coûts. Des tableaux de bord personnalisés peuvent ensuite exposer l'utilisation par équipe ou par charge de travail.
Pour les équipes financières multinationales, cette même exigence peut apparaître sous le nom de répartition des coûts ou comptabilité analytique. Les systèmes d'approvisionnement peuvent également qualifier la neutralité vis-à-vis des fournisseurs d'indépendance vis-à-vis des fournisseurs. Dans tous les cas, le besoin sous-jacent est une attribution fiable entre les modèles, les équipes et les charges de travail métier.
La dépense la plus importante est souvent liée à la propriété opérationnelle. Solo exige que les équipes gèrent et maintiennent l'infrastructure qu'elles choisissent. La passerelle de TrueFoundry peut réduire cette charge de travail grâce à un déploiement géré, générant des économies potentielles là où des opérations de passerelle dédiées nécessiteraient du personnel supplémentaire.
Le calcul change pour les entreprises dotées d'équipes Kubernetes matures. Les opérateurs existants peuvent intégrer l'infrastructure Solo dans leurs meilleures pratiques établies. Les organisations qui créent une fonction de contrôle de l'IA à partir de zéro peuvent accorder plus d'importance au modèle géré.
La comparaison entre TrueFoundry et Solo AI doit donc prendre en compte le logiciel, l'infrastructure, le personnel, la gestion des incidents et la charge de travail liée à la conformité. Une licence moins chère peut devenir coûteuse lorsque les exigences opérationnelles sont sous-estimées.
Solo AI est un choix judicieux lorsque les organisations possèdent déjà une solide expertise en matière de mise en réseau Kubernetes. Il convient également aux équipes souhaitant une propriété granulaire de la passerelle et une personnalisation poussée de l'infrastructure. Les utilisateurs actuels de Solo Enterprise pour Istio peuvent bénéficier d'une intégration plus étroite entre les réseaux et les charges de travail IA.
Choisissez Solo AI lorsque :
Solo peut également prendre en charge des charges de travail HTTP classiques en parallèle du trafic LLM et des agents. C'est un point crucial lorsque les équipes souhaitent une passerelle unique couvrant à la fois les services traditionnels et l'IA agentique. Sa base open source offre aux ingénieurs infrastructure un contrôle significatif sur le plan de données.
La solution est la plus pertinente là où les opérations de passerelle détaillées sont déjà la norme. Solo AI et TrueFoundry peuvent tous deux régir les charges de travail IA, mais Solo laisse davantage de contrôle aux équipes d'infrastructure.
TrueFoundry s'impose lorsque la gouvernance doit être appliquée de manière cohérente entre plusieurs équipes IA. Le choix entre TrueFoundry et Solo AI devient alors moins une question de profondeur réseau que de simplicité opérationnelle. Les équipes peuvent gérer les modèles, les agents, les outils, les budgets et les politiques sans avoir à assembler des couches de gouvernance distinctes.
Choisissez TrueFoundry si :
L'application avant l'appel est déclarative et intégrée au contrôle de version. Les règles sont évaluées dans l'ordre et la première correspondance l'emporte :
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
Le champ `rate_limit_applies_per` crée un compteur distinct par entité, permettant à une règle unique de couvrir tous les utilisateurs sans avoir à générer une règle par identité. Une requête dépassant la limite renvoie une erreur HTTP 429, en précisant la règle déclenchée, accompagnée d'un en-tête `x-tfy-applied-rules` :
{
  "status": "failure",
  "message": "Rate limit exceeded for model: openai-main/gpt4 with rule: contractor-gpt4-daily",
  "error": {
    "type": "RateLimitError",
    "code": "429"
  },
  "error_origin_level": "rate_limit_budget"
}
Rien de tout cela ne rend Solo AI moins performant. Solo AI est axé sur l'infrastructure, tandis que TrueFoundry se concentre sur la gouvernance en entreprise. Les équipes qui comparent les deux doivent déterminer si elles souhaitent gérer la passerelle en profondeur ou privilégier la gouvernance des charges de travail IA dès le départ.
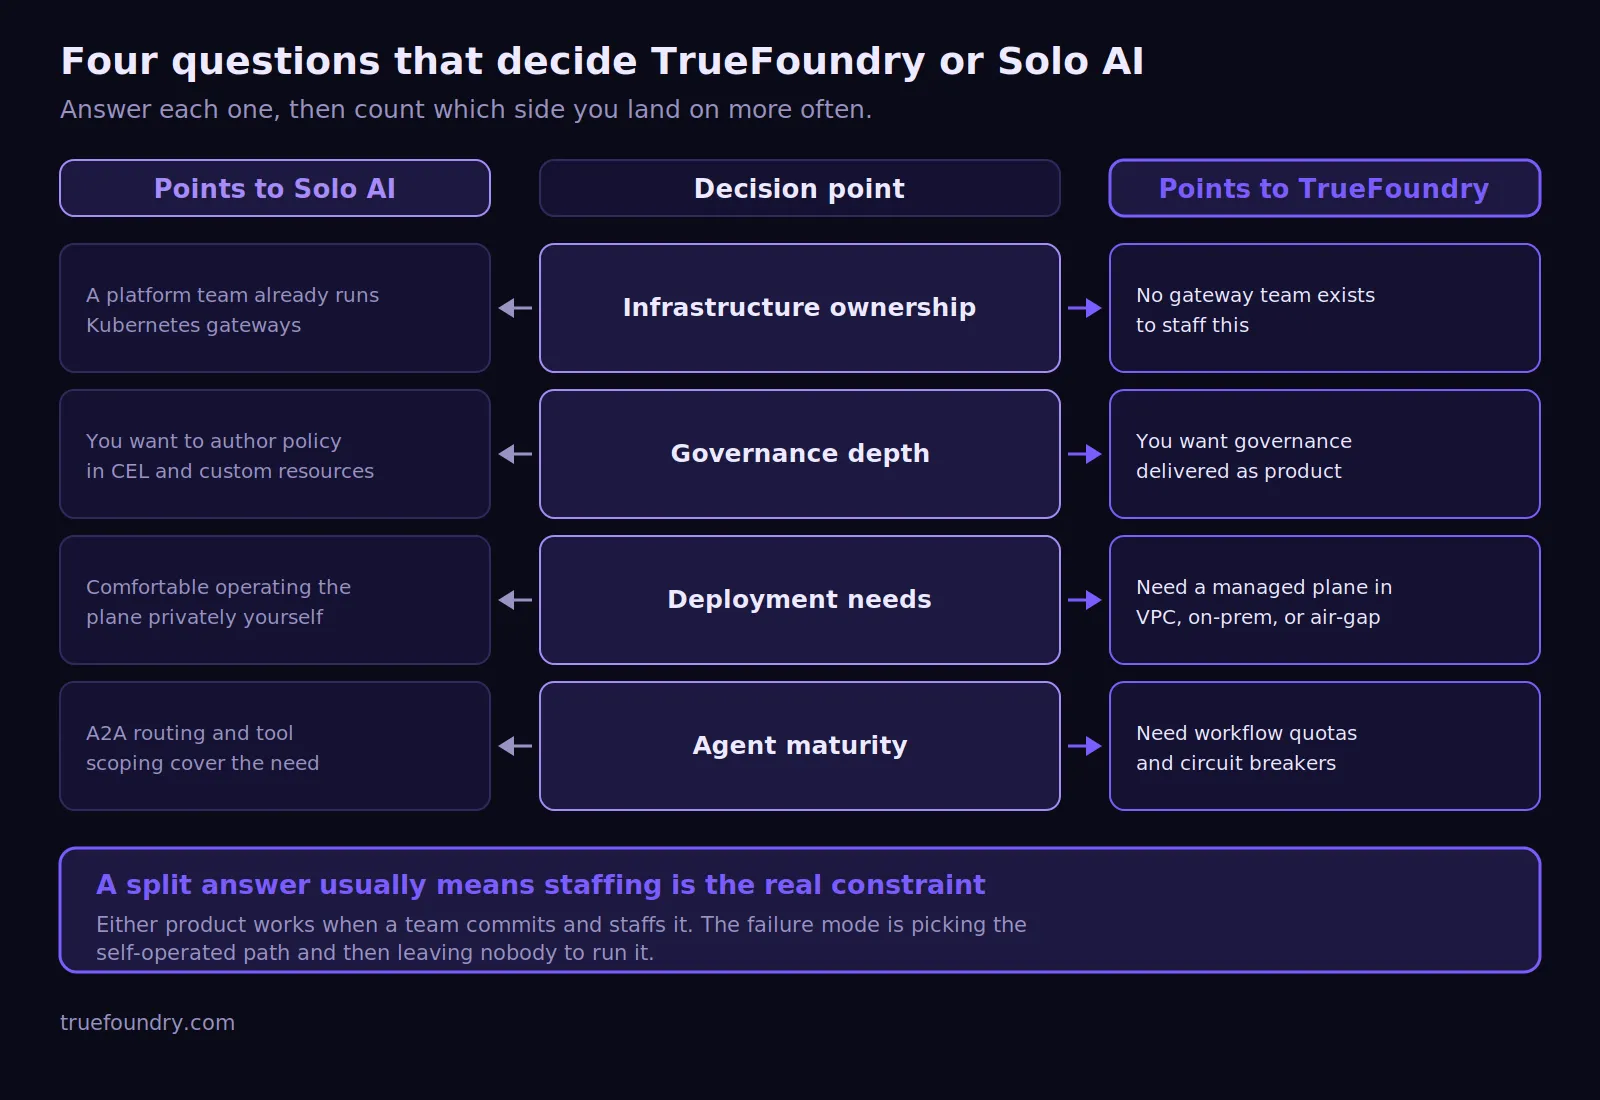
Le choix final entre TrueFoundry et Solo AI dépend de qui doit prendre en charge la passerelle. Solo AI convient aux organisations qui recherchent un contrôle détaillé de leur infrastructure et qui exploitent déjà le réseau Kubernetes à grande échelle. Sa plateforme offre des capacités robustes de passerelle, de LLM, de MCP et d'agents via un modèle opérationnel piloté par la configuration.
TrueFoundry convient aux entreprises qui souhaitent intégrer ces contrôles dans une plateforme de gouvernance unifiée. Elle met l'accent sur la politique centralisée, la flexibilité de déploiement, l'observabilité, l'imputation des coûts et la gouvernance des agents. Les équipes peuvent adopter la plateforme sans avoir à créer au préalable une fonction dédiée aux opérations de passerelle.
Choisissez TrueFoundry ou Solo AI en fonction du modèle opérationnel que votre organisation peut maintenir. Solo récompense une maîtrise approfondie de l'infrastructure. TrueFoundry réduit la charge d'assemblage de la passerelle et le travail de politique continue requis de la part des équipes internes.
Le choix entre Solo AI et TrueFoundry doit également refléter la complexité future de vos charges de travail. Les modèles, les intégrations MCP, les agents autonomes et les exigences de conformité ont tendance à évoluer de concert. La plateforme doit rester gérable à mesure que cette surface s'étend.
Pour les équipes comparant les deux options, la question pratique est simple. Déterminez si la maîtrise de l'infrastructure elle-même constitue une valeur stratégique. Si c'est le cas, Solo AI mérite une attention particulière. Si la gouvernance centralisée et une complexité opérationnelle réduite sont plus importantes, TrueFoundry est la solution la plus adaptée.
Réservez une démo avec TrueFoundry pour comparer votre pile IA actuelle à une architecture de référence de passerelle IA d'entreprise.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception




















